Заметки сисадмина о интересных вещах из мира IT, инструкции и рецензии. Настраиваем Компьютеры/Сервера/1С/SIP-телефонию в Москве
Внезапное завершение работы служб Windows Server 2016
2021-12-15 · Posted in RDS, Windows Server 2016/2019
Столкнулись с проблемой, которую уже с месяц или более не можем решить. Костыли, да и только. Вот и обращаюсь к сообществу впервые, за помощью.
Общая картина следующая – есть 3 офиса, соответственно 3 разные клиентские сети (и 3 разных внешних IP), в каждой от 4 до 20 ПК.
В каждом офисе по одному МФУ – Brother MFC-L2720DWR, сетевой. В третьем еще есть принтер, которые по USB подключен, но это не столь важно сейчас.
Есть терминал – точнее говоря виртуалка, на ней стоит Windows Server 2016 Standart. Долго не обновлялся, но после возникновения ошибки обновляли – не помогло.
Эти три офиса пользуются одним и тем же сервером, разграничений особых нет.
Работали ранее просто по RDP подключению, напрямую к серверу. Сейчас работают по VPN туннелям, но не суть – проблема возникла еще при прямом подключении.
И вот теперь суть – раз в n-ое количество времени, какого-то конкретного промежутка нет, вылезает в журнале приложений следующая ошибка:
“Имя сбойного приложения: svchost.exe_ScDeviceEnum, версия: 10.0.14393.0, метка времени: 0x57899b1c
Имя сбойного модуля: ntdll.dll, версия: 10.0.14393.4530, метка времени: 0x60e33cac
Код исключения: 0xc0000005
Смещение ошибки: 0x00000000000661f3
Идентификатор сбойного процесса: 0x1d4
Время запуска сбойного приложения: 0x01d78a564bdf6139
Путь сбойного приложения: C:\Windows\System32\svchost.exe”
Иногда сбойный модуль не ntdll.dll, а cfgmgr32.dll.
Это журнал приложений. Буквально через 2 секунды в журнале системы сыпятся следующие ошибки:
1)Служба Network Connection Broker была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 5000 мсек: Restart the service.
2)Служба Program Compatibility Assistant Service была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
3)Служба Smart Card Device Enumeration Service была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 120000 мсек: Restart the service.
4)Служба Windows Audio Endpoint Builder была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
5)Служба Device Association Service была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
6)Служба Data Sharing Service была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 10000 мсек: Restart the service.
7)Служба Windows Driver Foundation – User-mode Driver Framework была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 120000 мсек: Restart the service.
8)Служба Перенаправитель портов пользовательского режима служб удаленных рабочих столов была неожиданно завершена.
Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
После этого обращаются сотрудники компании, с просьбой восстановить работу принтера. То есть сама служба по себе работает, но из-за сбоя службы, принтеры, проброшенные по RDP-соединению, отваливаются. И на сервере их не видно.
Сами принтеры локально в это время спокойно печатают.
Пока что временно помогает полностью погасить сеанс пользователя и заходить под ним заново, тогда принтер по умолчанию снова пробрасывается на сервер и можно дальше работать.
Служба перечисления устройств чтения смарт-карт = Отключить
GPO Не разрешать перенаправление устройств чтения смарт-карт = Включена
GPO Не разрешать перенаправлением поддерживаемых самонастраиваемых устройств = Включена
GPO Включить службу самонастраивающихся устройств для смарт-карт = Отключена1. В поле поиска введите командная строка, щелкните ee правой кнопкой мыши и выберите команду Запуск от имени администратора.
2. Введите команду
Внезапное завершение работы служб Windows Server 2016
Столкнулись с проблемой, которую уже с месяц или более не можем решить. Костыли, да и только. Вот и обращаюсь к сообществу впервые, за помощью.
Общая картина следующая — есть 3 офиса, соответственно 3 разные клиентские сети (и 3 разных внешних IP), в каждой от 4 до 20 ПК.
В каждом офисе по одному МФУ — Brother MFC-L2720DWR, сетевой. В третьем еще есть принтер, которые по USB подключен, но это не столь важно сейчас.
Есть терминал — точнее говоря виртуалка, на ней стоит Windows Server 2016 Standart. Долго не обновлялся, но после возникновения ошибки обновляли — не помогло.
Эти три офиса пользуются одним и тем же сервером, разграничений особых нет.
Работали ранее просто по RDP подключению, напрямую к серверу. Сейчас работают по VPN туннелям, но не суть — проблема возникла еще при прямом подключении.
И вот теперь суть — раз в n-ое количество времени, какого-то конкретного промежутка нет, вылезает в журнале приложений следующая ошибка:
«Имя сбойного приложения: svchost.exe_ScDeviceEnum, версия: 10.0.14393.0, метка времени: 0x57899b1c
Имя сбойного модуля: ntdll.dll, версия: 10.0.14393.4530, метка времени: 0x60e33cac
Код исключения: 0xc0000005
Смещение ошибки: 0x00000000000661f3
Идентификатор сбойного процесса: 0x1d4
Время запуска сбойного приложения: 0x01d78a564bdf6139
Путь сбойного приложения: C:\Windows\System32\svchost.exe»
Иногда сбойный модуль не ntdll.dll, а cfgmgr32.dll.
Это журнал приложений. Буквально через 2 секунды в журнале системы сыпятся следующие ошибки:
1)Служба Network Connection Broker была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 5000 мсек: Restart the service.
2)Служба Program Compatibility Assistant Service была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
3)Служба Smart Card Device Enumeration Service была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 120000 мсек: Restart the service.
4)Служба Windows Audio Endpoint Builder была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
5)Служба Device Association Service была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
6)Служба Data Sharing Service была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 10000 мсек: Restart the service.
7)Служба Windows Driver Foundation — User-mode Driver Framework была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 120000 мсек: Restart the service.
8)Служба Перенаправитель портов пользовательского режима служб удаленных рабочих столов была неожиданно завершена. Это произошло 1 раз(а). Следующее корректирующее действие будет предпринято через 60000 мсек: Restart the service.
И дальше еще штук 8-10 служб внезапно останавливаются, связанные с Hyper-V и прочим.
После этого обращаются сотрудники компании, с просьбой восстановить работу принтера. То есть сама служба по себе работает, но из-за сбоя службы, принтеры, проброшенные по RDP-соединению, отваливаются. И на сервере их не видно.
Сами принтеры локально в это время спокойно печатают.
Пока что временно помогает полностью погасить сеанс пользователя и заходить под ним заново, тогда принтер по умолчанию снова пробрасывается на сервер и можно дальше работать.
Сразу напишу, что было опробовано для решения проблемы:
1) Обновление Windows server 2016 и для теста пару клиентских ПК (там установлены в основном Windows 10).
2) chkdsk на терминале
3) sfc scannow на терминале
4) DISM check и restore health на терминале
5) Настроена изоляция драйверов и включение/отключение easy print (пробовали разные варианты)
6) Удалены лишние (не понятно откуда взявшиеся) драйвера на самом сервере
7) Проверено на вирусы Drweb CureIT
Ничего из вышеперечисленного не помогло.
Что-то еще я в мучительных попытках делал, находил на просторах интернета, но уже не вспомню.
К слову, не знаю, поможет или нет это — сейчас настроено автоматическое отключение неактивных пользователей спустя 6 часов. Это для того, чтобы пользователи, забывшие отключится от сервера полноценно, отключились автоматом.
Очень прошу помощи, не можем найти решение!
Знаем про ScrewDrivers, однако хотелось бы найти и решить в корне проблему, а не обходится другими утилитами (к тому же платными).
Заранее благодарю за помощь.
OceanLotus: новый бэкдор, старые схемы
Группа OceanLotus (она же APT32 и APT-C-00) известна благодаря атакам в Восточной Азии. В прошлом году опубликован ряд исследований о работе группы, включая документы CyberReason, обзор FireEye и описание watering-hole атаки Volexity. Как мы видим, группа обновляет бэкдоры, инфраструктуру и векторы заражения.
OceanLotus продолжает деятельность, нацеленную на компании и госучреждения в странах Восточной Азии. По данным телеметрии ESET, приоритетные цели OceanLotus – во Вьетнаме, Лаосе, Камбодже и на Филиппинах.
Несколько месяцев назад мы обнаружили и проанализировали один из их новейших бэкдоров. В нем реализовано несколько инструментов, позволяющих затруднить анализ и избежать обнаружения – их и обсудим в посте.
Распространение
Чтобы убедить жертву запустить вредоносный дроппер, атакующие используют разные методы.
Двойные расширения и фейковые иконки приложений (Word, PDF и т.д.)
Есть вероятность, что дропперы распространяются через вложения по электронной почте. Мы наблюдали следующие имена файлов:
— Mi17 Technical issues — Phonesack Grp.exe (Ми-17 – российская модель вертолета)
— Chi tiet don khieu nai gui saigontel.exe (в переводе с вьетнамского – «детали претензии, направленной в Сайгонтел», Сайгонтел – вьетнамская телекоммуникационная компания)
— Updated AF MOD contract — Jan 2018.exe
— remove_pw_Reschedule of CISD Regular Meeting.exe
— Sorchornor_with_PM_-_Sep_2017.exe
— 20170905-Evaluation Table.xls.exe
— CV_LeHoangThing.doc.exe (фейковые резюме также были обнаружены в Канаде)
У всех этих файлов есть нечто общее – запуск документа-приманки, защищенного паролем. Неясно, содержится ли где-то в данных передаваемого письма пароль, либо документ не должен открываться.
Фейковые установщики
Несколько фейковых инсталлеров, выдающих себя за установщики или обновления ПО, были замечены в watering hole кампаниях. Один из примеров – переупакованный установщик Firefox, описанный 360 Labs на Freebuf (на китайском языке).
Другой образец, который мы видели, назывался RobototFontUpdate.exe . Он, вероятно, распространялся и через скомпрометированные сайты, но у нас нет достаточных доказательств этого.
Все описываемые файлы, распространялись ли они через почту или скачивались при посещении скомпрометированного сайта, доставляли один и тот же компонент бэкдора. В посте мы разберем образец RobototFontUpdate.exe и покажем, как ему удается выполнить вредоносную полезную нагрузку в системе.
Технический анализ
Процесс установки и выполнения зависит от многослойной обфускации, а именно шифрования компонентов, реконструкции файлов PE, загрузки шелл-кода и техники side-loading (заливка). Последняя была описана в предыдущем исследовании ESET о Korplug.
Обзор хода выполнения
Атака состоит из двух частей: дроппера и средства запуска. Каждый шаг каждой части процесса мы объясним детально в соответствующем разделе. Две схемы ниже дают краткое представление об общем ходе выполнения вредоносного ПО.
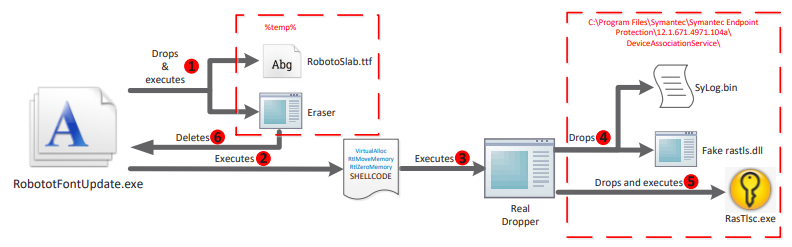
Рисунок 1. Ход выполнения дроппера
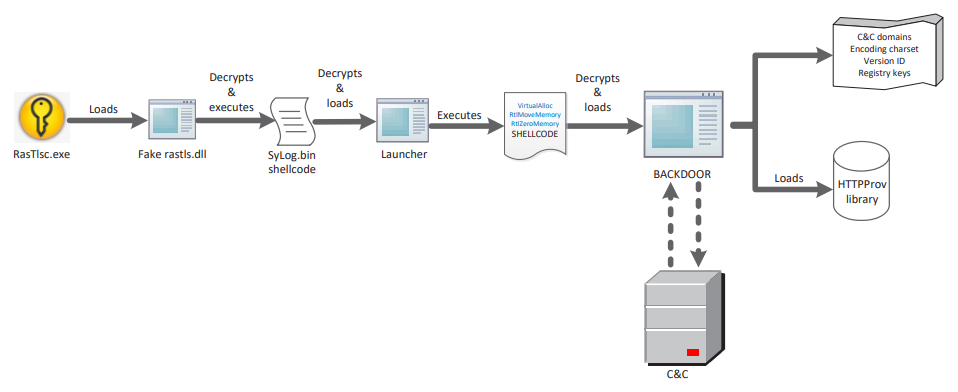
Рисунок 2. Ход выполнения бэкдора
Почти все эти компоненты обфусцированы. Обфускация основана на командах парного комплементарного условного перехода. По каждой из форм: JZ/JNZ, JP/JNP, JO/JNO и так далее, каждая пара выполняет переход к одной и той же цели. Последовательность перемежается с мусорным кодом, использующим указатель стека, но не меняющим значение условного флага. Получается, что переход совершается в пределах одной ветки. Это приводит к проблемам в процессе декомпиляции из-за применения положительных значений указателя стека.
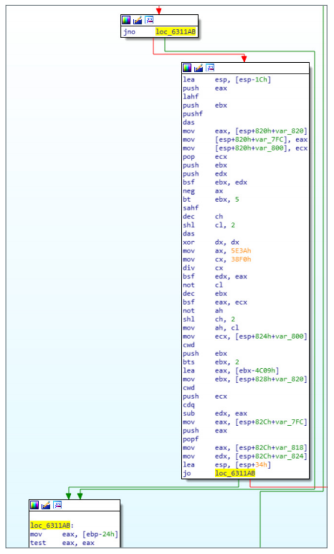
Рисунок 3. Комплементарный условный переход
Кроме того, некоторые основные элементы программы добавляют один адрес в стек, после чего завершаются на JMP/CALL, в то время как другие базовые элементы добавляют два адреса и оканчиваются командой RET. Второе добавление элемента — это вызываемая функция, а первое — адрес следующего базового элемента программы, куда будет совершен переход. Таким образом создаются базовые элементы программы без родительских объектов.

Рисунок 4. Техника PUSH/JMP
В результате сочетания двух техник обфускации получаются «красивые» графики:
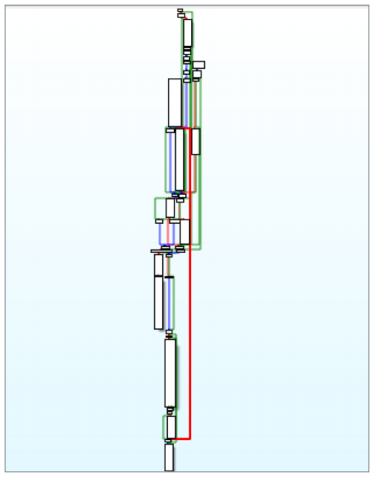
Рисунок 5. Обфускация последовательности выполнения
Заметить мусорный код довольно просто. Его можно игнорировать при анализе образцов, если знать схему применения.
Дроппер
Этап 1. Документ-приманка
В последние месяцы OceanLotus использовали несколько приманок. Один из них – фейковое ПО обновления шрифта Roboto Slab regular TrueType. Выбор шрифта кажется немного странным, так как он не поддерживает многие восточноазиатские языки.
Рисунок 6. Иконка обновления шрифта RobototFontUpdate
При исполнении бинарный файл расшифровывает свои ресурсы (XOR, 128 байт, жестко закодированный ключ) и восстанавливает расшифрованные данные (LZMA). Легитимный файл RobotoSlab-Regular.ttf
(SHA1: 912895e6bb9e05af3a1e58a1da417e992a71a324 ) записывается в папку %temp% и запускается с помощью функции Win32 API ShellExecute .
Выполняется шелл-код, расшифрованный из ресурсов. После выполнения фейковое обновление шрифта внедряет другое приложение, единственной целью которого является удаление дроппера. Это «стирающее» приложение внедряется в виде %temp%\[0-9].tmp.exe .
Этап 2. Шелл-код
На каждом этапе применяется один и тот же шелл-код.
Шелл-код – кастомный PE-загрузчик. Он восстанавливает исполняемый файл в памяти – расшифровывает все разделы и рассчитывает необходимые перемещения и иные отступы. Шелл-код применяет три функции Windows API: VirtualAlloc , RtlMoveMemory и RtlZeroMemory .
Функция RtlZeroMemory используется для обнуления полей в PE-заголовке. Полагаться на автоматический дамп памяти не получится, так как заголовки MZ/PE повреждены.
Шелл-код вызывает функцию входа в дешифрованный PE, а затем функцию экспорта DLLEntry .
Этап 3. Настоящий дроппер
.dll
Этот исполняемый файл расшифровывает ресурсы, используя алгоритм AES в режиме CBC через Windows API. Жестко закодированный ключ имеет размер 256 бит. После расшифровки сжатые данные распаковываются (алгоритм LZMA).
Если процесс запущен с правами администратора, вредоносное ПО обеспечивает персистентность, создавая службу. В ином случае используется классический ключ реестра Run ( HKCU\SOFTWARE\Microsoft\ Windows\CurrentVersion\Run;DeviceAssociationService;rastlsc.exe ).
Если код дроппера исполняется с правами администратора, он пробует записать файлы, указанные ниже, в папку C:\Program Files\Symantec\Symantec Endpoint Protection\12.1.671.4971.104a\DeviceAssociationService\ , если нет — пишет их в папку %APPDATA%\Symantec\Symantec Endpoint Protection\12.1.671.4971.104a\DeviceAssociationService\ :
— rastlsc.exe (SHA1: 2616da1697f7c764ee7fb558887a6a3279861fac , копия легитимного приложения Symantec Network Access Control, dot1xtra.exe )
— SyLog.bin (SHA1: 5689448b4b6260ec9c35f129df8b8f2622c66a45 , зашифрованный бэкдор)
— rastls.dll (SHA1: 82e579bd49d69845133c9aa8585f8bd26736437b , вредоносный DLL, заливку которого выполняет rastlsc.exe )
Путь меняется от образца к образцу, но схема похожа. В зависимости от прав малварь сбрасывает файлы в %ProgramFiles% или %appdata% . Также мы наблюдали:
— \Symantec\CNG Key Isolation\
— \Symantec\Connected User Experiences and Telemetry\
— \Symantec\DevQuery Background Discovery Broker Tasks\
Эти пути используются различными продуктами Symantec.
После достижения персистентности и внедрения исполняемого файла легитимный файл,
rastlsc.exe , исполняется с помощью CreateProcessW .
Также мы наблюдали версию ( .dll ), которая исполняет rastlsc.exe с параметром krv . Детально обсудим далее.
Бэкдор-компонент: заливка rastlsc.exe
Группа OceanLotus использует старую и широко известную технику в одном из исполняемых файлов продукта Symantec. Суть в том, чтобы использовать процесс загрузки библиотеки легитимного и подписанного файла .exe, путем записи вредоносной библиотеки в ту же папку. Это заставит вредоносное поведение выглядеть легитимным, поскольку эти действия выполняются в процессе работы доверенного исполняемого файла.
Как говорилось выше, сбрасывается и выполняется легитимный файл rastlsc.exe .
Он импортирует файл rastls.dll , который в этом случае имеет вредоносное содержимое.
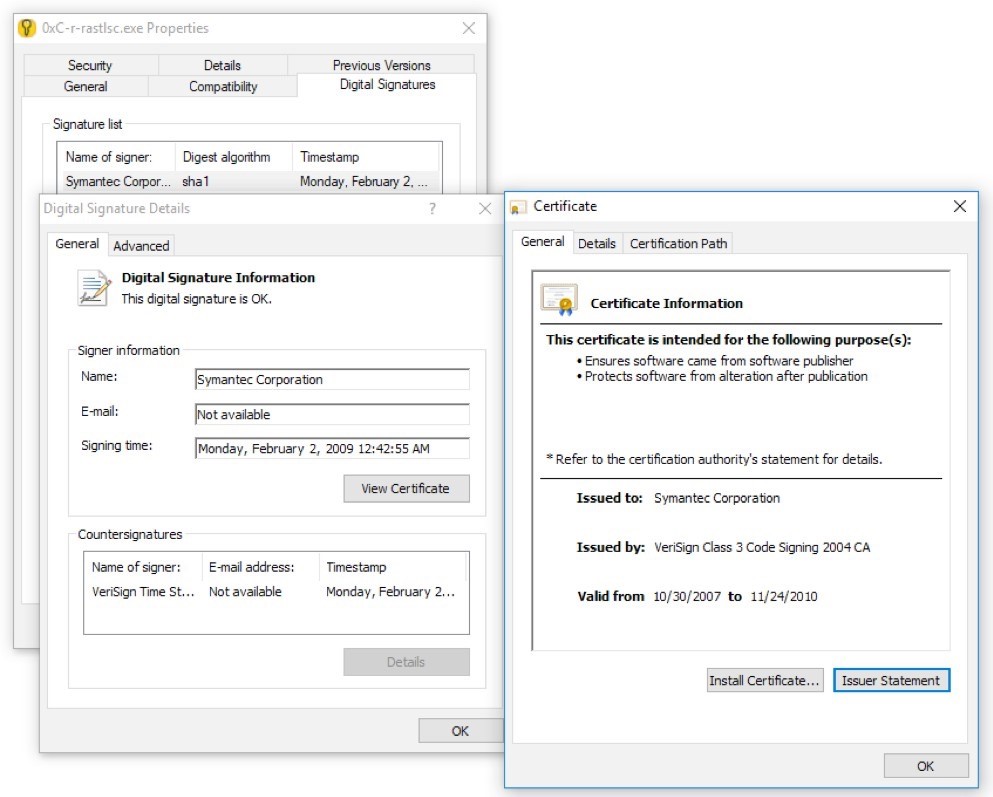
Рисунок 7. Цифровая подпись rastlsc.exe от Symantec
Также мы видели заливку с использованием других легитимных и подписанных исполняемых файлов, в том числе mcoemcpy.exe от McAfee, который подгружает McUtil.dll . Данная техника ранее применялась PlugX, что привлекло внимание Vietnam CERT (на вьетнамском языке).
Этап 1. Заливка библиотеки, rastls.dll
Внутреннее имя файла dll — .dll , но мы видели и другие версии, например, .dll . Все экспортируемые функции приводят к выполнению одной и той же функции.
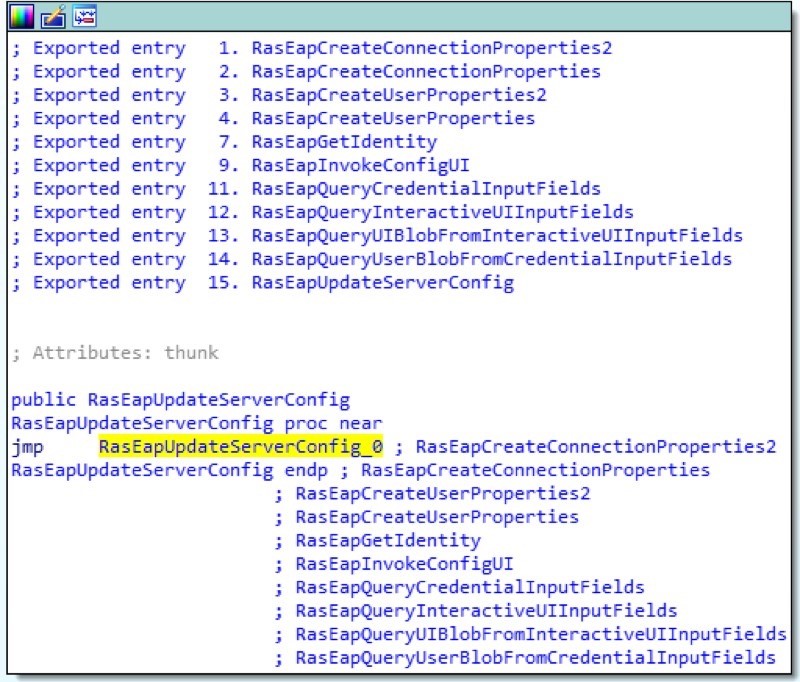
Рисунок 8. Все экспорты rasltls.dll ведут к выполнению одной функции
Экспорт пробует прочитать файл SyLog.bin , расположенный в той же папке. Другие версии пытались открыть файл OUTLFLTR.DAT . Если файл существует, выполнится его расшифровка по алгоритму AES в режиме CBC с жестко закодированным 256-битным ключом, а затем полученные сжатые данные распаковываются (сжатие LZMA).
Вариант McUtil.dll использует другую технику. На первый взгляд, основная функция не выполняет ничего вредоносного, но по факту она заменяет раздел .text легитимного файла mcoemcpy.exe , бинарного файла. Он генерирует шелл-код, задачей которого является вызов функции для чтения зашифрованного шелл-кода второго этапа из файла mcscentr.adf .
Для создания шелл-кода применяется следующий псевдокод:
x = False i = 0
buff = genRandom()
opc1 = [0x58,0x59,0x5a,0x5b]
opc2 = [0x50,0x51,0x52,0x53,0x54,0x55,0x56,0x57]
opc3 = [0x90,0x40,0x41,0x42,0x43,0x44,0x45,0x46,0x47,0x48,
0x49,0x4a,0x4b]
while i < len(buff):
currentChar = buff[i] if currentChar < 0xc8:
buff[i] = opc1[currentChar % len(opc1)]
else:
if x:
buff[i] = opc2[currentChar % len(opc2)]
else:
buff[i] = opc3[currentChar % len(opc3)] x = x == False
i+=1
Ниже на рисунке можно увидеть листинг результата работы ассемблера:
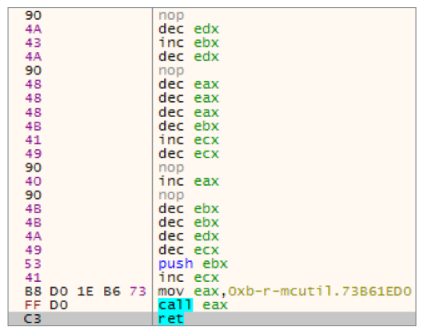
Рисунок 9. Генерируемый шелл-код
Этапы 2–4. Шелл-код, средство запуска и снова шелл-код
Шелл-код расшифровывает и загружает библиотеку .dll . Библиотека загружает ресурсы и пробует запуск службы DeviceAssociationService. Дешифрованная информация также содержит шелл-код. Последний расшифровывает финальную стадию: бэкдор.
Вариант .dll проверяет, был ли rastlsc.exe исполнен с krv в качестве первого параметра. Если да — создается задача, и rastlsc.exe исполняется еще раз, но без этого параметра.
Этап 5. Бэкдор
Сначала вредоносная программа пытается загрузить свои ресурсы и расшифровать их по алгоритму RC4. Полученные ресурсы содержат данные, используемые для конфигурации бэкдора. Формат конфигурации узнать нетрудно. С помощью Kaitai struct и его дампера структуры мы получаем следующее:
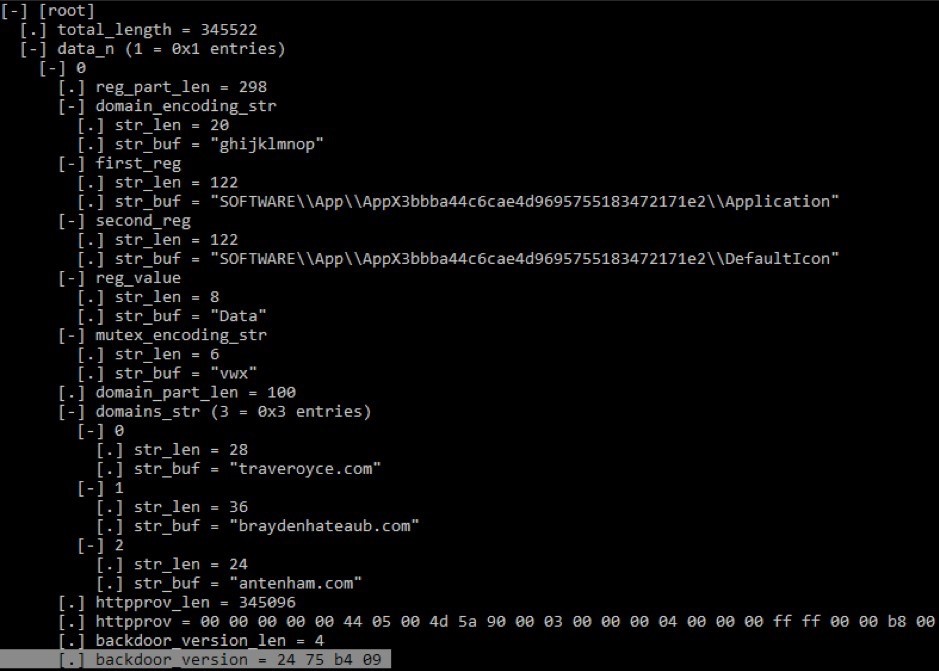
Рисунок 10. Структура конфигурации
Примечание: за исключением строки domain_encoding_str и библиотеки httpprov, данные меняются от образца к образцу. Ключи реестра почти одинаковы, но схема у них схожая: \HKCU\SOFTWARE\Classes\AppX[a-f0-9] , ничего примечательного.
Вредоносная программа получает первые 10 байтов имени пользователя (UTF-16), ксорит их с трехбуквенной строкой mutex_encoding_str в UTF-16 и кодирует в шестнадцатеричной системе. Результат используется в качестве имени мьютекса. К примеру, для пользователя, чье имя начинается с abc и ключа в виде vwx , мьютексом будет \Sessions\1\BaseNamedObjects\170015001b .
Бэкдор включает PE-загрузчик, который загружает библиотеку HTTPProv.dll в память, вызывает точку входа и затем вызывает функцию экспорта CreateInstance .
Коммуникация
Бэкдор использует стандартный коммуникационный протокол TCP через порт 25123 . Для получения IP-адреса сервера бэкдор сначала создает определенный DNS-запрос.
Вредоносная программа выбирает один из трех доменов из конфигурации и добавляет специальный поддомен, который генерируется с помощью двух значений. Первое значение — имя компьютера в пределах длины в 16 байтов. Второе — четырехбайтовый ID версии. Код на Python 2 ниже представляет собой алгоритм кодирования:
letters=domain_encoding_str # “ghijklmnop” hex_pc_name=pc_name.encode(“UTF-16LE”).encode(“hex”) s=’’
for c in hex_pc_name:
if 0x2f < ord(c) < 0x3a:
s+=letters[ord(c) — 0x30]
else:
s+=c
К примеру, если имя компьютера random-pc , а ID версии — 0x0a841523, то генерируется следующий домен:
niggmhggmeggmkggmfggmdggidggngggmjgg.ijhlokga.dwarduong[.]com
Для метки сервера C&C этого бэкдора можно использовать следующее регулярное выражение:
[ghijklmnopabcdef]\.[ghijklmnopabcdef]\.[a-z]+\.[a-z]+
Если адрес IP принадлежит конкретному домену, малварь пробует установить соединение по протоколу TCP через порт 25123 . У каждого из образцов есть три различных имени домена, которые используются для поиска C&C сервера.
Процесс коммуникации зашифрован по RC4 и сжат с помощью LZMA. Есть возможность расшифровать трафик, так как ключ добавлен к началу пакетов. Формат следующий:
[ключ RC4 (4 байтов)][зашифрованная информация]
Каждый байт ключа генерируется функцией rand . После расшифровки и распаковки пакета данные имеют следующий формат:
[dw:неизвестно][dw:неизвестно][dw:номер команды][dw:размер данных][dw:неизвестно] [dw:данные]
При первом подключении клиента к серверу происходит передача идентификатора UUID, который используется в качестве идентификатора сеанса. Последний хранится в разделе реестра в виде бинарных данных: HKCU\SOFTWARE\Classes\ AppXc52346ec40fb4061ad96be0e6cb7d16a\DefaultIcon
Как мы говорили ранее, бэкдор также содержит библиотеку под названием HTTPprov . Она используется в качестве альтернативного способа связи с сервером. Файл DLL отправляет POST- запрос по протоколу HTTP. Он также поддерживает HTTPS и использование прокси SOCKS5, SOCKS4a и SOCKS4. Библиотека статически скомпонована с libcurl .
После инициализации в реестре будет создана запись – команда для бэкдора в дальнейшем использовать HTTP для связи с командным сервером: HKCU\SOFTWARE\Classes\ CLSID .
Используется стандартное клиентское приложение: Mozilla/4.0 (с поддержкой; MSIE 8.0; Windows NT 6.0; Trident/4.0) .
Основная характеристика этой библиотеки — специальный алгоритм шифрования универсального идентификатора ресурса. Ресурсная часть URI создается с помощью следующего псевдокода:
buffEnd = ((DWORD)genRand(4) % 20) + 10 + buff; while (buff < buffEnd)b=genRand(16);
if (b[0] — 0x50 > 0x50)
t=0;
else
*buf++= UPPER(vowels[b[1] % 5]);
v=consonants[b[1]%21]); if (!t)
v=UPPER(v);
*buff++= v;
if (v!=’h’ && b[2] — 0x50 < 0x50)
*buff++= ‘h’;
*buff++= vowels[b[4] % 5];
if (b[5] < 0x60)
*buff++= vowels[b[6] % 5];
*buff++= consonants[b[7] % 21];
if (b[8] < 0x50)
*buff++= vowels[b[9] % 5];
*buff++= ‘-’;
>;
*buff=’\0’;
Примечание: для наглядности из кода убрана часть, отвечающая за проверку длины строки.
Для получения идентификатора из сгенерированной строки складываются два числа с помощью специального алгоритма проверки суммы:
checksum=crc32(buff)
num2=(checksum >> 16) + (checksum & 0xffff) * 2
num1=(num2 ^ 1) & 0xf
URL=GENERATED_DOMAIN+ “/” + num1 + “/” + num2 + “-” + buff
Добавив генератор URI библиотеки HTTPprov получаем следующий адрес URL:
hXXp://niggmhggmeggmkggmfggmdggidggngggmjgg.ijhlokga.aisicoin[.]com/ 13/139756-Ses-Ufali-L
Команды
После получения идентификатора сеанса SESSIONID бэкдор делает цифровой отпечаток системы. Пакет построен следующим образом (отступ в пакете — описание):
0x000 — байт: значение изменяется в каждой версии
0x001 — 0x01: жестко закодированный байт
0x002 — bool: наличие повышенных привилегий
0x003 — dword: ID версии
0x007 — строка (UTF-16), имя компьютера (макс. 0x20)
0x027 — строка (UTF-16), имя пользователя
0x079 — результат запроса по реестру в HKLM\SOFTWARE\Microsoft\Windows NT\ CurrentVersion значения: ProductName , CSDVersion , CurrentVersion , ReleaseId , CurrentBuildNumber и результат вызова IsWow64Process (x86|x64)
0x179 — последующий формат строки %s(%s); заменяется на ( GetVolumeInformationW:VolumeNameBuffer ), VolumePathNames
0x279 — Физический диск, контроль «ввод-вывод» устройства PhysicalDrive deviceIOControl 0x2D1400 (IOCTL_STORAGE_QUERY_ PROPERTY) (VolSerialNumber)
0x379 — wmi SELECT SerialNumber FROM Win32_BaseBoard
0x3f9 — Получение текущей даты и времени GetSystemTimeAsFileTime
0x400 — bool: неизвестно
0x401 — dword: получено после дешифрования ресурса
Вот пример цифрового отпечатка системы:
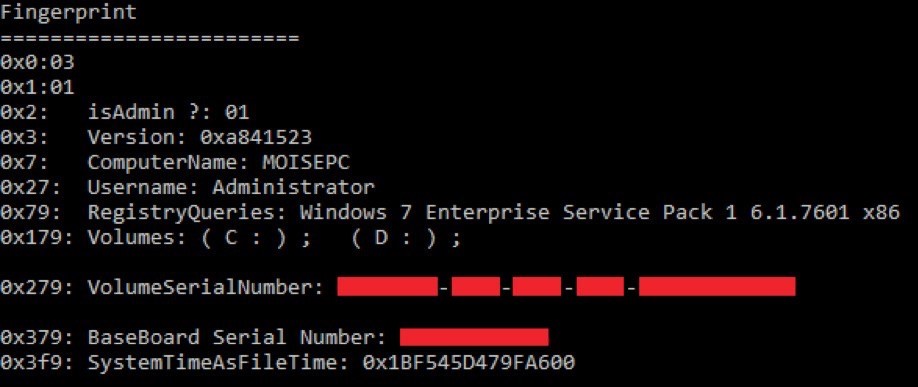
Рисунок 11. Цифровой отпечаток системы
Это полноценный бэкдор, который предоставляет своим операторам ряд возможностей: манипуляции с файлом, реестром и процессами, загрузка дополнительных компонентов, получение цифрового отпечатка системы. Ниже номера и описания поддерживаемых команд:
0 — цифровой отпечаток
1 — устанавливает ID сеанса
2 — создание процесса и получение результата (используя программные каналы)
3 — устанавливает счетчик попыток соединения
4 — откладывает время поллинга
5 — считывает файл или ключ реестра и считает MD5
6 — создание процесса
7 — создает файл, запись в реестре или поток в памяти
8 — пишет в реестр
9 — опрашивает реестр
10 — ищет файлы в системе
11 — переносит файлы в другую директорию
12 — удаляет файлы с диска
13 — получение списка дисков, размеченных в системе при помощи функции
GetLogicalDriveStringW
14 — создает директорию
15 — удаляет директорию
16 — читает файл от смещения
17 — вызывает PE-загрузчик (переход к коммуникации по HTTPprov )
18 — [неизвестно]
19 — 0: опрос значения в реестре; 1: внедрение и исполнение программы
20 — устанавливает переменную среды
21 — запускает шелл-код в новом потоке
22 — возвращает переменную среды
+23 в новой версии — перезапускает себя, если переменная среды APPL не существует
Заключение
OceanLotus сохраняет высокую активность и продолжает обновлять инструментарий.
Группа стремится скрывать свою деятельность, для этого атакующие тщательно выбирают жертв, ограничивают распространение вредоносных программ, используют несколько серверов, чтобы не привлекать внимание к одному домену или IP-адресу. Расшифровка внедряемого компонента и техника заливки (side-loading), несмотря на широкую известность, позволяет избежать обнаружения, поскольку работа злоумышленников в этом случае маскируется под легитимное приложение.
Отключение ненужных служб в Windows 10

11.12.2016
Привет всем! Когда-то я писал статью, в которой я рассказывал какие службы можно отключить в Win 7, но сейчас уже во всю вышла 10ка и сегодня мы разберемся, какие службы нужно отключить в Windows 10.
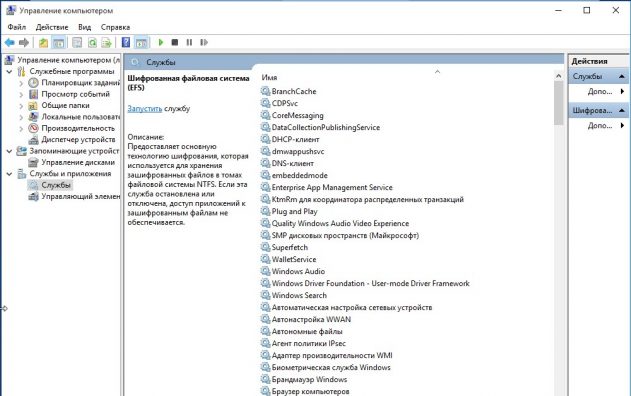
Какие службы можно отключить в Windows 10?
Как отключать службы и как в них зайти, я писал тут, по этому не буду повторяться. Для отключения ненужных служб в Windows 10, заходим в службы, читаем что означает служба и отключаем по ненадобности.
* BranchCache — Служба кэширует сетевое содержимое. Если не пользуетесь домашней сетью, то вообще можете отключить.
*CDPSvc (Connected Device Platform Service) — эта служба относится из серии сбора данных. Она синхронизирует календарь, контакты, почту и другие пользовательские данные. Я рекомендую отключить эту службу в последнюю очередь, чтобы проверить, нужна она вам или нет. Скорее всего вам она понадобится, если вы пользуетесь учетной записью Майкрософт и вам нужна синхронизация с мобильным устройством.
* CoreMessaging — Осуществляет связь между компонентами. Служба спорная очень, т.к. в сети нет информации по ней. Её отключить можно только через реестр и кто отключал, система могла больше не запуститься. По этому пока оставляем.
* DataCollectionPublishingService — Эту штуку вообще лучше отключить. Это связь операционной системы с удаленным облаком. Служба собирает так скажем статистику ваших действий.
* DHCP-клиент — Если пользуетесь интернетом не трогайте ни в коем случае. Именно эта служба присваивает вам ip адрес.
* dmwappushsvc — Опять сбор сведений, её тоже отключаем. Это клавиатурный шпион. Передает действия ваших клавиш в удаленное облако.
* DNS-клиент — Так же необходимая служба для использования интернета. Работает с вашими DNS (служит для правильных направлений).
* Enterprise App Management Service — служба для корпоративных приложений. Её можно отключить, но если пользуетесь офисом например или приложениями Майкрософта, то нужно экспериментировать. Отключить и смотреть все ли будет хорошо в приложениях.
* KtmRm для координатора распределенных транзакций — системная функция транзакций. Её так же оставляем.
* Plug-and-Play — служит для автоматического распознавания изменений в системе. Например когда вы подключаете флешку, просыпается эта служба… Так что оставляем как есть.
* Quality Windows Audio Video Experience — передача аудио и видео по сети в режиме реального времени. Не нужна только если нет сети (или интернета) в остальных случаях оставляем.
* Microsoft .NET Framework — Все такие службы оставляем как есть. Они служат для нормальной работы большинства приложений.
* SMP дисковых пространств — Опять же новая служба из серии неизвестных. Я отключил бы и посмотрел как будет работать. Эта служба позволяет управлять дисковым пространством, но отключив её, я спокойно мог работать с файлами и делить диски.
* Superfetch — Полезная функция, работает с кэшем, ускоряет работу Windows. В этой службе есть 2 стороны, с одной стороны она будет быстрее запускать часто используемые приложения, с другой стороны, оперативки станет меньше. Тут я так же советую протестировать, насколько сильно она повысит быстродействие на вашем компьютере. А пользователям с SSD дисками я посоветую отключить её, т.к. отклик у этих дисков и так сумасшедший.
* WalletService — Опять служба слежки, отключаем.
* Windows Audio — Управляет звуком. Если не нужен звук отключаем. В остальных случаях оставляем.
* Windows Driver Foundation — User-mode Driver Framework — для нормальной работы драйверов, не трогайте. Пусть остается как есть.
* Windows Search — Индексирование файлов для поиска. Если не пользуетесь и есть время подождать пока найдется файл, то отключаем. На ssd обязательно отключаем!
* Автоматическая настройка сетевых устройств — нужна для обнаружения в сети новых устройств. Если не пользуетесь сетью и интернетом, то можно отключить.
* Автонастройка WWAN — служба для использования мобильного интернета. Если пользуетесь usb модемом, сим картой в ноуте, то не отключайте.
* Автономные файлы — помогает работать, автономно с недоступными файлами, которые загрузились до этого. Ставим вручную.
* Агент политики IPsec — Нужна при наличии сети и интернета.
* Адаптер производительности WMI — нужна для служб требующие wmi, ставим вручную. Если каким-то приложениям понадобятся, те сами запустят)
* Адаптивная регулировка яркости — Оставляем если есть датчик освещения.
* Архивация Windows — Если не пользуетесь отключайте. Но лучше почитайте про архивацию в windows мало ли, будете пользоваться.
* Биометрическая служба Windows — нужна лишь при использовании биометрических устройств. В остальных случаях отключаем.
* Брандмауэр Windows — Я если честно всегда отключаю, т.к. воровать у меня нечего) А если и зашифруют данные, то восстановлю) Но вам посоветую обзавестись например касперским интернет секьюрити, которого есть и антивирус и брандмауэр. А этот отключите нафиг, т.к. он иногда блокирует что не нужно) Вообщем он следит за безопасностью вашего компьютера и закрывает порты, чтобы ворюги не смогли залезть к вам в компьютер)
* Браузер компьютера — В домашней сети не нужна. Вручную.
* Брокер времени — Координирует выполнение фоновой работы для приложения WinRT. Отвечает за работу Windows API. По этому если вы не знаете что это, то можете попробовать её отключить, правда отключить её можно только через реестр. Как это сделать есть информация в интернете. У некоторых пользователей эта служба съедает пол ресурсов процессора, но после отключения, обязательно проверьте на стабильность работу компьютера.
* Брокер системных событий — Опять же для приложений WinRT, так же если отключаете проверьте стабильность работы после отключения.
* Брокер фонового обнаружения DevQuery — Следит за приложениями в фоне, лучше оставить.
* Быстрая проверка — При необходимости проверяет повреждение файловой системы. Тоже спорная служба, но лучше оставить.
* Веб-клиент — Нудна если нет интернета. Служит для работы с файлами в интернете. Оставляем.
* Виртуальный диск — Служба для работы с запоминающими устройствами. Ставим вручную.
* Вспомогательная служба IP — Работает с протоколом версии 6. Я всегда отключаю его самого, так что и службу можно вообще отключить.
* Вторичный вход в систему — Ставьте вручную, т.к. некоторые игры или программы включат её по необходимости.
* Готовность приложений — Служба подготавливает приложения к первому входу или же при установке новых. Лучше оставить вручную, когда нужно будет, она сама запустится.
* Группировка сетевых участников — Нужна для домашней группы. Ставьте вручную, мало ли понадобится…
* Диспетчер автоматических подключений удаленного доступа — Ставим вручную. Нужна для удаленных подключений.
* Диспетчер локальных сеансов — Управляет сеансом пользователя. Если отключить, система может не загрузится, по этому оставляем.
* Диспетчер настройки устройств — Настраивает и устанавливает новые устройства. Если отключить, то установка новых устройств может происходить неправильно. Служба работает вручную и запускается когда появляется новое устройство. Поэтому оставляем как есть.
* Диспетчер печати — Нужна если есть с чего печатать. В остальных случаях отключаем.
* Диспетчер подключений удаленного доступа — вручную. Один раз вообще отключил и не смог создать подключение. Так что лучше вручную.
* Диспетчер пользователей — Управляет несколькими пользователями. Если у вас один пользователь, ставьте вручную.
* Диспетчер проверки подлинности Xbox Live — если нет Xbox, то отключаем.
* Диспетчер скачанных карт — Отключайте если не используете приложение «Карты».
* Диспетчер удостоверения сетевых участников — Оставляем вручную, по необходимости запуститься сама.
* Диспетчер сеансов диспетчера окон рабочего стола — Если не используете прозрачность от Aero, то можно отключить, даст большой прирост.
* Диспетчер удостоверения сетевых участников — Нужна для сети. Ставим лучше вручную.
* Диспетчер учетных данных — Лучше вручную. Хранит ваши данные, например логины и пароли.
* Диспетчер учетных записей безопасности — Лучше оставить как есть. Если отключить данную службу, то все изменения в локально политике безопасности пропадут.
* Доступ к HID-устройствам — Доступ к быстрым клавишам. Отключите, если какие-то комбинации перестанут работать, то поставьте обратно.
* Журнал событий Windows — записывает все события. Полезный инструмент для опытного пользователя. Отключить невозможно.
* Журналы и оповещения производительности — системная служба, оставляем как есть.
* Защита программного обеспечения — так же системная служба, оставляем как есть.
* Изоляция ключей CNG — Вручную.
* Инструментарий управления Windows — Системная служба, без неё, некоторые приложения могут работать некорректно, так что лучше оставить.
* Интерфейс гостевой службы Hyper-V — Если не знаете что такое Hyper-V, то отключаем.
* Клиент групповой политики — Оставляем. Отвечает за настройками политики безопасности.
* Клиент отслеживания изменившихся связей — Отслеживание файлов ntfs, не нужно. Отключаем.
* Контейнер службы Microsoft Passport — Если нет виртуальной смарт-карты TPM, то отключайте.
* Координатор распределенных транзакций — Ставим вручную.
* Ловушка SNMP — Некоторые программы будут собирать о вас информацию. Так что отключайте.
* Локатор удаленного вызова процедур (RPC) — Вручную, при необходимости приложения её запустят.
* Маршрутизация и удаленный доступ — Не нужна. Отключаем.
* Модули ключей IPsec для обмена ключами в Интернете и протокола IP с проверкой подлинности — Не нужна, но лучше вручную.
* Модуль запуска процессов DCOM-сервера — Системная служба, оставляем как есть.
* Модуль поддержки NetBIOS через TCP/IP — Если нет других компьютеров в сети, то вручную.
* Настройка сервера удаленных рабочих столов — Если вы не создаете сервер удаленных рабочих столов, то отключайте.
* Немедленные подключения Windows — регистратор настройки — Вручную.
* Обнаружение SSDP — Необходима для новых устройств, но не всегда такие устройства можно встретить. По этому поставьте вручную, а если не понадобится, то отключите.
* Обнаружение интерактивных служб — Вручную.
* Обновление службы оркестратора — Решение по управлению рабочими процессами в центре обработки данных. Orchestrator позволяет автоматизировать создание, мониторинг и развертывание ресурсов в среде. Вообщем поставьте вручную.
* Общий доступ к подключению к Интернету (ICS) — Не нужна, если вы не расшариваете ваш интернет в сетевых подключениях.
* Определение оборудования оболочки — необходима для диалогового окна автозапуска диска или флешки. Кому как удобно, большинству это нужно. Я оставил.
* Оптимизация дисков — Это теперь по новому называется дефрагментация дисков, на деюсь знаете что это. Оставляем как есть, а если у нас установлен SSD диск, то отключаем.
* Оптимизация доставки — Это что-то типа торрента. Например качаете обновления или приложения с магазина, то скачивание происходит с найденных источников. Тем самым скорость загрузки возрастает. Лучше оставить вручную, когда будет происходить какая-нибудь закачка, она включится автоматически.
* Перенаправитель портов пользовательского режима служб удаленных рабочих столов — Если не используете удаленные соединения, то не нужно. Лучше поставьте вручную.
* Питание — Не отключается. Оставляем.
* Планировщик заданий — Желательно оставить как есть, т.к. сейчас много программ его использует.
* Поддержка элемента панели управления «Отчеты о проблемах и их решениях» — Вручную.
* Политика удаления смарт-карт — для пользователей смарт-карт, лучше вручную.
* Помощник по входу в учетную запись Майкрософт — Помогает в создании и входе в четную запись Майкрософт. Лучше оставить вручную.
* Помощник по подключению к сети — Уведомления о DirectAccess не нужны, отключаем.
* Посредник подключений к сети — Если не нужны уведомления о программах в магазине, то отключайте.
* Поставщик домашней группы — Для использования домашних групп. Лучше вручную.
* Проводная автонастройка — Вручную.
* Программа архивации данных — Если пользуетесь архивацией и восстановлением, то оставляем как есть. Если нет, то отключаем.
* Программный поставщик теневого копирования (Microsoft) — Вручную.
* Прослушиватель домашней группы — Вручную.
* Протокол PNRP — Тоже оставляем вручную. Некоторые приложения могут использовать службу.
* Публикация ресурсов обнаружения функции — Нужна если вы хотите показывать свои файлы другим компьютерам по сети. Если не хотите, то вручную или отключить.
* Рабочая станция — лучше оставить, т.к. некоторые приложения задействуют данную службу.
* Рабочие папки — Если используете рабочие папки (обычно их используют в организациях), то оставьте как есть, если нет отключите.
* Распространение сертификата — Лучше вручную.
* Расширения и уведомления для принтеров — Если используете принтер, то оставьте, если нет, то отключите.
* Расширяемый протокол проверки подлинности (EAP) — Вручную.
* Сборщик событий Windows — Вручную.
* Сведения о приложении — Вручную.
* Сервер — Если компьютер не используется как сервер или не использует общий доступ к файлам и принтерам, то отключайте.
* Сервер моделей данных плиток — Если используете интерфейс метро, то оставляйте, если нет, то отключаем.
* Сетевая служба Xbox Live — опять же если не используете Xbox, то отключайте.
* Сетевой вход в систему — Вручную.
* Сетевые подключения — Оставьте как есть. Если нет сети или интернета, то можете отключить.
* Система событий COM+ — ставим вручную. Приложения зависящие от это службы сами её запустят при необходимости.
* Системное приложение COM+ — Так же вручную.
* Служба Microsoft Passport — Если нет виртуальной смарт-карты TPM, то отключайте.
* Служба push-уведомлений Windows — Если вам не нужны уведомления от приложений, то отключайте. Если нужны, то оставляйте.
* Служба SSTP — Оставляем как есть, нужна служба если есть интернет на компьютере.
* Служба Windows License Manager — Служба нужна для управления лицензиями приложений скачанных в магазине. Если от туда ничего не качаете, то отключайте.
* Служба Windows Mobile Hotspot — Служба нужна для организации точки доступа Wi-Fi, т.е. раздавать беспроводной интернет другим устройствам. Если не раздаете, то отключите.
* Служба автоматического обнаружения веб-прокси WinHTTP — Если нужен интернет, то оставьте как есть.
* Служба автонастройки WLAN — служба для беспроводных сетей. Соответственно если их нет, она не нужна.
* Служба базовой фильтрации — с одной стороны, она не нужна (если не нужна безопасность), но с другой, некоторые программы, могут выдавать ошибки. Так что оставляем.
* Служба беспроводной связи Bluetooth — Нужна если пользуетесь гарнитурами Bluetooth.
* Служба виртуализации удаленных рабочий столов Hyper-V — Опять же, если не знаете что такое Hyper-V, то отключайте.
* Служба времени Windows — нужна для синхронизации времени с интернетом.
* Служба географического положения — Отключаем. Она нужна только для телефонов. Интернет и так найдет где вы находитесь)
* Служба данных датчиков — Если вы не подключали никаких датчиков, то отключайте. На телефонах и планшетах оставьте.
* Служба датчиков — Тоже самое. Нужно для телефонов и планшетов.
* Служба демонстрации магазина — Отключаем, не нужно ничего демонстрировать)
* Служба диагностического отслеживания — Служба из серии слежки, по этому отключаем.
* Служба завершения работы в качестве гостя (Hyper-V) — Опять же если не знаете что такое Hyper-V, то отключаем.
* Служба загрузки изображений Windows (WIA) — Нужна служба, только если есть сканер. Она отвечает за получение изображений со сканеров и камер.
* Служба запросов на теневое копирование томов Hyper-V — Опять же если не знаете что такое Hyper-V, то отключаем.
* Служба защитника Windows — С хорошим антивирусом, это ненужная служба, но просто так её не отключить тут.
* Служба инициатора Майкрософт iSCSI — Ставим вручную, если программам понадобится, они сами её запустят.
* Служба интерфейса сохранения сети — Нужна для нормальной работы сети.
* Служба инфраструктуры фоновых задач — Для нормальной работы фоновых операций, оставьте.
* Служба истории файлов — Новый способ защиты файлов, при любых изменениях файлы дублируются. Отключать или нет дело каждого. Я наверно отключил бы, т.к. раньше не было и не нужно было)
* Служба кэша шрифтов Windows — служит для повышения производительности, кэширует шрифты и не тратит время на загрузку.
* Служба лицензий клиента (ClipSVC) — нужна для приложений скачанных из магазина. Если ничего от туда не качаете, то можно отключить.
* Служба Магазина Windows (WSService) — Если пользуетесь магазином, то оставляем, если нет, отключаем.
* Служба маршрутизатора AllJoyn — Если не знаете что это такое, то отключайте.
* Служба маршрутизатора SMS Microsoft Windows — На компьютере эта служба точно не нужна!
* Служба модуля архивации на уровне блоков — Ставим вручную. Если понадобится архивация или восстановление, то служба сама запуститься.
* Служба наблюдения за датчиками — Если на компьютере нет датчиков, то не нужна.
* Служба настройки сети — Лучше оставить вручную.
* Служба обмена данными (Hyper-V) — Опять же если не пользуетесь Hyper-V отключайте.
* Служба общего доступа к портам Net.Tcp — По умолчанию выключена. Нужна если только понадобится протокол Net.Tcp.
* Служба общих сетевых ресурсов проигрывателя Windows Media — Вручную. Понадобится, включится.
* Служба перечисления устройств чтения смарт-карт — Если не пользуетесь смарт-картами, то отключайте.
* Служба перечислителя переносных устройств — Служит для синхронизации музыки, видео и т.д. со съемными носителями. Я бы поставил вручную. Не всегда это нужно.
* Служба поддержки Bluetooth — Нужна если есть Bluetooth.
* Служба политики диагностики — Нужна для диагностики неполадок… Она если честно помогает редко. По этому можете по-экспериментировать, отключив её. Если понадобится — включите.
* Служба помощника по совместимости программ — служба нужна для запуска программ, несовместимый с вашей ОС. Если нет таковых поставьте вручную.
* Служба проверки сети Защитника Windows — Опять же лучше хороший антивирус, чем эта служба, но просто так не отключите.
* Служба профилей пользователей — Лучше оставить. Она работает с профилями пользователей компьютера.
* Служба публикации имен компьютеров PNRP — Нужна для домашних групп.
* Служба пульса (Hyper-V) — Следит за состояние виртуальной машины. Если не пользуетесь виртуальными машинами Hyper-V, то отключайте.
* Служба развертывания AppX (AppXSVC) — Если не используете магазин, то отключайте.
* Служба регистрации ошибок Windows — Регистрирует ошибки. Лучше поставить вручную.
* Служба регистрации управления устройством — Лучше оставить вручную.
* Служба репозитория состояний — лучше оставить так же вручную.
* Служба сборщика ETW Internet Explorer — Ещё один сборщик, отключаем.
* Служба сведений о подключенных сетях — Лучше оставить как есть, для нормальной работы сети.
* Служба сеансов виртуальных машин (Hyper-V) — если нет виртуальных машин Hyper-V отключаем.
* Служба сенсорной клавиатуры и панели рукописного ввода — нужна для планшетов. Если нет на компьютере сенсорной клавиатуры или графического планшета, то отключаем.
* Служба синхронизации времени (Hyper-V) — если нет виртуальных машин Hyper-V отключаем.
* Служба совместного доступа к данным — оставьте вручную.
* Служба сопоставления устройств — Если компьютер не контактирует с другими устройствами по проводу или по беспроводным соединениям, то можно отключить.
* Служба списка сетей — Так же лучше оставить.
* Служба уведомления о системных событиях — Если не собираетесь смотреть сообщения Windows, то она вам не нужна.
* Служба удаленного управления Windows (WS-Management) — Поставьте вручную.
* Служба узла поставщика шифрования Windows — Отключаем.
* Служба установки устройств — Лучше оставить как есть, служба для правильной установки устройств.
* Служба хранилища — лучше оставить вручную.
* Служба шифрования дисков BitLocker — Шифрует диски. Если не пользуетесь, то лучше отключите.
* Служба шлюза уровня приложения — Служба нужна только для работы с брандмауэром. Вручную.
* Службы криптографии — Для установки новых программ, лучше оставьте как есть.
* Службы удаленных рабочих столов — Если не пользуетесь удаленными рабочими столами, то отключайте.
* Смарт-карта — Если ими не пользуетесь, то она вам не нужна.
* События получения неподвижных изображений — нужна для сканирования изображений. По этому если нет сканера, то отключаем.
* Сопоставитель конечных точек RPC — Служба нужна для входящего трафика. С ней ничего нельзя сделать. По этому оставляем.
* Сохранение игр на Xbox Live — Если нет Xbox, то отключаем.
* Средство построения конечных точек Windows Audio — Если нужен звук, оставьте.
* Стандартная служба сборщика центра диагностики Microsoft (R) — Опять сборщик, отключаем.
* Телефония — Оставьте вручную. Если понадобится, запустится.
* Темы — Едят много ресурсов памяти. Если не нужны, отключайте.
* Теневое копирование тома — Создает точки восстановления, архивация в фоновом режиме. Поставьте вручную. Если нужно будет запустится.
* Тополог канального уровня — Тоже вручную. Если понадобится, запустится.
* Удаленный вызов процедур (RPC) — Системная служба. Оставьте как есть.
* Удаленный реестр — Позволяет удаленным пользователям, манипулировать вашим реестром. Отключайте.
* Удостоверение приложения — Вручную.
* Узел системы диагностики — Диагностика проблем. Поставьте вручную.
* Узел службы диагностики — Так же вручную.
* Узел универсальных PNP-устройств — Ставьте вручную. Не все устройства PnP.
* Управление приложениями — Ставьте вручную. Служба позволяет настроить политики для приложений.
* Установщик ActiveX — Так же вручную. Понадобится установить такой объект, она сама запустится.
* Установщик Windows — Установка программ .msi. Вручную.
* Установщик модулей Windows — Устанавливает и удаляет компоненты и обновления. Вручную.
* Факс — Нужна если только есть факс.
* Фоновая интеллектуальная служба передачи (BITS) — Оставляем вручную. Служба полезная.
* Хост библиотеки счетчика производительности — Передает счетчики производительности другим пользователям. Отключаем.
* Хост поставщика функции обнаружения — Оставляем вручную. Нужно будет запустится.
* Цветовая система Windows (WCS) — Вручную. Нужна будет устройствам, запустят.
* Центр обеспечения безопасности — Следит за безопасностью Windows. Меня она бесит со своими уведомлениями. Так что отключать или нет, выбирать вам.
* Центр обновления Windows — С одной стороны полезная функция. Заделывает дыры в системе, обновляет драйвера, но с другой стороны, активно использует интернет, ресурсы памяти и если при обновлении выключить компьютер, может рухнуть ОС. Так что так же вам выбирать что важнее, безопасность или быстродействие.
* Шифрованная файловая система (EFS) — Для безопасности файлов. Лучше оставьте как есть вручную.
На это все. В данной статье я описал службы которые можно отключить в windows 10, а так же что лучше оставить, для нормальной работы системы. Проверил на себе, у меня все работает. Если у вас есть ещё какая-то информация, пишите, дополню, это поможет многим людям.