Настройка туннелей VPN-устройств в клиенте Windows
AlwaysOn VPN позволяет создать выделенный профиль VPN для устройства или компьютера. VPN-подключения AlwaysOn включают два типа туннелей:
- Туннель устройств подключается к указанным VPN-серверам перед входом пользователей на устройство. Сценарии подключения перед входом и управление устройствами используют туннель устройств.
- Пользовательский туннель подключается только после входа пользователя на устройство. Пользовательский туннель позволяет пользователям получать доступ к ресурсам организации через VPN-серверы.
В отличие от туннеля пользователя, который подключается только после входа пользователя на устройство или компьютер, туннель устройств позволяет VPN установить подключение до входа пользователя. Туннель устройств и пользовательский туннель работают независимо друг от друга с профилями VPN, могут быть подключены одновременно и могут использовать различные методы проверки подлинности и другие параметры конфигурации VPN в соответствии с соответствующими параметрами. Пользовательский туннель поддерживает SSTP и IKEv2, а туннель устройств поддерживает IKEv2 только без поддержки резервного размещения SSTP.
Пользовательский туннель поддерживается на присоединенных к домену устройствах, не присоединенных к домену (рабочей группе) или на присоединенных к Azure AD устройствах, чтобы разрешить сценарии как корпоративного, так и BYOD. Она доступна во всех выпусках Windows, а функции платформы доступны сторонним сторонам посредством поддержки VPN-подключаемого модуля UWP.
Туннель устройств можно настроить только на присоединенных к домену устройствах с Windows 10 Корпоративная или education версии 1709 или более поздней. Нет поддержки стороннего управления туннельом устройств. Если в системе используется только туннель устройств, можно настроить таблицу политики разрешения имен (NRPT). Если в системе используется пользовательский туннель и туннель устройства, можно использовать таблицу политики разрешения имен (NRPT) только в пользовательском туннелье.
Туннель устройств не поддерживает принудительное туннелирование. Его необходимо настроить как разделенный туннель. |
Необходимые компоненты
Необходимо включить проверку подлинности сертификата компьютера для VPN-подключений и определить корневой центр сертификации для проверки подлинности входящих VPN-подключений.
$VPNRootCertAuthority = "Common Name of trusted root certification authority" $RootCACert = (Get-ChildItem -Path cert:LocalMachine\root | Where-Object ) Set-VpnAuthProtocol -UserAuthProtocolAccepted Certificate, EAP -RootCertificateNameToAccept $RootCACert -PassThru 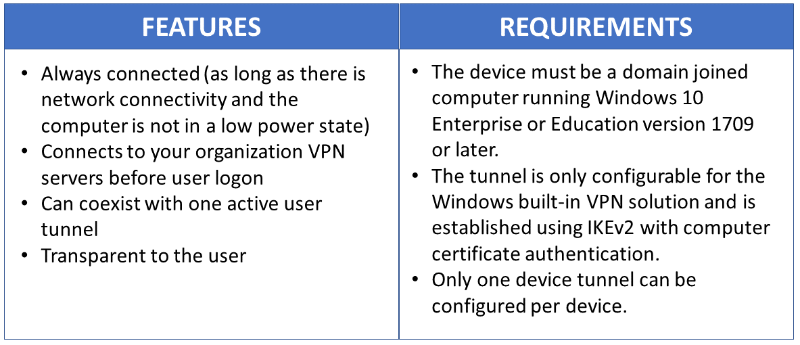
Конфигурация туннеля VPN-устройств
В приведенном ниже примере XML профиля приведены рекомендации по сценариям, в которых требуются только инициированные клиентом вытягивание через туннель устройства. Фильтры трафика используются для ограничения туннеля устройства только для управления трафиком. Эта конфигурация хорошо подходит для Обновл. Windows, типичных сценариев групповой политики (GP) и обновлений Microsoft Endpoint Configuration Manager, а также vpn-подключения для первого входа без кэшированных учетных данных или сценариев сброса пароля.
Для сценариев отправки, инициированных сервером, таких как удаленное управление Windows (WinRM), удаленный GPUpdate и сценарии удаленного обновления Configuration Manager, необходимо разрешить входящий трафик в туннель устройства, поэтому фильтры трафика нельзя использовать. Если в профиле туннеля устройства включен фильтр трафика, то туннель устройств запрещает входящий трафик. Это ограничение будет удалено в будущих выпусках.
Пример профиля VPNXML
Ниже приведен пример профиля VPNXML.
vpn.contoso.com IKEv2 Certificate SplitTunnel true 10.10.0.2 32 10.10.0.3 32 10.10.0.2, 10.10.0.3 true true true В зависимости от потребностей каждого конкретного сценария развертывания другой компонент VPN, который можно настроить с помощью туннеля устройства, — это обнаружение доверенной сети.
corp.contoso.com
Развертывание и тестирование
Рекомендации по развертыванию устройства (.\Device) и профиля пользователя (.\User) см. в статье «Использование сценариев PowerShell» с поставщиком моста WMI.
Выполните следующую команду Windows PowerShell, чтобы убедиться, что вы успешно развернули профиль устройства:
Get-VpnConnection -AllUserConnection В выходных данных отображается список профилей VPN на уровне устройства, развернутых на устройстве.
Пример скрипта Windows PowerShell
Чтобы создать собственный скрипт для создания профиля, можно использовать следующий скрипт Windows PowerShell.
Param( [string]$xmlFilePath, [string]$ProfileName ) $a = Test-Path $xmlFilePath echo $a $ProfileXML = Get-Content $xmlFilePath echo $XML $ProfileNameEscaped = $ProfileName -replace ' ', '%20' $Version = 201606090004 $ProfileXML = $ProfileXML -replace '', '>' $ProfileXML = $ProfileXML -replace '"', '"' $nodeCSPURI = './Vendor/MSFT/VPNv2' $namespaceName = "root\cimv2\mdm\dmmap" $className = "MDM_VPNv2_01" $session = New-CimSession try < $newInstance = New-Object Microsoft.Management.Infrastructure.CimInstance $className, $namespaceName $property = [Microsoft.Management.Infrastructure.CimProperty]::Create("ParentID", "$nodeCSPURI", 'String', 'Key') $newInstance.CimInstanceProperties.Add($property) $property = [Microsoft.Management.Infrastructure.CimProperty]::Create("InstanceID", "$ProfileNameEscaped", 'String', 'Key') $newInstance.CimInstanceProperties.Add($property) $property = [Microsoft.Management.Infrastructure.CimProperty]::Create("ProfileXML", "$ProfileXML", 'String', 'Property') $newInstance.CimInstanceProperties.Add($property) $session.CreateInstance($namespaceName, $newInstance) $Message = "Created $ProfileName profile." Write-Host "$Message" >catch [Exception] < $Message = "Unable to create $ProfileName profile: $_" Write-Host "$Message" exit >$Message = "Complete." Write-Host "$Message" Дополнительные ресурсы
Ниже приведены дополнительные ресурсы для поддержки развертывания VPN.
Ресурсы конфигурации VPN-клиента
Ниже приведены ресурсы конфигурации VPN-клиента.
- Создание профилей VPN в Configuration Manager
- Настройка подключений Always On VPN в клиенте Windows 10
- Параметры профиля VPN
Ресурсы шлюза сервера удаленного доступа
Ниже приведены ресурсы шлюза сервера удаленного доступа (RAS).
- Настройка RRAS с помощью сертификата проверки подлинности компьютера
- Устранение неполадок Подключение VPN IKEv2
- Настройка удаленного доступа на основе IKEv2
При использовании туннеля устройств с шлюзом Microsoft RAS необходимо настроить сервер RRAS для поддержки проверки подлинности сертификата компьютера IKEv2, включив проверку подлинности сертификата компьютера для метода проверки подлинности IKEv2 , как описано здесь. После включения этого параметра настоятельно рекомендуется использовать командлет Set-VpnAuthProtocol PowerShell вместе с необязательным параметром RootCertificateNameToAccept, чтобы убедиться, что подключения RRAS IKEv2 разрешены только для сертификатов VPN-клиента, которые цепочки с явно определенным внутренним или частным корневым центром сертификации. Кроме того, следует изменить хранилище доверенных корневых центров сертификации на сервере RRAS, чтобы убедиться, что он не содержит общедоступных центров сертификации, как описано здесь. Аналогичные методы также могут быть рассмотрены для других VPN-шлюзов.
Мост
Bridge указывает адаптеры, которые необходимо объединить для формирования домашней сети. Для этой записи требуется по крайней мере два адаптера.
Примечание Не все адаптеры могут быть мостовые.
Значения
Указывает адаптеры. Bridge — это список с разделителями-запятыми.
Этот строковый тип не поддерживает пустые элементы. Не следует создавать пустое значение данного параметра.
Допустимые проходы конфигурации
Родительская иерархия
Применение
Список поддерживаемых выпусков и архитектур Windows, поддерживаемых этим компонентом, см. в статье Microsoft-Windows-NetworkBridge.
Пример применения предложения XML
В следующих выходных данных XML показано, как задать мост.
Основные сведения о работе упакованных классических приложений в Windows
В этом разделе описываются типы классических приложений, для которых можно создать пакет приложений Windows, а также некоторые поведения операционной системы (ОС) и другие особенности, которые важно учитывать. Мы рассмотрим следующие элементы (как мы увидим, конкретное поведение зависит от типа приложения):
- Расположение установки и рабочий каталог приложения (которое может отличаться от того, что предполагается в прошлом).
- Поведение файловой системы и реестра операционной системы.
- Удаление.
Типы классического приложения
Существует два типа классических приложений, которые можно создать и упаковить. Тип приложения объявляется в манифесте пакета приложения с помощью атрибута uap10:RuntimeBehavior элемента Application:
- Один тип включает оба приложения WinUI 3 (которые используют пакет SDK для приложений Windows) и мост для классических приложений приложения (Centennial). Объявлен с uap10:RuntimeBehavior=»packagedClassicApp» .
- Другой тип представляет другие типы приложений Win32, включая приложения , упакованные с внешним расположением. Объявлен с uap10:RuntimeBehavior=»win32App» .
универсальная платформа Windows (UWP) приложения ( uap10:RuntimeBehavior=»windowsApp» ) также упаковываются; но этот раздел не относится к ним.
А затем атрибут uap10:TrustLevel (одного элемента application ) определяет, выполняется ли процесс упаковаемого приложения в контейнере приложения.
- Приложение с полным доверием . Объявлен с uap10:TrustLevel=»mediumIL» .
- Приложение appContainer. Объявлен с uap10:TrustLevel=»appContainer» . Выполняется в упрощенном контейнере приложений (поэтому изолируется с помощью файловой системы и виртуализации реестра). Дополнительные сведения см. в приложениях MSIX appContainer.
Дополнительные сведения, зависимости и требования к возможностям см. в документации по этим двум атрибутам в Приложении. Также см . раздел uap10, представленный в Windows 10 версии 2004 (10.0; Сборка 19041).
Назначение упаковки и контейнеров приложений
Цель упаковки приложения — предоставить ему удостоверение пакета во время выполнения. Удостоверение пакета необходимо для некоторых функций Windows (см. сведения о функциях, требующих удостоверения пакета). Вы можете упаковыть все сочетания типов приложений, описанных выше (и тем самым воспользоваться удостоверением пакета).
Но ключевой целью приложения appContainer является разделение состояния приложения от состояния системы как можно больше, при сохранении совместимости с другими приложениями. Windows достигает этого, обнаруживая и перенаправляя определенные изменения, внесенные в файловую систему и реестр во время выполнения (например , виртуализация). Мы будем вызывать, когда раздел применяется только к виртуализированным приложениям.
Установка
Пакеты приложений устанавливаются на основе каждого пользователя вместо системного уровня. Расположение по умолчанию для новых пакетов на новом компьютере находится в разделе C:\Program Files\WindowsApps\ с исполняемым файлом с именем app_name.exe. Но пакеты могут быть установлены в других местах; Например, команды запуска Visual Studio используют команды проекта $(OutDir) .
После развертывания файлы пакетов помечены только для чтения и сильно заблокированы операционной системой (ОС). Windows запрещает запуск приложений, если эти файлы были изменены.
Расположение C:\Program Files\WindowsApps — это то, что называется PackageVolume. Это расположение по умолчанию PackageVolume, с которым поставляется Windows; но вы можете создать PackageVolume на любом диске и по любому пути. Кроме того, не все пакеты устанавливаются в PackageVolume (см. приведенный выше пример Visual Studio).
Файловая система
ОС поддерживает различные уровни операций файловой системы для упакованных классических приложений в зависимости от расположения папки.
Оптимизировано для вашего устройства
Чтобы избежать дублирования файлов (для оптимизации дискового пространства и уменьшения пропускной способности, необходимой при скачивании файлов), ОС использует одно хранилище и жесткое связывание файлов. Когда пользователь загружает пакет MSIX, он используется для определения того, существуют ли данные, AppxManifest.xml содержащиеся в пакете, уже существуют на диске из более ранней установки пакета. Если один и тот же файл существует в нескольких пакетах MSIX, ОС сохраняет общий файл только один раз и создает жесткие ссылки из обоих пакетов в общий файл. Так как файлы скачиваются в блоках 64 Кб, даже если процент скачиваемого файла существует на диске, скачиваются только приращение, которое отличается. Это сокращает пропускную способность, используемую для скачивания.
Операции AppData в Windows 10 версии 1903 и более поздних версий
Этот раздел относится только к виртуализированным приложениям.
Все только что созданные файлы и папки в папке пользователя AppData (например, C:\Users\\AppData ) записываются в частное расположение для каждого пользователя, для каждого приложения, но объединяются во время выполнения, чтобы отображаться в реальном AppData расположении. Это обеспечивает некоторое разделение состояния для артефактов, которые используются только самим приложением; что позволяет системе очищать эти файлы при удалении приложения.
Изменения существующих файлов в папке пользователя AppData разрешены для обеспечения более высокой степени совместимости и взаимодействия между приложениями и ОС. Это уменьшает системный «гниль», так как ОС знает о каждом изменении файла или каталога, внесенных приложением. Разделение состояния также позволяет упакованным классическим приложениям выбирать, где распаковывается версия одного и того же приложения. Обратите внимание, что ОС не поддерживает папку виртуальной файловой системы (VFS) для папки пользователя AppData .
Операции AppData с OS до Windows 10 версии 1903
Этот раздел относится только к виртуализированным приложениям.
Все записи в папку пользователя AppData (например, C:\Users\\AppData ), включая создание, удаление и обновление, копируются при записи в частное расположение для каждого пользователя. Это создает иллюзию того, что упаковаемое приложение редактирует реальное AppData , когда он фактически изменяет частную копию. Перенаправляя запись таким образом, система может отслеживать все изменения файлов, внесенные приложением. Это позволяет системе очищать эти файлы при удалении приложения, уменьшая системный «гниль» и обеспечивая более удобный интерфейс удаления приложений для пользователя.
Рабочий каталог и файлы приложений
Этот раздел относится только к виртуализированным приложениям.
Помимо перенаправления AppData известные папки Windows ( System32 и Program Files (x86) т. д.) динамически объединяются с соответствующими каталогами в пакете приложения. Каждый пакет содержит папку с именем VFS в корневом каталоге. Все операции чтения каталогов или файлов в VFS каталоге объединяются во время выполнения со своими собственными коллегами. Например, приложение может содержаться C:\Program Files\WindowsApps\\VFS\SystemX86\vc10.dll в составе пакета приложения, но файл, как представляется, установлен в C:\Windows\System32\vc10.dll . Это обеспечивает совместимость с классическими приложениями, которые ожидают, что файлы будут жить в расположениях, отличных от пакетов.
Операции записи в файлы и папки в пакете приложения не допускаются. Операции записи в файлы и папки, которые не входят в пакет, игнорируются и допускаются ОС при условии, что у пользователя есть на них разрешение.
Распространенные операции файловой системы
В этой краткой справочной таблице приведены типичные операции с файловой системой с указанием того, как они обрабатываются ОС.
- Local
- Local\Microsoft
- Роуминг
- Roaming\Microsoft
- Roaming\Microsoft\Windows\Start Menu\Programs
Упакованные расположения VFS
Этот раздел относится только к виртуализированным приложениям.
В этой таблице показано, где доставка файлов в составе пакета накладывается на систему для приложения. Ваше приложение будет воспринимать эти файлы в перечисленных системных расположениях, когда они на самом деле в перенаправленных расположениях внутри C:\Program Files\WindowsApps\\VFS . Расположения FOLDERID находятся из констант KNOWNFOLDERID.
| Расположение системы | Перенаправленное расположение (в разделе []\VFS) | Допустимо для архитектур |
|---|---|---|
| FOLDERID_SystemX86 | SystemX86 | x86, amd64 |
| FOLDERID_System | SystemX64 | amd64 |
| FOLDERID_ProgramFilesX86 | ProgramFilesX86 | x86, amd6 |
| FOLDERID_ProgramFilesX64 | ProgramFilesX64 | amd64 |
| FOLDERID_ProgramFilesCommonX86 | ProgramFilesCommonX86 | x86, amd64 |
| FOLDERID_ProgramFilesCommonX64 | ProgramFilesCommonX64 | amd64 |
| FOLDERID_Windows | Windows | x86, amd64 |
| FOLDERID_ProgramData | Общие AppData | x86, amd64 |
| FOLDERID_System\catroot | AppVSystem32Catroot | x86, amd64 |
| FOLDERID_System\catroot2 | AppVSystem32Catroot2 | x86, amd64 |
| FOLDERID_System\drivers\etc | AppVSystem32DriversEtc | x86, amd64 |
| FOLDERID_System\driverstore | AppVSystem32Driverstore | x86, amd64 |
| FOLDERID_System\logfiles | AppVSystem32Logfiles | x86, amd64 |
| FOLDERID_System\spool | AppVSystem32Spool | x86, amd64 |
Реестр
Этот раздел (и его подразделы) применяется только к виртуализированным приложениям.
Пакеты приложений содержат registry.dat файл, который служит логическим (виртуальным) эквивалентом HKLM\Software в реальном реестре. Во время выполнения виртуальный реестр объединяет содержимое этого куста в собственный системный куст, чтобы предоставить одно представление обоих. Например, если registry.dat содержит один ключ Foo, то чтение HKLM\Software во время выполнения также будет содержать Foo (помимо всех собственных системных ключей).
Хотя пакеты MSIX включают ключи HKLM и HKCU , они обрабатываются по-разному. Только ключи в HKLM\Software являются частью пакета; ключи в HKCU или других частях реестра не являются. Запись в ключи или значения в пакете не разрешена. Операции записи в разделы или значения, которые не входят в пакет, допускаются, если у пользователя есть на них разрешение.
Все записи в HKCU копируются при записи в частное расположение для каждого пользователя. Традиционно удаление не может очистить HKEY_CURRENT_USER , так как данные реестра для пользователей, зарегистрированных в журнале, отключены и недоступны.
Все записи хранятся во время обновления пакета и удаляются только при удалении приложения полностью.
Общие операции реестра
Большая часть этого раздела относится только к виртуализированным приложениям.
В этой краткой справочной таблице приведены типичные операции с реестром с указанием того, как они обрабатываются ОС.
| Операция | Результат | Пример |
|---|---|---|
| Чтение или перечисление HKLM\Software | Динамическое слияние hive пакета с локальным аналогом системы. | Если registry.dat содержит один ключ Foo, то во время выполнения чтение HKLM\Software отображает содержимое HKLM\Software\HKLM\Software\HKLM\Software\Foo. |
| Записи в HKCU | Скопировано на запись в частное расположение для каждого пользователя. | То же самое, что AppData и для файлов. |
| Записывает внутри пакета. | Запрещено. Пакет доступен только для чтения. | Записи в HKLM\Software не допускаются, если соответствующий ключ/значение существует в кусте пакета. |
| Записывает за пределы пакета | Игнорируется ОС. Разрешено, если у пользователя есть разрешения. | Записи в HKLM\Software разрешены, если соответствующий ключ/значение не существует в кусте пакета, а пользователь имеет правильные разрешения на доступ. |
Удаление
Этот раздел относится только к виртуализированным приложениям.
При удалении пакета пользователем все файлы и папки, расположенные C:\Program Files\WindowsApps\ под ним, удаляются, а также все перенаправленные записи AppData в или реестр, которые были записаны во время процесса упаковки.
Что такое Bridge.exe? Безопасный процесс или вирус/вредоносное ПО? Исправление, удаление и управление запуском
Bridge.exe представляет собой исполняемый файл из Аэрософт Мост!, обычно около 385.86 MB. Хотя расширение .exe указывает на исполняемый файл, очень важно определить, является ли этот конкретный файл безопасной частью операционной системы Windows, законным приложением или вредоносным вирусом или трояном.
Bridge.exe безопасен, или это вирус или вредоносная программа?
Чтобы определить, является ли Bridge.exe законным или вирусом:
- Проверьте его местоположение: законный Bridge.exe должен находиться в папке C:\Program Files\ToxSickLabs\Bridge\Bridge.exe.
- Используйте диспетчер задач: добавьте в столбцы «Имя пути к изображению», чтобы увидеть расположение файлов.
- Используйте Process Explorer от Microsoft: проверьте статус «Проверенная подписывающая сторона» для каждого процесса. Если написано «Невозможно проверить», необходимо дальнейшее расследование. Не все законные процессы имеют проверенную подпись, но ни один плохой процесс ее не имеет.
Наиболее важные факты о Bridge.exe:
- Находится в C: \ Program Files \ ToxSickLabs \ Bridge вложенная;
- Издатель: Аэрософт
- Полный путь: C: \ Program Files \ ToxSickLabs \ Bridge \ Bridge.exe
- Файл справки:
- URL издателя: www.tml-studios.de
- Деинсталлятор: «C:\Program Files\InstallShield Информация об установке\\setup.exe» -runfromtemp -l0x0409 -removeonly
- Язык: Английский (США)
- MD5-хеш: 6c5de8b329feb408228ff117fe311cd3
- % пользователей, которые удалили его: 10%
- Рейтинг: Очень хорошо
- Известно, что до 385.86 MB по размеру.
Если у вас возникли проблемы с Bridge.exe, проверьте его надежность, проверив его расположение и размер в диспетчере задач (должен находиться в C:\Program Files\ToxSickLabs\Bridge). Если вы подозреваете вирус, используйте приложение безопасности, такое как Malwarebytes, чтобы удалить его.
Не все инструменты обнаруживают все вредоносные программы, поэтому может потребоваться несколько попыток. Если вирус препятствует удалению, загрузитесь в Безопасный режим с загрузкой сетевых драйверов для более безопасной среды, позволяя вам запустить сканирование безопасности и тщательно проанализировать вашу систему.
Могу ли я удалить или удалить Bridge.exe?
10% людей удаляют этот файл, поэтому он может быть безвредным.
Не удаляйте безопасный исполняемый файл, так как это может повлиять на связанные программы. Всегда обновляйте свое программное обеспечение, чтобы избежать проблем с поврежденными файлами. Регулярно проверяйте наличие обновлений драйверов и программного обеспечения.
Чтобы подтвердить безопасность подозрительных файлов, используйте инструмент системного анализа, например Защитить. Если эти инструменты идентифицированы как вредоносные, они могут удалить вредоносное ПО. Если файл Bridge.exe не представляет опасности и его необходимо удалить, воспользуйтесь программой его удаления, расположенной по адресу «C:\Program Files\InstallShield Installation Information\\setup.exe» -runfromtemp — l0x0409 -removeonly или функция «Установка и удаление программ» на панели управления Windows.
- 1. в Меню Пуск (для Windows 8 щелкните правой кнопкой мыши в нижнем левом углу экрана), нажмите Панель управления, а затем под Программы:
o Windows Vista / 7 / 8.1 / 10: нажмите Удаление программы.
o Windows XP: нажмите Установка и удаление программ.
- 2. Когда вы найдете программу Мост!щелкните по нему, а затем:
o Windows Vista / 7 / 8.1 / 10: нажмите Удалить.
o Windows XP: нажмите Удалить or Изменить / Удалить вкладка (справа от программы).
- 3. Следуйте инструкциям по удалению Мост!.
Распространенные сообщения об ошибках в Bridge.exe
Наиболее распространенные ошибки Bridge.exe, которые могут возникнуть:
• «Ошибка приложения Bridge.exe».
• «Ошибка Bridge.exe».
• «Возникла ошибка в приложении Bridge.exe. Приложение будет закрыто. Приносим извинения за неудобства».
• «Bridge.exe не является допустимым приложением Win32».
• «Bridge.exe не запущен».
• «Bridge.exe не найден».
• «Не удается найти Bridge.exe».
• «Ошибка запуска программы: Bridge.exe».
• «Неверный путь к приложению: Bridge.exe».
Эти сообщения об ошибках .exe могут появляться во время установки программы, во время выполнения связанной с ней программы, Bridge !, при запуске или завершении работы Windows, или даже при установке операционной системы Windows. Отслеживание момента появления ошибки Bridge.exe является важной информацией при устранении неполадок.
Как исправить Bridge.exe
Чтобы избежать дальнейших проблем с Bridge!:
- Регулярно выполняйте сканирование на наличие вредоносных программ.
- Очистите жесткий диск с помощью системных инструментов, таких как Очистка диска (cleanmgr) и расширение Средство проверки системных файлов (ПФС / SCANNOW).
- Удалите ненужные программы.
- Управляйте программами запуска через Диспетчер задач.
- Включите автоматическое обновление системы.
- Регулярно создавайте резервные копии данных или устанавливайте точки восстановления.
Для решения серьезных проблем используйте Диспетчер задач и Монитор ресурсов для диагностики проблем. Восстановите систему, используя встроенные параметры восстановления или DISM инструмент, избегая полной переустановки ОС. Использовать для обеспечения безопасности для проверки и удаления любого потенциального вредоносного ПО.
Обновлено в январе 2024 г .:
Мы рекомендуем вам попробовать это новое программное обеспечение, которое исправляет компьютерные ошибки, защищает их от вредоносных программ и оптимизирует производительность вашего ПК. Этот новый инструмент исправляет широкий спектр компьютерных ошибок, защищает от таких вещей, как потеря файлов, вредоносное ПО и сбои оборудования.
- Шаг 1: Скачать PC Repair & Optimizer Tool (Win 11, Win 10, 8, 8.1, 7, Vista — золотой сертификат Microsoft).
- Шаг 2: Нажмите «Начать сканирование”, Чтобы найти проблемы реестра Windows, которые могут вызывать проблемы с ПК.
- Шаг 3: Нажмите «Починить все», Чтобы исправить все проблемы.
(дополнительное предложение для Fortect)
Загрузите или переустановите Bridge.exe
Это не рекомендуется загружать файлы замены exe с любых сайтов загрузки, так как они могут сами содержать вирусы и т. д. Если вам нужно скачать или переустановить Bridge.exe, мы рекомендуем переустановить основное приложение, связанное с ним. Мост!.
Информация об операционной системе
Ошибки Bridge.exe могут появляться в любых из нижеперечисленных операционных систем Microsoft Windows:
- Windows 11
- Windows 10
- Windows 8.1
- Windows 7
- Windows Vista