Insert queue before mikrotik что это
Обнаружена блокировка рекламы: Наш сайт существует благодаря показу онлайн-рекламы нашим посетителям. Пожалуйста, подумайте о поддержке нас, отключив блокировщик рекламы на нашем веб-сайте.
Insert Queues before
Обсуждение ПО и его настройки
5 сообщений • Страница 1 из 1
reevvz Сообщения: 44 Зарегистрирован: 22 июл 2016, 19:09
Добрый день. Простите за глупый вопрос, но не могу найти нигде ответа на мой вопрос.
В настройках DHCP server, leases, можно присвоить любому клиенту статический IP, у меня настроен шейпер, и во время настройки статического IP, там есть строка Insert Queues before. Что она означает? Что туда ставить? Ту очередь которую я создал, например она называется LAN1-queue? или же first- bottom?
Так же в PPP profiles, тоже есть такая же графа Insert Queues before, туда так же для VPN клиентов можно подставить?
Спасибо.
reevvz Сообщения: 44 Зарегистрирован: 22 июл 2016, 19:09
Спасибо за ответ.
podarok66 Модератор Сообщения: 4314 Зарегистрирован: 11 фев 2012, 18:49 Откуда: МО
Ну за несколько дней и сами могли бы разобраться, это место размещения шейпера, в котором окажется ваша запись. Как правило, если вы не хотите размещать ее в определенную очередь, нужно указывать параметр first, запись обработается первой.
Мануалы изучил и нигде не ошибся? Фаервол отключил? Очереди погасил? Витая пара проверена? . Тогда Netinstal’ом железку прошей и настрой ее заново. Что, все равно не фурычит? Тогда к нам. Если не подскажем, хоть посочувствуем.
reevvz Сообщения: 44 Зарегистрирован: 22 июл 2016, 19:09
podarok66 писал(а): Ну за несколько дней и сами могли бы разобраться, это место размещения шейпера, в котором окажется ваша запись. Как правило, если вы не хотите размещать ее в определенную очередь, нужно указывать параметр first, запись обработается первой.
Спасибо.
То есть я правильно понимаю,что если у меня уже есть несколько очередей,и я делаю статическим IP адрес клиента, то могу указать одну из этих очередей, и она будет применяться только к данному клиенту.
А если я укажу first или bottom, то первая или последняя, после всех очередей созданных заранее?
podarok66 Модератор Сообщения: 4314 Зарегистрирован: 11 фев 2012, 18:49 Откуда: МО
Приблизительно так.
Мануалы изучил и нигде не ошибся? Фаервол отключил? Очереди погасил? Витая пара проверена? . Тогда Netinstal’ом железку прошей и настрой ее заново. Что, все равно не фурычит? Тогда к нам. Если не подскажем, хоть посочувствуем.
5 сообщений • Страница 1 из 1
- Общие правила форума и полезная информация
- FAQ (Для начинающих)
- MikroTik RouterOS
- ↳ Готовые конфигурации Mikrotik
- ↳ Готовые скрипты Mikrotik
- ↳ Обсуждение RouterOS
- MikroTik RouterBOARD
- ↳ Помощь в выборе оборудования
- ↳ Примеры решений на оборудовании Mikrotik
- MikroTik Dude
- Платные услуги
- ↳ Исполнители
- ↳ Задания
- Общие вопросы
- ↳ РАБОТА
- ↳ ВАКАНСИИ
- ↳ РЕЗЮМЕ
- ↳ НОВОСТИ
- ↳ ИНСТРУМЕНТЫ И ПРИБОРЫ
- ↳ КУРИЛКА
- Барахолка
- ↳ Куплю
- ↳ Продам
- ↳ Услуги
- КОРЗИНА
Insert queue before mikrotik что это
Есть сеть, в сети адреса раздаются по DHCP. Нужно, что-бы при подключении клиентов каждому автоматически ограничивалась скорость в 10 мегабит. Для этого мы будем использовать функционал в DHCP-сервер Mikrotik под название «lease-script». Для этого зайдем в IP > DHCP Server в свойства нашего сервера.
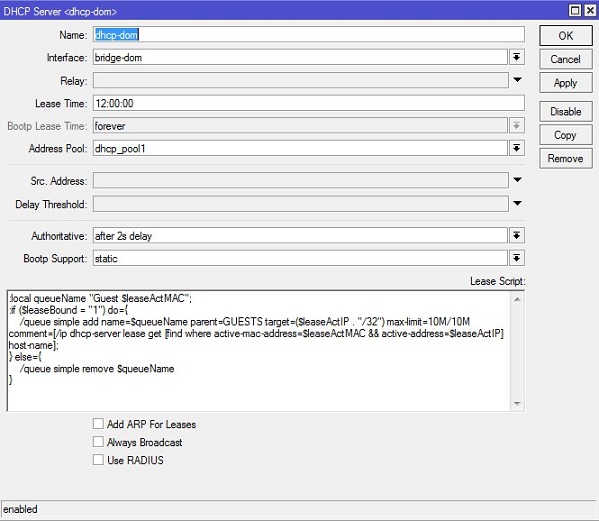
В поле «Lease-Script» добавим наш скрипт. Он будет выполнятся при регистрации DHCP-клиента и при отключении. Сам скрипт имеет вид:
:local queueName «Guest $leaseActMAC»;
:if ($leaseBound = «1») do= /queue simple add name=$queueName parent=GUESTS target=($leaseActIP . «/32») max-limit=10M/10M comment=[/ip dhcp-server lease get [find where active-mac-address=$leaseActMAC && active-address=$leaseActIP] host-name];
> else= /queue simple remove $queueName
>
- leaseBound — устанавливается в «1», если DHCP-клиент активен, в противном случае — устанавливается в «0»;
- leaseServerName — передается в значение имя сервера DHCP;
- leaseActMAC — активный MAC — адрес;
- leaseActIP — активный IP — адрес.
/queue simple
add max-limit=50M/50M name=GUESTS target=192.168.88.0/24
Немного поясню скрипт и как это работает. Если клиент получил DHCP-аренду, то «$leaseBound» устанавливается в значение «1» и выполняется действие, которое добавляет правило ограничивающее ему скорость 10M/10M:
/queue simple add name=$queueName parent=GUESTS target=($leaseActIP . «/32») max-limit=10M/10M comment=[/ip dhcp-server lease get [find where active-mac-address=$leaseActMAC && active-address=$leaseActIP] host-name];
Это правило является подчиненным нашему общему правилу ограничения на подсеть (GUESTS). Таким образом мы можем добавлять очень много таких правил, и они все будут ограничены общим родительским правилом в 50M/50M. Для общего развития скажу, параметром Priority назначается приоритет для очередей. Данный параметр может принимать значения от 1 до 8. 1 – наивысший приоритет, 8 – самый низкий приоритет. Сначала будут обрабатываться очереди с наивысшим приоритетом. Так же параметром Limit At, в правиле можно задать гарантированный параметр скорости. То есть шейпер сразу будет обеспечивать это значение в правиле, а потом, что останется — перераспределять.
После того как клиент отключиться (потеряет аренду DHCP) значение «$leaseBound» станет «0» — и созданное правило в Queue с именем «Guest $leaseActMAC» удалиться:
/queue simple remove $queueName
Правила выглядят так:

Так же стоит заметить, что в комментарий правила Queue, при подключении клиентского устройства, создается запись, которая соответствует полю «Active Host Name» в IP > DHCP Server > DHCP Leases. Если это поле не заполнено — комментарий не создается.
Windows-терминалы WTware
Связка двух микротиков и WTWare (загрузка из друой сети)
Методы загрузки терминала WTware — дискеты, старт из ДОС, загрузка по сети.
13 сообщений • Страница 1 из 1
azamat Сообщения: 3 Зарегистрирован: Пт июн 08, 2018 2:50 pm
Связка двух микротиков и WTWare (загрузка из друой сети)
Сообщение azamat » Пт июн 08, 2018 3:50 pm
Есть центр и филиал. В центре стоит микротик RB2011, в филиале стоит Mikrotik RB951Ui-2HnD.
Сервер стоит в центре. В филиале стоят будем устанавливать без дисковые станции на
текущий момент не получается осуществить загрузку.
По usb руководство не желает слышать загрузку.
/ip dhcp-server option
add code=66 name=option66 value ‘5.4.90/wtware.pxe'»
/ip dhcp-server option sets
add name=bootserver options=option66
add name=Bootfilename options=option67
add name=pxes options=option66,option67
/ip pool
add name=dhcp ranges=192.168.3.100-192.168.3.199
add name=pool_guest ranges=172.16.1.100-172.16.1.200
/ip dhcp-server
add add-arp=yes address-pool=dhcp always-broadcast=yes dhcp-option-set=pxes \
disabled=no insert-queue-before=Local interface=bridge_local lease-time=\
1d name=server_local
add address=192.168.3.0/24 dhcp-option=option66,option67 dhcp-option-set=pxes \
dns-server=192.168.3.1,8.8.4.4 gateway=192.168.3.1
Настройки для FireWall:
/ip firewall filter
add action=accept chain=input comment=»accept for guest dshp» dst-port=\
67,68,69 protocol=udp
add action=accept chain=output dst-port=69 out-interface=WAN1 port=»» \
protocol=udp src-port=»»
add action=accept chain=forward dst-port=67,68,69 protocol=udp
add action=accept chain=input dst-port=67,68,69 protocol=tcp
add action=accept chain=forward dst-port=67,68,69 protocol=tcp
При загрузке все необходимые данные для сетевой карты получает.
При загрузке выводит следующие данные:
PXE-T01: File not found.
PXE-E3B: TFTP Error — file not found.
И потом начинает грузить с жесткого диска.
Заметки АйТи
/ip firewall filter
add ac=drop ch=forward p2p=a
add ac=drop ch=forward in-int=bridge-local pr=udp cont=«d1:ad2:id20:» dst-port=1025-65535 packet-s=95-190
add ac=drop ch=forward in-int=bridge-local pr=tcp cont=«info_hash=» dst-port=2710,80
не обязательно, то что ниже:
— Блокируем скачку .torrent файлов:
add ac=drop ch=forward cont=»\r\nContent-Type: application/x-bittorrent» out-in=bridge-local pr=tcp src-p=80
— Блокируем локальный торрент:
add ac=drop ch=forward cont=»\r\nInfohash: » in-in=bridge-local pr=udp dst-port=6771
Команды, там где «\r\n… «- вставлять только через консоль.
Настройка DFL здесь
Примечание: В DFL необходимо приписать два ip адреса от провайдера и когда происходит автоматическое переключение на WAN_ISP2 микротик, необходимо вручную на DFL менять ip адрес в ipsec и при возобновлении WAN_ISP1 менять обратно. DFL не умеет освобождать SAs (автоматом, либо работает криво)