PTT — что это в биосе?

Пламенный всем привет))
PTT — расшифровывается как Platform Trust Technology, представляет себя некий аппаратный модуль для хранения ключей шифрования, который некоторыми платами может эмулироваться на программном уровне.
Скажу сразу — все просто, PTT это может присутствовать в разделе:
Advanced/Дополнительно > PCH-FW Configuration

А напротив этого пункта можно выбрать Enable или Disable. И зачем нужно? Все просто — это активация программного модуля TMP 2.0, который является требованием новой операционной системы Windows 11.
Вообще PTT расшифровывается как Platform Trust Technology. Типа модуль для хранения ключей шифрования. Также вы можете заметить опцию Clear Intel PTT Key — и судя по названию, она нужна чтобы очистить хранилище ключе, что настоятельно не стоит делать без весомой причины.
Зачем нужен этот TMP 2.0? Это специальный модуль, который используется в некоторых технологиях безопасности. Например встроенный Битлокер, который шифрует содержимое дисков. Ключи шифрования как раз хранятся в TMP 2.0., а еще этот модуль принимает участие в самом процессе шифровании.
Честно говоря я пользуюсь Windows 10 и не думаю переходить на Windows 11. Однако если они реально что-то улучшат нереально, если винда станет работать очень быстро, загружаться, а также добавят удобные фишки в интерфейс — не исключено что и я перейду)) надеюсь реальные улучшения все таки будут)
Удачи и добра, до новых встреч друзья!
Intel Platform Trust Technology что это в биосе?

Всем привет. Говорим про биос, а вернее о пункте в нем под названием Intel Platform Trust Technology. Итак, я пошел в поисковик искать информацию своими секретными способами. Значит ребята нашел инфу одну, но она на английском. Я в гугловском переводчике перевел, но все равно не все понятно…
Короче тема такая. Пункт Intel Platform Trust Technology включает какой-то виртуальный TMP, так вот, пишется что версия, которая эмулируется, может быть 2.0, и вот прикол в том что она не поддерживается в Windows 7 и поэтому будет неопознанное устройство. Пишется, что можно скачать обновление для винды, неопознанное устройство пропадет, но сама штука TMP все равно работать не будет. Это все относится к ПК с поддержкой TPM v2.0, с версией TPM v1.2 все нормально и Windows 7 поддерживает. Я понимаю что понятного тут мало, но примерно кое как образно я думаю все же понятно.
Так ребята, вот еще раскопал инфу. Короче Trusted Platform Module это и есть TPM. И это какой-то криптопроцессор, в котором хранятся криптографические ключи для защиты информации. То есть это какое-то хранилище паролей и ключей шифрования. Блин, скажу честно, это непонятная дичь.
В общем пока мое мнение такое, что пункт Intel Platform Trust Technology в биосе включает то, без чего можно жить спокойно. Эта штука TPM она нужна для защиты инфы, все верно, но знаете что именно это имеется ввиду? Вот читаю, что это может быть использовано для проверки легального использования защищенного цифрового контента, например музыка. Штука TPM может работать нормально только если есть аппаратная поддержка и программная.
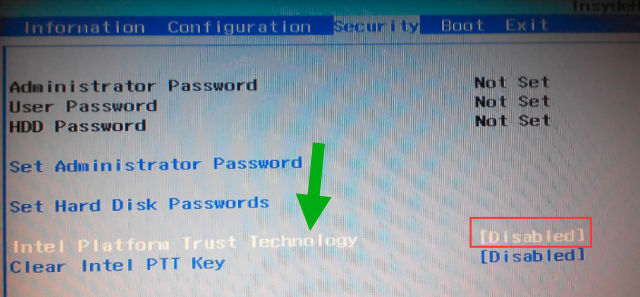
Ну а вот ребята этот пункт в биосе, гляньте:
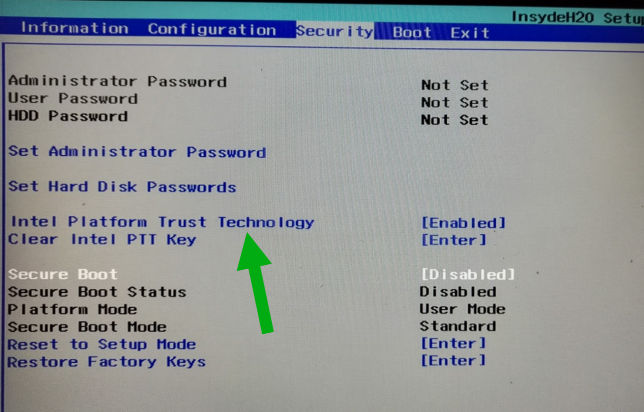
Вот еще примерчик, смотрите:
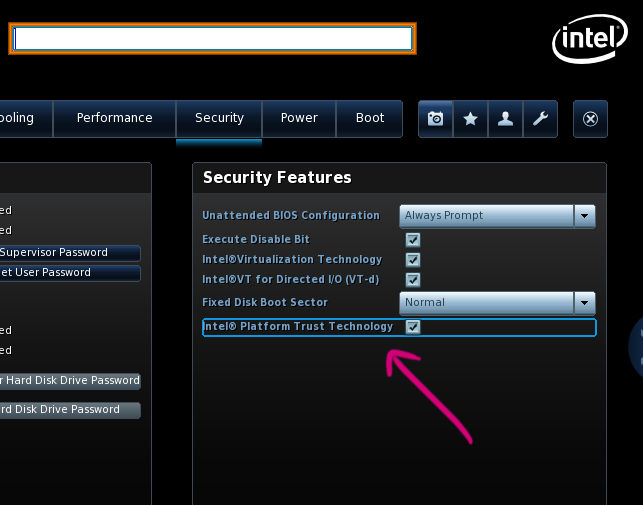
Ну а вот ребята уже новый модный биос и здесь тоже есть пункт Intel Platform Trust Technology:
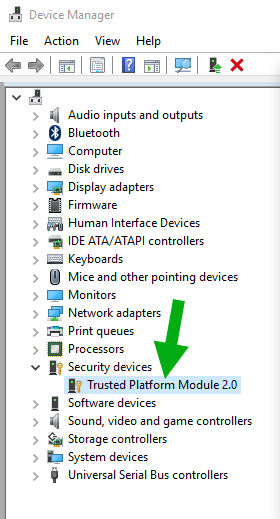
Если у вас Windows 10 стоит и если есть этот модуль TPM, то у вас в диспетчере устройств он будет вот так отображаться:
А если нажать правой кнопкой и выбрать пункт Свойства, то будет такое окошко:
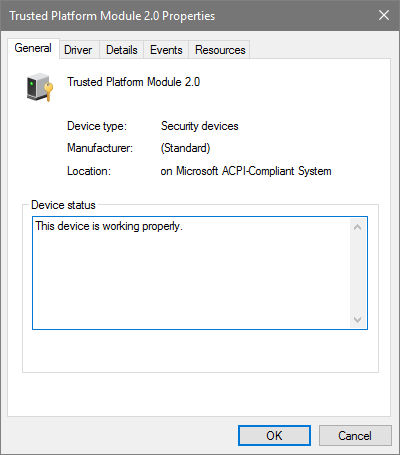
Да, все верно, я вот читаю, что драйвер TPM для Windows 7 есть, но все равно работать все четко не будет. Мое мнение что лучше вообще отключить Intel Platform Trust Technology в биосе..
Тем не менее господа, я нашел обновление, которое типа добавляет поддержку TPM 2.0 в Windows 7, скачать его можно отсюдова:
Можете попробовать скачать, особого смысла я лично в этом не вижу, но все же. И еще, я это обновление не ставил, у меня вообще Windows 10 и я не знаю поможет оно убрать неопознанное устройство или нет, но думаю что поможет
Господа, на этом все, информационный штурм окончен. Удачи вам и позитивных эмоций в жизни!
Запись опубликована 18/10/2017 автором 990x в рубрике Intel.
Intel Platform Trust Technology что это в биосе? : 10 комментариев
- Nite203/11/2017 в 15:00 Недавно разбирался с модулями TPM, т.к. у одного клиента крупный заказ на ПК с этими модулями. Модули, которые мы ставили, производства ASRock, под разъем TPM-S, сами материнки тоже ASRock. Хотя матери могут быть другие, главное, чтобы разъем был TPM-S. У Асуса, например, другой разъем, TPM-M. Хотя и модули ТРМ они свои выпускают. Основная фишка следующая. В процессорах Intel Core, начиная с 4-го поколения, есть свой встроенный модуль TPM стандарта TPM 2.0. Эта технология называется Intel Platform Trust Technology (РТТ). Ее можно включить или отключить в БИОСе. Если ее включить и также включить в БИОСе поддержку TPM, то увидите, что у вас в системе имеется модуль TPM 2.0. Даже если отдельный модуль в материнку не вставлен. У этого встроенного модуля, если смотреть в оснастке tpm.msc, производитель INTC (видимо, Intel Corporation) и стандарт 2.0. Если ставите в материнку отдельный модуль TPM и хотите работать с ним, нужно отключать РТТ в БИОСе, а поддержку ТРМ оставлять включенной. В нашем случае при этом в tpm.msc было видно, что производитель модуля WEC, версия 3.91 и стандарт 1.2. Windows 8 и 10 тоже спокойно работают с 1.2, как и Windows 7. В общем-то, как раз в Windows 8 и 10 никаких проблем нет ни со встроенным модулем РТТ ТРМ, ни с отдельным. Есть проблема с РТТ ТРМ в Windows 7, и она нерешаемая. То есть заставить этот модуль работать в Windows 7 никак не получится. Windows, как известно, можно поставить на диск в одном из двух режимов — MBR или GPT. Если системный диск в режиме MBR, режим загрузки Windows называется Legacy mode, если системный диск GPT, загрузка происходит в режиме UEFI. Так вот, модуль РТТ ТРМ не хочет работать в Windows 7 на диске MBR. Когда семерку только ставишь на диск, она не понимает, что это за устройство и игнорирует его. Установка проходит, загрузка идет нормально, вроде все хорошо. Но как только ставишь обновление KB2920188 и перегружаешься (оно это требует), при перезагрузке система зависает. И все, пока РТТ в БИОСе не отключишь, Windows больше не загрузится. Можно поставить Windows 7 в GPT. В этом случае РТТ ТРМ вроде бы работает и не мешает системе. Установка KB2920188 проходит без проблем. Модуль видится в tpm.msc. Его можно очистить или инициализировать при необходимости. В этой оснастке после этого будет показываться, что модуль функционирует и готов к работе. Но как только пытаешься включить BitLocker, получаешь полный облом. BitLocker выдает «Диспетчер загрузки данной операционной системы несовместим с шифрованием диска BitLocker. Обновите или исправьте диспетчер загрузки (BOOTMGR) с помощью средства Bootrec.exe в среде восстановления Windows.» То есть, хотя сама Windows 7 нормально работает с GPT диска, долбанный семерочный BitLocker не понимает GPT! И все, на этом полный затык со встроенным модулем ТРМ. При использовании семерки приходится его отключать. Поэтому внешний модуль очень выручает в случае Windows 7. Он нормально работает, когда семерка грузится с MBR. И BitLocker нормально включается и шифрует диск. Он не такой продвинутый, как в Win 8 и 10, шифрует сразу весь диск, а не только занятое пространство. Поэтому шифрование происходит довольно долго. Но потом все работает нормально. Почему нужно обязательно отключать РТТ при наличии внешнего модуля ТРМ? Потому что РТТ имеет приоритет над внешним, и, если его не отключить, вы будете видеть в системе не внешний модуль, а встроенный. Из двух виден только один, видимо, стандарт так устроен, что вы можете иметь не более одного активного модуля ТРМ. Возможно, вы будете ошибочно считать, что работаете с внешним модулем, а по факту обращаетесь к встроенному. Вот такая инфа. Думаю, кому-нибудь может пригодиться. Про РТТ вообще в инете мало что нагугливается. А тут живой опыт
- 990x Автор записи 03/11/2017 в 20:30 Спасибо за комментарий такой развернутый. Уверен, что эта информация будет полезна. Вы внесли вклад информационный в сайт))) Я просто уставший, спасибо мое реальное!
- Nite204/11/2017 в 20:38 Да, я забыл еще написать. РТТ не работает с MBR диском и в случае Windows 8.1 и 10 тоже. В отличие от 7ки, когда ставишь 10ку в MBR, сразу после начального копирования файлов и перезагрузки винда сваливается в синий экран с ошибкой Memory Management. Видимо, потому что в системе уже есть драйвер этого устройства, и винда пытается его задействовать. В 8ке похожая картина. Если системный диск GPT, все отлично работает в 8ке и 10ке. Так что отдельный модуль еще будет полезен, если в 10ке или 8ке вам нужно шифрование диска, но по какой-то причине он должен быть MBR.
- 990x Автор записи 05/11/2017 в 01:58 Спасибо вам ОГРОМНОЕ! Я сегодня прочитал все таки все что вы написали. Я так понимаю, что ТРМ это аппаратное выполнение части алгоритма (вроде AES). И вот тут только один вопрос. Ведь AES участвует в шифровании. Но это никак не относится к архиваторам, они не будут быстрее сжимать, верно? Но при этом HTTPS вроде должно работать лучше, мне так показалось. Думаю что легче было бы понять, где вообще используется AES, а то их, насколько я знаю есть несколько ходовых алгоритмов.
- Nite205/11/2017 в 10:30 Это шифрование, но не AES, а по более сильному алгоритму — RSA. Насколько я понимаю, в случае ТРМ все эти операции — генерация и хранение ключей, шифрование и т.д. — производятся с целью удостовериться, что вся работа происходит на доверяемой системе. То есть происходит увязка всех аппаратных и программных средств в единое целое с использованием криптографии. Если после этого, например, переставить жесткий диск в другую систему, то прочитать его будет невозможно. Хотя мне лично непонятно, что мешает также и ТРМ модуль с собой забрать, раз уж злоумышленник получил физический доступ к компьютеру. Вроде этот стандарт предусматривает защиту и от таких ситуаций. Но я глубоко не вникаю, ясно, что обычным пользователям эта фича абсолютно не нужна. Аппаратная поддержка AES в процессоре, на мой взгляд, более полезна. Протокол AES применяется в ситуациях, более близких к реальной жизни. Например, при работе Wi-Fi и при установке защищенного соединения VPN.
- 990x Автор записи 03/11/2017 в 20:31 Плюс в карму обеспечен
Как включить TPM 2.0 в BIOS
TPM 2.0 – является одним из основных требований операционной системы Windows 11, которая была недавно представлена компанией Microsoft. Без TPM 2.0 и Secure Boot установка или обновление до Windows 11 будет невозможно.
Поэтому многих пользователей заинтересовало, как включить TPM 2.0 в BIOS материнской платы и что для этого необходимо. В данной статье мы расскажем, как проверить включен ли TPM на компьютере, как его включить в BIOS и как подобрать и установить внешний TPM модуль для материнской платы.
Как проверить включен ли TPM на компьютере
Перед тем, как что-либо предпринимать, стоит уточнить текущее состояние TPM на вашем компьютере. Возможно, уже все включено и работает. В этом случае для обновления до Windows 11 ничего делать не придется.
Чтобы узнать включен ли TPM на компьютере нужно воспользоваться программой « Управление доверенным платформенным модулем на локальном компьютере », которая входит в состав операционной системы Windows 10. Для этого нужно открыть меню « Выполнить » (комбинация клавиш Win-R ) и ввести команду « tpm.msc ».
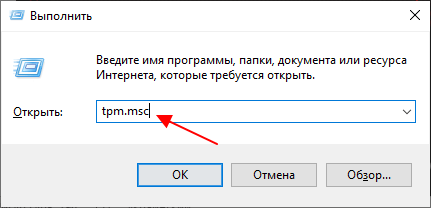
Если модуль включен и все работает, то вы увидите несколько блоков с информацией:
- Обзор;
- Состояние;
- Доступные параметры;
- Сведения об изготовителе.
Также в правой части окна будут кнопки « Подготовить » и « Очистить ».
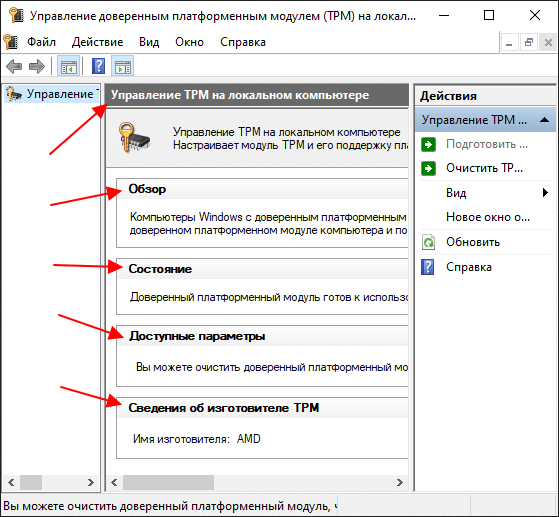
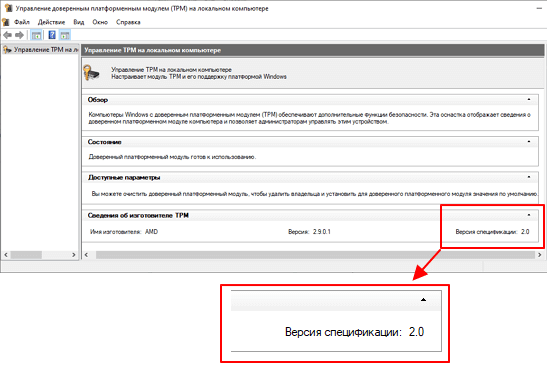
Самым интересным здесь является блок « Сведения об изготовителе ». В нем должна быть указана версия спецификации, которой соответствует ваш TPM модуль. Для работы Windows 11 нужна версия 2.0.
Если же у вас нет TPM модуля или он отключен, то в окне будет отображаться ошибка « Не удается найти совместимый доверенных платформенный модуль ».
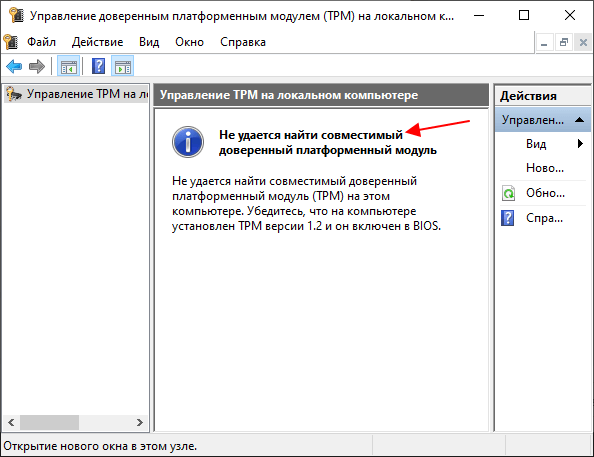
Наличие данной ошибки означает, что компьютер пока не готов к установке Windows 11. Вам нужно установить внешний модуль либо включить эмуляцию TPM в BIOS материнкой платы.
Подробнее в статье:
Как включить эмуляцию TPM в BIOS
Если у вас относительно новый компьютер (до 4-х лет), то есть большая вероятность, что ваша материнская плата поддерживает программную эмуляцию TPM 2.0. В BIOS данная функция называется:
- Intel PTT (Platform Trust Technology) — на платах для процессоров Intel;
- AMD fTPM (Firmware-based Trusted Platform Module) — на платах для AMD.
При наличии такой функции ее можно просто включить в настройках BIOS, без установки внешних модулей.
Процесс включения эмуляции TPM очень отличается в зависимости от производителя. Поэтому для получения точной информации необходимо обращаться к инструкции к материнской плате. Ниже мы рассмотрим несколько примеров, которые помогут сориентироваться с включением эмуляции TPM 2.0 на материнских платах GIGABYTE, ASUS и MSI.
GIGABYTE
На платах GIGABYTE программная эмуляция доступна на материнских платах с чипсетами Intel X299, C621, C236, C232, C246, 200, 300, 400 и 500, а также платах с чипсетами AMD 300-й, 400-й, 500-й и TRX40-й серии. Ниже показано, как включить программную эмуляция TPM 2.0 на разных материнских платах GIGABYTE и GIGABYTE AORUS.
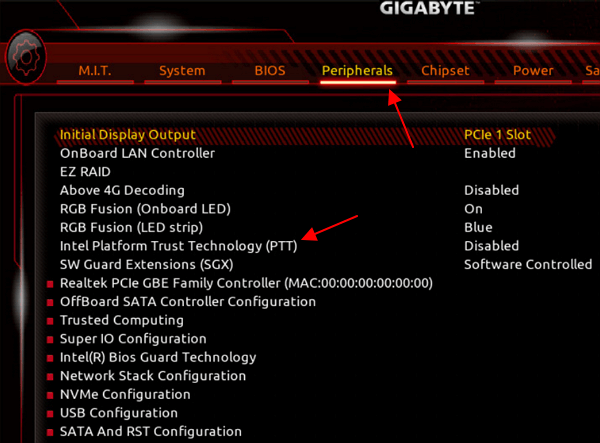
Intel
Peripherals – Intel Platform Trust Technology (PTT)
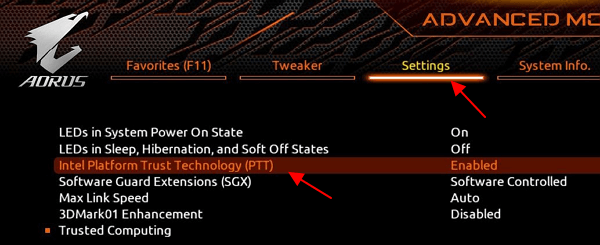
Settings – Intel Platform Trust Technology (PTT).
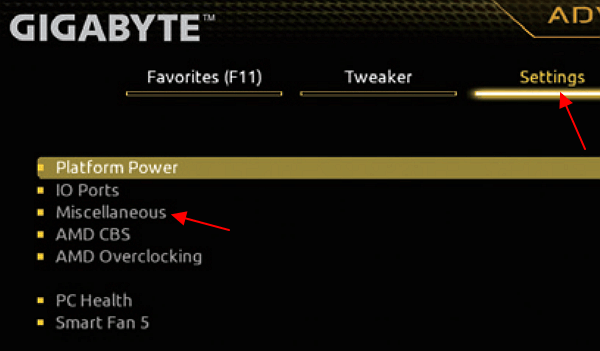
AMD
Settings – Miscellaneous – AMD CPU fTPM.
Settings – AMD CPU fTPM.
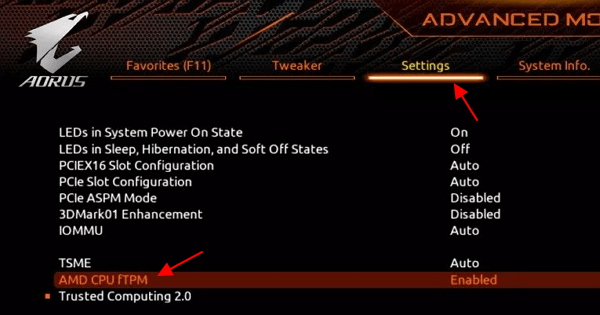
Подробнее в статье:
ASUS
На материнских платах ASUS программная эмуляция модуля работает на материнских платах с чипсетами Intel 300, 400, 500, X299, C246, C422, C621, W480, а также AMD 300, 400, 500, TRX40 и WRX80. Ниже примеры включения TPM 2.0 на разных материнских платах от ASUS.
Intel
Advanced – PCH-FW Configuration – PTT.
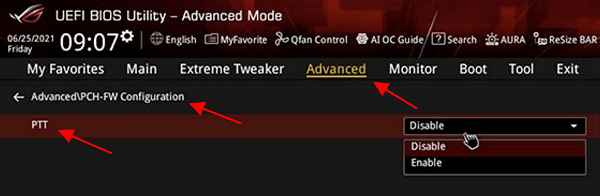
AMD
Advanced – AMD fTPM configuration – Firmware TPM.
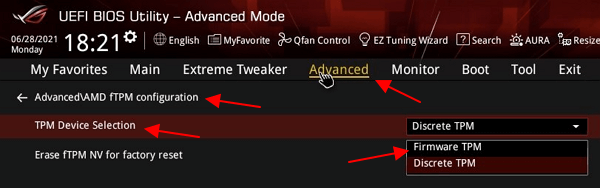
Подробнее в статье:
MSI
На платах от MSI программная эмуляция модуля поддерживается материнскими платами с чипсетами Intel 100, 200, 300, 400, 500, X299, а также AMD 300, 400, 500, TRX40 и X399. Ниже показаны примеры включения TPM 2.0 на разных материнских платах от MSI.
Intel
Settings – Security – Trusted Computing – TPM Device Selection – PTT.
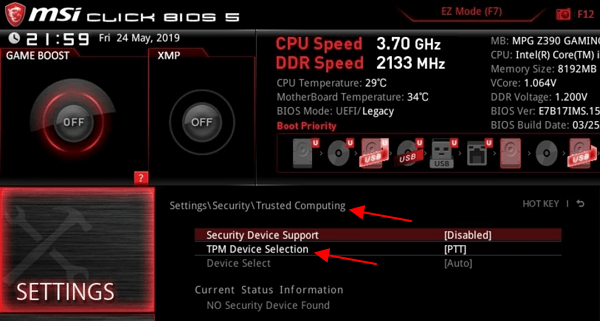
AMD
Settings – Security – Trusted Computing – AMD fTPM switch – AMD CPU fTPM.
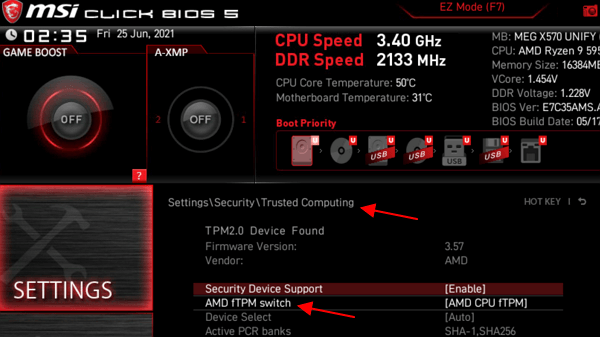
Подробнее в статье:
- Как включить TPM на MSI;
- Как включить TPM на ASRock
Внешний TPM модуль для материнской платы
Если ваша материнская плата не поддерживает эмуляцию TPM, то единственным вариантом остается установка внешнего модуля. В этом случае также необходимо обращаться к инструкции к материнской плате.
В инструкции будет указано, где находится разъем для установки модуля, какие модули поддерживаются и как они включаются в BIOS. Для примера рассмотрим инструкцию к материнской плате GIGABYTE Z370P D3 . Здесь на странице с информацией о разъемах указано расположение разъема TPM.
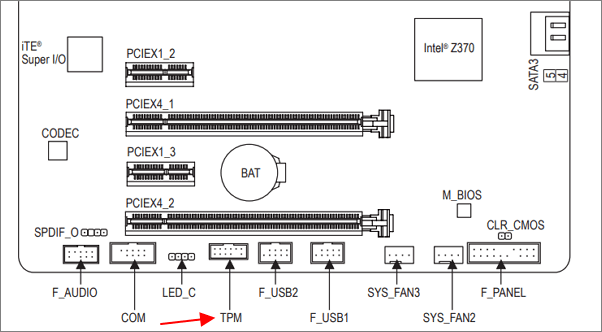
На странице с характеристиками платы указано название TPM модуля, который поддерживается данной платой.
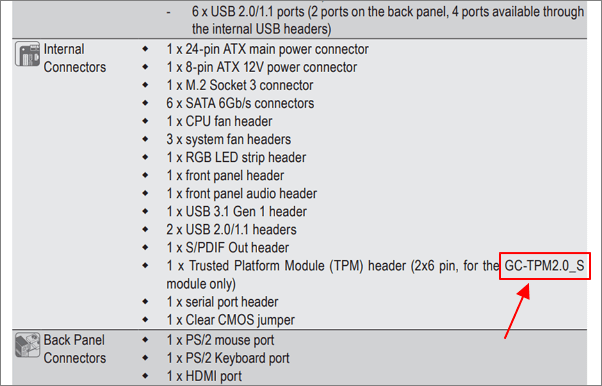
А на странице о настройках BIOS указано расположение и название опции, которая отвечает за включение внешнего TPM модуля.
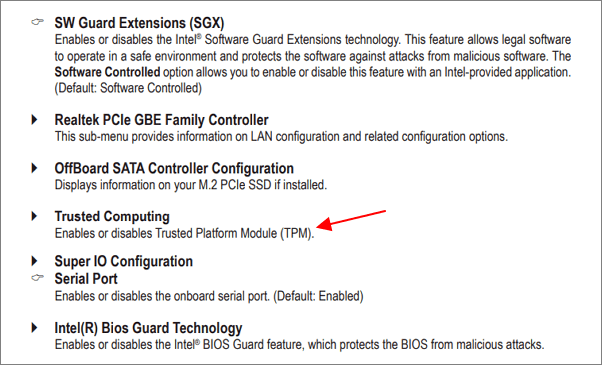
Таким образом, из инструкции к материнской плате можно получить всю необходимую информацию об установке и включении TPM модуля в BIOS.
Возможно вам будет интересно:
- Как проверить совместимость компьютера с Windows 11
- Программа для проверки совместимости с Windows 11
- AMD CPU fTPM Switch: что это в BIOS
- TPM 2.0: как узнать если ли он на компьютере
- Запуск Windows 11 на этом компьютере невозможен
Создатель сайта comp-security.net, автор более 2000 статей о ремонте компьютеров, работе с программами, настройке операционных систем.
Остались вопросы?
Задайте вопрос в комментариях под статьей или на странице «Задать вопрос» и вы обязательно получите ответ.
6 комментариев — Добавьте свой
Илья 05.10.2021
Ярослав 05.10.2021
На моей msi z170a tomahawk не включается. Т.е. в настройках включается, выбираю PTT, далее сохраняю настройки, ребут и… Ничего))
Александр Степушин 06.10.2021
Там рядом есть опция «Security Device Support», попробуйте ее включить, если она выключена.
ЮИД 06.10.2021
Нa asrock b550m-pro4. В биосе его включил, а система его все равно не видит. Кто знает, как решить?
ЮИД 06.10.2021
Upd: проц рязань 5 3500x, включал ftpm
Александр Степушин 07.10.2021
Оставить комментарий
Также в рубрике
- Как войти в БИОС
- Как в БИОСе поставить загрузку с флешки
- BOOTMGR is missing press Ctrl Alt Del в Windows 7
- Как обновить BIOS
- Ошибка Cpu fan error
- Как зайти в БИОС на ноутбуке
- Как узнать версию BIOS
- Как установить Windows 10
- Как сбросить BIOS на ноутбуке
- Как переустановить Windows 10
- Как отключить обновление Windows 10
- Как изменить цвет окон в Windows 10
- Как создать загрузочную флешку Windows 10
- Как создать загрузочный диск Windows 10
- Как записать на флешку Windows 10
Похожие статьи
- Как установить Windows 11 на несовместимый компьютер без TPM 2.0 и Secure Boot
- Как включить TPM 2.0 в BIOS на ASUS
- Как включить TPM 2.0 в BIOS на GIGABYTE и AORUS
- Что такое TPM 2.0 для Windows 11
- Как включить TPM 2.0 в BIOS на MSI
- Как узнать версию TPM на материнской плате компьютера
- Как включить TPM 2.0 в BIOS на ASRock
- Запуск Windows 11 на этом компьютере невозможен
- TPM 2.0: как узнать если ли он на компьютере
- AMD CPU fTPM Switch: что это в BIOS
- Программа для проверки совместимости с Windows 11
- Как проверить совместимость компьютера с Windows 11
Самое популярное
- Самые мощные процессоры на Socket LGA 1155 0.9k просмотров
- Socket LGA 1151 v2: какие процессоры подходят 700 просмотров
- Программы для мониторинга системы в играх 500 просмотров
- Нет сигнала на мониторе при включении компьютера 400 просмотров
- Что делать если ноутбук завис и не реагирует 400 просмотров
Самое обсуждаемое
- Как установить пароль на компьютер при входе 1 комментарий
- Как увеличить или уменьшить скорость вращения кулера на процессоре 1 комментарий
- Как включить и пользоваться Песочницей в Windows 11 или Windows 10 1 комментарий
- Как настроить микрофон на компьютере 1 комментарий
Включение TPM 2.0 на компьютере
Эта статья предназначена для пользователей, которые не могут выполнить обновление до Windows 11, так как их компьютер в настоящее время не включен с TPM 2.0 или его компьютер поддерживает работу доверенного платформенного модуля 2.0, но не настроен для этого. Если вы не знакомы с этим уровнем технических сведений, рекомендуем обратиться к сведениям о поддержке производителя компьютера для получения дополнительных инструкций, относящихся к вашему устройству.
Большинство компьютеров, отгруженных за последние 5 лет, могут работать с доверенным платформенным модулем версии 2.0 (TPM 2.0). TPM 2.0 требуется для запуска Windows 11 в качестве важного стандартного блока для функций, связанных с безопасностью. TPM 2.0 используется в Windows 11 для ряда функций, включая Windows Hello для защиты идентификации и BitLocker для защиты данных.
В некоторых случаях компьютеры с поддержкой TPM 2.0 не настроены для этого. Если вы планируете выполнить обновление до Windows 11, проверка убедиться, что TPM 2.0 включен на вашем устройстве. Большинство розничных системных плат, используемых пользователями, создающие собственный компьютер, например, поставляются с доверенным платформенный платформенный модуль, отключенный по умолчанию, несмотря на то, что он почти всегда доступен для включения.
Вариант 1. Использование приложения Безопасность Windows
- Запуск параметров >обновление & безопасности> Безопасность Windows безопасности >устройств
- Если на этом экране не отображается раздел «Процессор безопасности«, на компьютере может быть отключен доверенный платформенный модуль. Дополнительные сведения см. в разделе Включение доверенного платформенного платформенного модуля или проверка сведения о поддержке изготовителя компьютера для получения инструкций. , чтобы включить TPM. Если вы можете включить TPM, выполните следующий шаг, чтобы убедиться, что это TPM 2.0.
- Если в разделе Обработчик безопасности отображается параметр Сведения о обработчике безопасности, выберите его и убедитесь, что версия спецификации — 2.0. Если значение меньше 2.0, устройство не соответствует требованиям Windows 11.
Вариант 2. Использование консоли управления (Майкрософт)
- Нажмите [Клавиша Windows] + R или выберите Запустить >Выполнить.
- Введите «tpm.msc» (не используйте кавычки) и нажмите кнопку ОК.
- Если отображается сообщение «Не удается найти совместимый доверенный платформенный модуль», возможно, на вашем компьютере отключен доверенный платформенный модуль. Дополнительные сведения см. в статье Включение доверенного платформенного платформенного модуля или проверка сведения о поддержке изготовителя компьютера для получения инструкций по включению доверенного платформенного модуля. Если вы можете включить TPM, выполните следующий шаг, чтобы убедиться, что он является TPM 2.0.
- Если появится сообщение о том, что TPM готов к использованию, проверка версию спецификации в разделе Сведения об изготовителе доверенного платформенного модуля, чтобы убедиться, что версия версии 2.0. Если значение меньше 2,0, ваше устройство не соответствует требованию Windows 11.
Включение доверенного платформенного платформенного модуля
Если необходимо включить TPM, эти параметры управляются с помощью UEFI BIOS (встроенное ПО компьютера) и зависят от устройства. Чтобы получить доступ к этим параметрам, выберите Параметры > Обновить & безопасность > Восстановление > Перезапустить сейчас.
На следующем экране выберите Устранение неполадок > Дополнительные параметры > параметры встроенного ПО UEFI > Перезапустить , чтобы внести изменения. Иногда эти параметры содержатся в подменю в UEFI BIOS с метками Advanced, Security или Trusted Computing. Параметр для включения доверенного платформенного модуля может быть помечен как Устройство безопасности, Поддержка устройств безопасности, Состояние доверенного платформенного модуля, коммутатор AMD fTPM, AMD PSP fTPM, Intel PTT или Технология intel Platform Trust Technology.
Если вы не знаете, как внести необходимые изменения в параметры доверенного платформенного модуля, рекомендуется проверка сведения о поддержке изготовителя компьютера или обратиться в службу поддержки. Ниже приведены ссылки на сведения от некоторых производителей компьютеров, которые помогут вам приступить к работе: