Контроль внешних устройств в InfoWatch Traffic Monitor

Сегодня модуль контроля различных локальных устройств (съемных накопителей, принтеров и пр.) является обязательным атрибутом любого полноценного DLP-решения. Не является исключением из данного правила и система InfoWatch Traffic Monitor Enterprise – один из лидеров российского DLP-рынка. Сегодня мы подробно рассмотрим входящий в его состав модуль InfoWatch Device Monitor.

Сертификат AM Test Lab
Номер сертификата: 102
Дата выдачи: 14.08.2012
Срок действия: 14.08.2017
Введение
На сегодняшний день существует два основных типа каналов утечки конфиденциальной информации: сетевые и локальные. К первому относятся все сетевые сервисы, а ко второму – различного рода устройства, которые могут использоваться для переноса данных, включая принтеры. Для обеспечения полноценной защиты компании от утечек необходимо контролировать все перечисленные каналы.
Контроль каналов разных типов требует принципиально разных подходов к организации системы защиты. Для сетевых применяются шлюзовые решения, которые анализируют трафик, уходящий за пределы или обращающийся внутри корпоративной информационной системы. Для локальных каналов необходимо использование специальных защищенных программ-агентов, которые инсталлируются непосредственно на конечные точки сети (рабочие станции и серверы). Они постоянно работают на компьютерах и реализуют заложенную в них администратором безопасности политику. Важно, однако, чтобы соблюдался принцип единого информационного пространства в пределах инфраструктуры, контролируемой DLP-решением. Это означает, что высокоуровневые политики безопасности должны применяться единообразно как на шлюзе, так и на конечных устройствах.
Поэтому, в большинстве DLP-систем шлюзовая и локальная защита реализуются в виде отдельных, но взаимозависимых модулей. Примером подобного решения является InfoWatch Traffic Monitor Enterprise. Здесь модуль контроля устройств может передавать собранную информацию в InfoWatch Traffic Monitor, что позволяет аккумулировать всю статистику в едином месте и облегчает работу администраторов безопасности. Фактически на локальной машине пользователя осуществляется только сбор «теневых копий» перемещаемой информации – при копировании на внешние устройства и носители, сохраняются логи пользователей, копии сообщений, отправленных с помощью программ-мессенджеров. При необходимости эту информации можно обрабатывать средствами «большого» лингвистического модуля InfoWatch Device Monitor. Например, проводить лингвистический анализ документов на основе отраслевой базы контентной фильтрации.
В остальном InfoWatch Device Monitor напоминает традиционное хостовое DLP-решением. Данный модуль позволяет осуществлять мониторинг широкого спектра устройств, подключаемых к локальному компьютеру, включая принтеры, контролировать передаваемую на них информацию, блокировать работу потенциально опасного или нежелательного оборудования. То есть, речь идет о всем спектре функций, обычно выполняемых хостовыми DLP-системами. Глубокая интеграция модуля с InfoWatch Traffic Monitor позволяет анализировать трафик на таких каналах, которые недоступны для традиционных шлюзовых DLP. Например, данные, передаваемые через Skype.
Состав InfoWatch Traffic Monitor Enterprise и InfoWatch Device Monitor
Перед тем как переходить InfoWatch Device Monitor необходимо сказать пару слов о системе в целом. InfoWatch Traffic Monitor Enterprise — это комплексное DLP-решение, которое позволяет контролировать как сетевые, так и локальные каналы утечки конфиденциальной информации. Для этого в нем реализованы следующие модули:
- InfoWatch Traffic Monitor – шлюзовое решение, позволяющее осуществлять мониторинг сетевых каналов передачи информации.
- InfoWatch Device Monitor – хостовое решение для контроля использования локальных устройств и Skype.
- InfoWatch Forensic Storage – модуль, предназначенный для централизованного архивирования собранной информации и составления статистических отчетов.
В свою очередь рассматриваемый нами InfoWatch Device Monitor также состоит из нескольких отдельных программных компонентов, устанавливаемых на разных компьютерах.
- InfoWatch Device Monitor Server – серверная компонента, отвечающая за сбор данных с программ-клиентов, их конфигурирование, интеграцию с InfoWatch Traffic Monitor и пр.
- InfoWatch Device Monitor Client – программа-агент, устанавливающаяся на рабочие станции и осуществляющая реализацию заданной политики безопасности, перехват информации и ее передачу серверу.
- «Консоль управления InfoWatch Device Monitor» – приложение для администрирования всей системы.
- База данных – одна из поддерживаемых продуктом СУБД для хранения перехваченной информации и других данных, необходимых для работы системы.
Системные требования InfoWatch Device Monitor
Системные требования модуля InfoWatch Device Monitor приведены в таблице.
- ОС Microsoft Windows Server 2003/2008/2008 R2.
- Клиент СУБД: Oracle 11g R2 или Microsoft .NET Framework 2.0 Service Pack 1 (в зависимости от используемой СУБД).
Возможности InfoWatch Device Monitor
Для реализации защиты конфиденциальной информации от утечек в модуле InfoWatch Device Monitor реализованы следующие возможности.
Контроль съемных накопителей
Модуль InfoWatch Device Monitor позволяет контролировать использование широкого спектра накопителей, подключающихся к разным портам и интерфейсам компьютера. Всего поддерживается 18 типов устройств (с учетом разновидностей отдельных устройств их число доходит до 26), которые, так или иначе, могут использоваться для переноса информации и, соответственно, являются потенциально опасным каналом утечки конфиденциальных данных. Правила контроля могут создаваться с учетом типа устройства, способа подключения, текущего времени и пр. В зависимости от этих условий доступ к носителю может полностью запрещаться, полностью разрешаться или разрешаться только для чтения.
Контроль на уровне файлов
Рассматриваемый модуль позволяет создавать правила для контроля процесса записи на съемные накопители на уровне файлов. Это придает ему большую гибкость. Администратор безопасности может задать условия, согласно которым будет осуществляться теневое копирование записываемых на внешние накопители файлов на сервер InfoWatch Device Monitor или на локальный компьютер (если нет подключения к серверу с последующей автоматической передачей на сервер при восстановлении связи).
Контроль печатающих устройств
В рассматриваемой системе реализована возможность контроля использования печатающих устройств: локальных принтеров, доступных сотрудникам организации. При соблюдении заданных условий InfoWatch Device Monitor может осуществлять теневое копирование распечатываемых документов.
Контроль Skype
Одним из наиболее сложных для контроля интернет-каналов является Skype. Из-за встроенного в данную систему общения шифрования трафика шлюзовые решения оказываются бессильными. Модуль InfoWatch Device Monitor позволяет решить эту проблему. Осуществляя перехват на стороне рабочей станции, он способен сохранять чаты, SMS-сообщения и файлы, отправляемые через Skype. Перехват голосовых разговоров не предусмотрен.
«Белые» списки устройств
В рассматриваемом модуле присутствует возможность создания одного или нескольких «белых» списков. В них перечисляются конкретные устройства, доступ к которым должен быть открыт безусловно вне зависимости от того, какие правила на них распространяются.
Централизованное управление
В состав продукта входит специальная консоль управления, с помощью которой можно осуществлять удаленное централизованное администрирование всей системы, включая настройку политики безопасности, работу с пользователями, управление рабочими станциями, просмотр журнала событий и пр.
Система разграничения прав доступа
Доступ к консоли управления может иметь произвольное количество пользователей. Каждому из них можно задать роль, в соответствие с которой он получит права на выполнение тех или иных операций по работе с системой.
Разные способы развертывания системы
Клиентские программы модуля InfoWatch Device Monitor могут устанавливаться на конечных точках сети разными способами: вручную путем запуска дистрибутива, с использованием групповых политик Active Directory, с помощью собственной консоли управления. Это обеспечивает быстрое развертывание системы в информационных системах любого масштаба.
Интеграция с Active Directory
Модуль InfoWatch Device Monitor может извлекать из Active Directory информацию о рабочих станциях и пользователях. Это значительно упрощает и ускоряет внедрение и настройку системы, особенно в средних и крупных корпоративных сетях.
Масштабируемость
Система контроля, построенная на основе модуля InfoWatch Device Monitor, может легко масштабироваться за счет внедрения вспомогательных серверов. Это позволяет создать серверный узел, который может обслуживать бесконечно большое количество конечных точек сети (при увеличении нагрузки достаточно увеличить количество серверов в кластере).
Внедрение InfoWatch Device Monitor
Внедрение модуля InfoWatch Device Monitor в эксплуатацию начинается с разворачивания серверного компонента, дистрибутив которого входит в комплект поставки продукта. Первые несколько шагов установки не вызывают никаких трудностей: это просмотр титульной страницы, подписание лицензионного соглашения, выбор компонентов (сервер и/или консоль управления) и места их инсталляции.
Рисунок 1. Выбор устанавливаемых компонентов InfoWatch Device Monitor
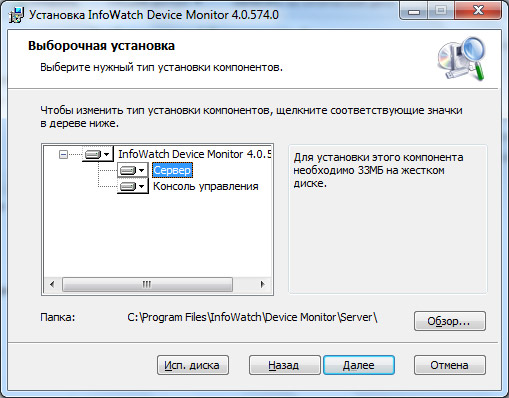
Дальнейшие этапы установки зависят от того, какие компоненты были выбраны. Так, например, если устанавливается только консоль управления (например, на компьютер администратора безопасности), то больше никакие настройки уже не нужны. А вот если инсталлируется серверная компонента, то необходимо выполнить еще целый ряд шагов.
На первом из них указывается, какой инсталлируется сервер: основной или вспомогательный. Первый используется для вновь разворачиваемой системы, а второй применяется для масштабирования уже работающей. При выборе основного сервера необходимо указать, нужно ли создавать новую базу данных для работы InfoWatch Device Monitor.
Рисунок 2. Выбор типа сервера InfoWatch Device Monitor
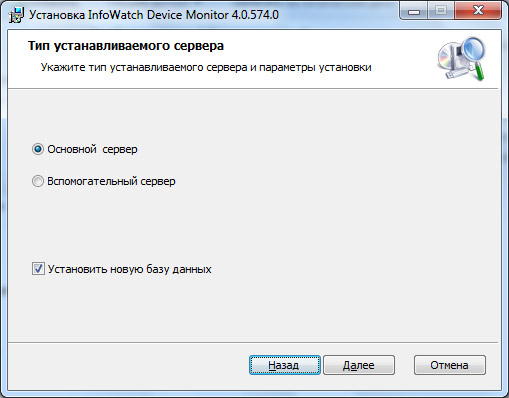
Если был выбран вариант со вспомогательным сервером или была отключена функция создания новой базы данных, то следующим этапом станет указание существующей базы данных. В противном случае администратору будет предложено выбрать одну из возможных СУБД.
Рисунок 3. Выбор СУБД для работы InfoWatch Device Monitor
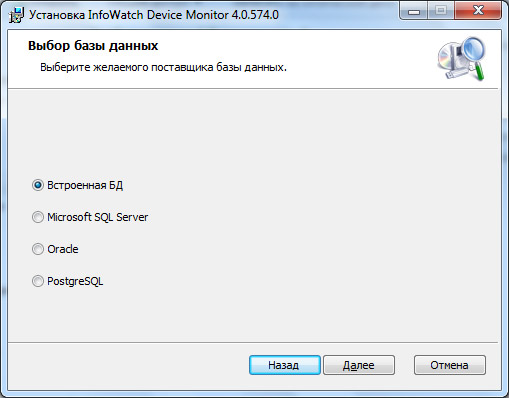
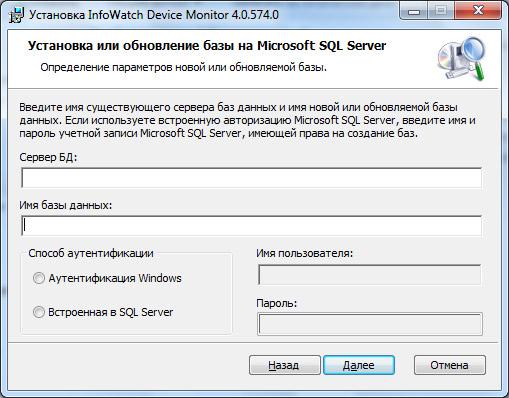
Далее необходимо указать параметры создаваемой базы данных. Для встроенной СУБД это будет просто имя файла и папка размещения, для Microsoft SQL Server – сервер и имя базы данных, а также параметры аутентификации и пр.
Рисунок 4. Настройка параметров базы данных
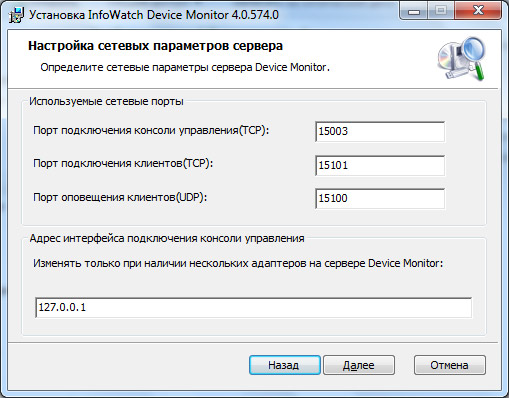
Следующий этап – ввод сетевых параметров сервера InfoWatch Device Monitor. К ним относятся порты, используемые консолью управления и программами-клиентами. Также можно указать IP-адрес, по которому будут подключаться консоли (если на сервере установлено несколько сетевых адаптеров).
Рисунок 5. Настройка сетевых параметров сервера InfoWatch Device Monitor
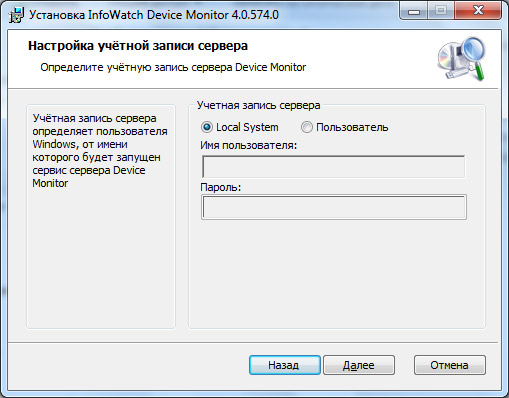
Далее необходимо указать пользователя, от имени которого будет запускаться сервис InfoWatch Device Monitor. Рекомендуется использовать для этого предварительно подготовленный аккаунт, обладающий необходимым набором прав доступа. Впрочем, при необходимости можно включить запуск сервиса от имени системной учетной записи (Local System).
Рисунок 6. Выбор пользователя, от имени которого будет запускаться сервер InfoWatch Device Monitor
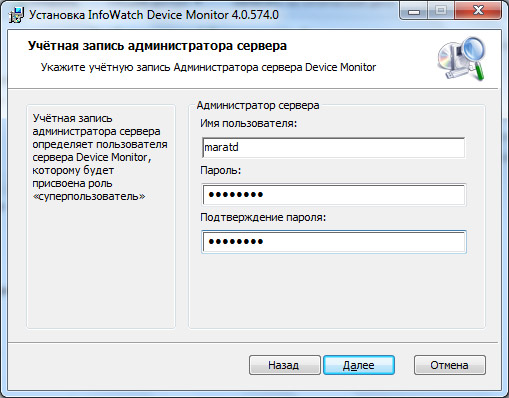
На следующем шаге задается логин и пароль администратора сервера. Речь идет о пользователе, который имеет роль «Суперпользователь». Это специальная роль, которая не предназначена для регулярной работы. Она применяется только для первичного ввода администраторов в систему и работы в аварийных режимах.
Рисунок 7. Настройка администратора сервера InfoWatch Device Monitor
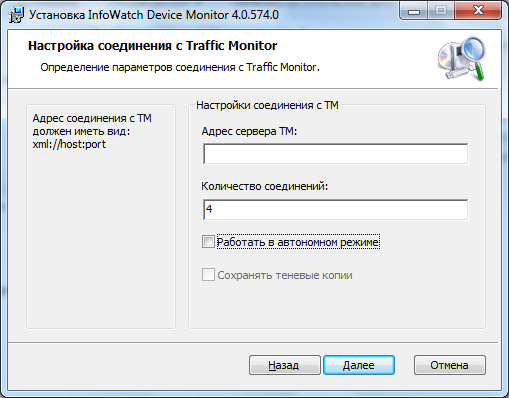
На последнем этапе необходимо указать адрес сервера InfoWatch Traffic Monitor, на который будет передаваться вся информация об инцидентах. Если в сети предполагается использовать только InfoWatch Device Monitor, то необходимо выбрать автономный режим работы, указав, нужно или нет сохранять теневые копии файлов.
Рисунок 8. Настройка подключения к серверу InfoWatch Traffic Monitor
После этого остается только запустить процесс установки и дождаться его завершения.
Настройка и эксплуатация InfoWatch Device Monitor
Весь процесс настройки InfoWatch Device Monitor осуществляется с помощью консоли управления. Для этого ее необходимо инсталлировать на компьютер администратора безопасности организации. После этого нужно запустить консоль и подключиться к серверу, введя его адрес и свои имя пользователя и пароль.
Рисунок 9. Запуск консоли управления InfoWatch Device Monitor
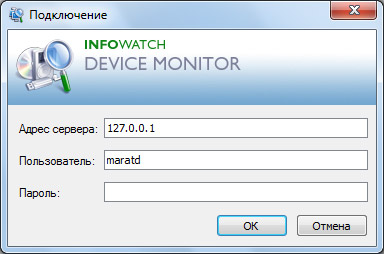
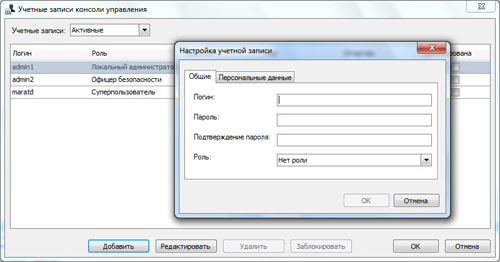
Первый запуск консоли управления InfoWatch Device Monitor осуществляется от имени администратора сервера. Этот пользователь обладает полными правами на настройку сервера. Однако разработчики рекомендуют не пользоваться этой учетной записью постоянно. Они предлагают зайти под ней и создать необходимое количество аккаунтов с ролями локальных администраторов (используется для работы с пользователями консоли управления) и офицеров безопасности (применяется для работы с политиками безопасности). И всю дальнейшую работу вести уже от их имени.
Рисунок 10. Создание нового пользователя консоли управления InfoWatch Device Monitor
Работа офицера безопасности начинается с установки программы-клиенты на всех конечных точках сети, которые необходимо контролировать. Как мы уже говорили, сделать это можно тремя способами. Первый из них – ручная установка. Рассматривать его мы не будем в силу его малой практической ценности. Второй вариант заключается в использовании групповых политик Active Directory. На нем мы также останавливаться не будем, ибо это относится больше к вопросам администрирования Windows, нежели к нашему сегодняшнему обзору.
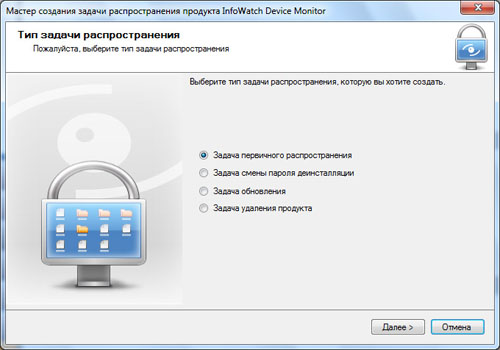
А вот последний вариант, установка с помощью консоли управления, заслуживает самого подробного разбора. Тем более, он может использоваться не только для первичной установки программ-клиентов, но и для смены пароля (необходимого для их отключения и удаления), деинсталляции и пр. Реализуются все эти операции с помощью механизма задач.
Создание задачи осуществляется с помощью пошагового мастера. На первом этапе выбирается ее тип, например, первичное распространение программы-клиента.
Рисунок 11. Выбор типа задачи в консоли управления InfoWatch Device Monitor
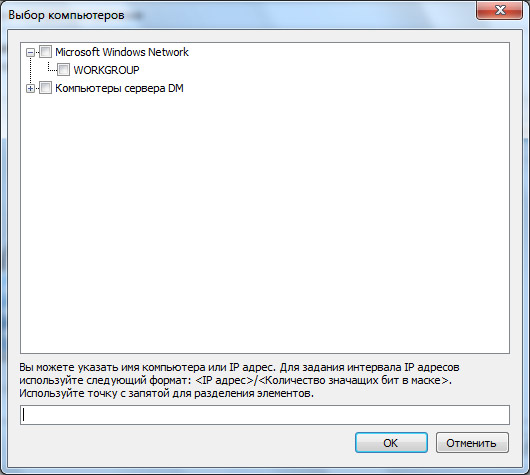
Далее необходимо ввести имя и описание задачи, после чего указать компьютеры, на которые она будет распространяться. Компьютеры можно выбирать из сетевого окружения Windows, из списка сервера InfoWatch Device Monitor или указывать вручную путем ввода конкретных IP-адресов или их диапазонов.
Рисунок 12. Выбор компьютеров для задачи в консоли управления InfoWatch Device Monitor
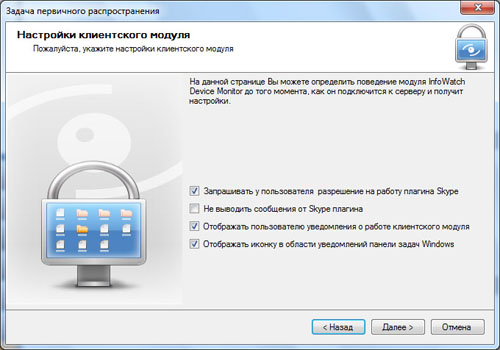
Следующий шаг – выбор пула серверов, к которому будут подключаться устанавливаемые клиенты, и папки инсталляции. После этого указываются настройки клиентского модуля: его основные параметры, пароль для удаления, папку установки, логин и пароль, от имени которых будет осуществляться запуск сервиса и пр. Созданная задача может быть запущенна немедленно или в любой момент в будущем.
Рисунок 13. Настройка параметров работы клиентов в консоли управления InfoWatch Device Monitor
Далее можно переходить к настройке схемы безопасности. Этим термином в системе называют набор всех настроек, касающихся безопасности и контроля: политик, пользователей, рабочих станций и пр. По умолчанию она доступна только для чтения. Если администратор хочет что-то изменить, то он должен взять ее на редактирование. При этом она будет заблокирована – другие офицеры не смогут исправлять схему (она останется доступной только для просмотра) до ее освобождения.
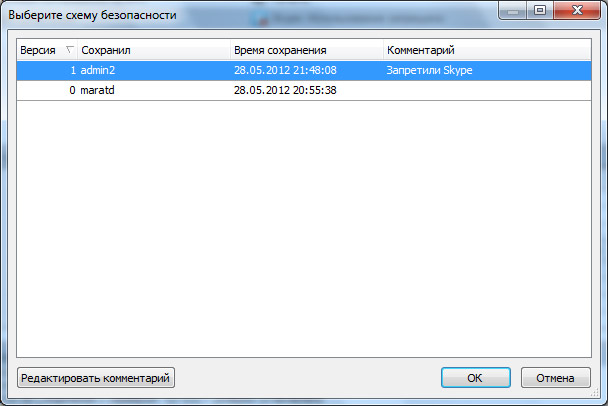
Принципиальной особенностью схемы безопасности в InfoWatch Device Monitor является ее версионность. При каждом сохранении измененная схема записывается не поверх предыдущей, а в виде новой версии. При этом офицеры безопасности в любой момент могут просмотреть предыдущие ее варианты, что очень удобно.
Рисунок 14. Список версий схемы безопасности в консоли управления InfoWatch Device Monitor
Редактирование схемы безопасности осуществляется в консоли управления. В левой ее части размещен список вкладок: «Политики», «Пользователи», «Рабочие станции», «Белые списки» и пр. При выборе любой из них в правой части появляются относящиеся к ней параметры.
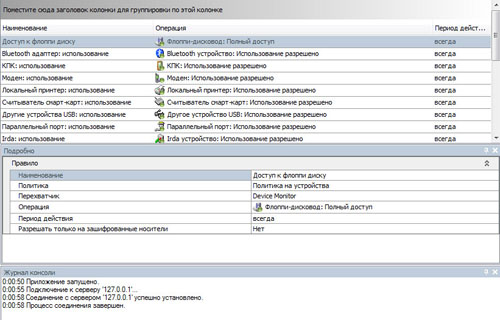
В первую очередь создаются политики. Каждая из них представляет собой набор правил, описывающих те или иные действия системы. В InfoWatch Device Monitor существует четыре вида правил. Основной – это Device Monitor. С помощью относящихся к нему правил можно разрешать или запрещать доступ к устройству в зависимости от его типа. Дополнительно в них может указываться период действия и то, для каких накопителей оно применяется: для всех или только для зашифрованных.
Последний пункт стоит отметить отдельно, поскольку он позволяет разрешить копирование корпоративной информации только на надежно защищенные «флешки» и избежать, тем самым, утечки конфиденциальных данных из-за небрежности сотрудников. В системе реализована поддержка следующих криптографических продуктов: InfoWatch CryptoStorage, Kaspersky CryptoStorage, TrueCrypt.
Рисунок 15. Политика безопасности в консоли управления InfoWatch Device Monitor
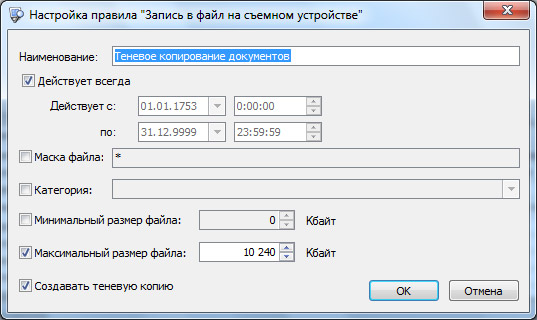
Следующие три вида правил используются для настройки теневого копирования. Первый из них — File Monitor. С его помощью описывают реакцию системы на попытки копирования информации на различные носители.
Теневое копирование включается в зависимости от типа файла, его размера, маски имени и пр. Следующий – Print Monitor. Правила этого вида применяются для теневого копирования документов, отправляемых на принтер. В качестве условий может выступать период действия, маски задания (имени документа) и процесса (приложения, из которого вызывается функция печати).
Последний вид правил предназначен для контроля Skype. При его включении система будет автоматически сохранять все чаты и исходящие SMS-сообщения. Дополнительно можно активировать теневое копирование передаваемых файлов или вообще запретить использование этого приложения.
Рисунок 16. Пример правила теневого копирования файлов модулем InfoWatch Device Monitor
После создания политик доступа необходимо заполнить списки контролируемых пользователей и рабочих станций. И те, и другие могут либо вноситься вручную, либо импортироваться из LDAP-директории. Пользователи объединяются в группы. Причем каждый из них может входить сразу в несколько групп. То же самое можно сказать и о рабочих станциях. Это необходимо, поскольку созданные политики безопасности присваиваются именно группам. Так что если пользователю нужно присвоить две разных политики, он должен относиться к двум группам.
Дополнительно можно настроить белые списки устройств. Их может быть несколько. В каждый список можно внести произвольное количество устройств, которые можно вводить вручную (зная их идентификаторы) или просто выбирать из списка доступных на рабочих станциях. Также в системе есть возможность изменения набора сигнатур, по которым определяется тип файла в правилах вида File Monitor.
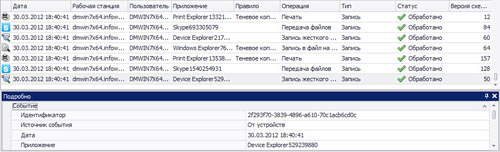
После настройки схемы безопасности процесс работы администраторов безопасности сводится к просмотру событий о работе с внешними устройствами и Skype, теневых копий документов и доработке правил по мере необходимости. В большинстве случаев InfoWatch Device Monitor используется в качестве дополнительного решения, расширяющего возможности InfoWatch Traffic Monitor. Поэтому вся работа по мониторингу осуществляется именно в последнем продукте. Однако при автономной работе события можно просматривать и в консоли управления.
Рисунок 17. Просмотр событий в консоли управления InfoWatch Device Monitor
Выводы
В целом InfoWatch Device Monitor создает достаточно приятное впечатление. Возможностей данного продукта достаточно для контроля всех типов устройств, которые могут использоваться для переноса информации. Особенно радует функция создания отдельных правил для зашифрованных накопителей. Это позволяет реализовать такую часто использующуюся политику, как разрешение переноса корпоративных данных только на защищенных носителях. Естественно, если в компании используется один из поддерживаемых системой криптографических продуктов.
Правда, здесь не обошлось без достаточно серьезной «ложки дегтя». Дело в том, что контроль осуществляется только на уровне устройств. При этом отсутствует возможность автоматического разрешения или запрещения доступа в зависимости от копируемой информации. Может быть, блокировка записи на основе использования разных типов контекстного анализа (морфологический, шаблоны и пр.) используется не очень часто. Но вот функция запрета доступа в зависимости от типа файла наверняка оказалась бы нелишней. Впрочем, данная функция реализована в продукте InfoWatch EgoSecure, позволяющем в том числе ограничивать перемещение информации по типу файлов. Не исключено, что эти технологии со временем перекочуют в InfoWatch Traffic Monitor Enterprise.
Контроль доступа к устройствам удачно дополняется мониторингом печати, копирования файлов на съемные накопители и передачи сообщений через Skype. Эти функции расширяют возможности InfoWatch Device Monitor, заметно облегчая администраторам безопасности расследование инцидентов в тех случаях, когда полный запрет на использование накопителей или печатающих устройств оказывается нецелесообразным и препятствует нормальному протеканию бизнес-процессов организации.
Администрирование InfoWatch Device Monitor реализовано в удобной форме, что приятно удивило. Работа в консоли управления интуитивно понятна, так что разобраться в ней не составит для администраторов никакого труда. Особенно радует поддержка версионности схемы безопасности, которая позволяет отслеживать все изменения, вносимые ответственными сотрудниками в правила системы контроля.
В заключение можно сделать следующий вывод. Модуль InfoWatch Device Monitor действительно позволяет реализовать систему контроля доступа сотрудников организации к съемным накопителям. Причем особенно эффективно он работает совместно с InfoWatch Traffic Monitor. Возможности масштабирования, функции удаленного разворачивания и удобного централизованного управления не оставят равнодушным администраторов и офицеров безопасности. Общее впечатление портит только отсутствие возможности автоматического управления доступом в зависимости от типа и содержимого копируемых на носители файлов.
«Стахановец» отзывы о программе, достоинства и недостатки : Операционные системы и программное обеспечение
Видимо, осенью запахло, очередное обострение. В прошлый раз после нескольких скандалов с падающим софтом программу слежки убрали. Ну, вот и опять. Долго я ковырялся, чтобы как-то оживить свою древнюю машинку, но безы обломили. Без включенной кучи сервисов не работала их слежка «Стахановец», о которой будет речь в этой теме. Сервисы я запустил. Машина встала раком и после установки еще и сервиса StkhClientService виртуально завыла от натуги. Каждый чих теперь соскребается с винта в течение нескольких секунд. Суть — запуск stkhcl32.dll из System32. По этой DLL программу «Стахановец» и очень легко обнаружить.
«Стахановец» – это ПО, позволяющее руководителю отслеживать деятельность своих сотрудников. При помощи программы можно удаленно смотреть рабочий стол сотрудника, делать скриншоты, снимки через веб-камеру, отслеживать интернет-трафик, контролировать, что идет на печать, мониторить буфер обмена, контролировать и при необходимости блокировать USB-устройства.
В функциях программы также значатся: контроль присутствия и активности сотрудников, учет времени работы, анализ клавиатурного почерка, выявление автора документа, сотрудников в состоянии алкогольного опьянения. Также программа умеет мониторить звуковые переговоры в мессенджерах, фиксировать все файловые операции: запись, редактирование, копирование и т.д. В общем, полный контроль над компьютером сотрудника и всем, что он на нем делает.
В общем — мечта вуайериста. Я не знаю, каким больным надо быть, чтобы часами разглядывать скрины и написанное сотрудником. Либо босс действительно вопросы решает, либо задрачивает сотрудников какой-то хренью со скринами. Мое мнение, сотрудник либо работает и справляется с обязанностями, т.е. от регулярно получают какие-то положительные и своевременные результаты, либо никакие скрины и прочее не помогут. А такой софт меня лично, трудоголика с большим стажем, дико бесит, как и простое подглядывание из-за спины в экран без приглашения, чем бы я не был занят.
Так мало того, оно теперь еще и тормозит за гранью гуманности. В общем, сделал
sc delete StkhClientService
в запале, если будут доставать — уволюсь, пусть пустое кресло наблюдают, запуская процесс текучки кадров. Если у кого-то есть идеи, как противодействовать такому говнософту — прошу озвучить.
P.S. Запачкали имя Алексея Григорьевича, уроды.
Зачистка после InfoWatch
После удаления программных продуктов часто остаются записи в системном реестре и информация на файловой системе. В частности, после удаление Infowatch остается:
c:\Program Files\Infowatch
Ветки в системном реестре:
HKEY_LOCAL_MACHINE\SOFTWARE\InfoWatch
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\iwdmc
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IWDeployAgent
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IWDMDV
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IWDMFS
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IWHLPEX
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IwNNwF
НKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\iwrdiag
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IwRedirect
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\iwshcd
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\IWSHCS HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\iwdmc
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IWDeployAgent
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IWDMDV
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IWDMFS
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IWHLPEX
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IwNNwF
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\iwrdiag
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IwRedirect
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\iwshcd
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\IWSHCS HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\iwdmc
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IWDeployAgent
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IWDMDV
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IWDMFS
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IWHLPEX
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IwNNwF
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\iwrdiag
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IwRedirect
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\iwshcd
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\services\IWSHCS
Ключи системного реестра:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\SharedDLLs
ключ:
C:\Windows\system32\IWDeployAgent.exe
REG_DWORD
2
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules
ключ:

REG_SZ
v2.10|Action=Allow|Active=TRUE|Dir=In|App=C:\Windows\system32\IWDeployAgent.exe|Name=InfoWatch Deploy Agent|Edge=TRUE|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules ключ: REG_SZ v2.10|Action=Allow|Active=TRUE|Dir=In|App=C:\Program Files\Infowatch\DeviceMonitor\Client\rmtdiag.exe|Name=InfoWatch Diagnostic|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules ключ: REG_SZ v2.10|Action=Allow|Active=TRUE|Dir=In|App=C:\Program Files\Infowatch\DeviceMonitor\Client\iwdmc.exe|Name=InfoWatch Device Monitor Client|Edge=TRUE|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules ключ: REG_SZ v2.10|Action=Allow|Active=TRUE|Dir=In|App=C:\Program Files\Infowatch\DeviceMonitor\Client\rmtdiag.exe|Name=InfoWatch Remote Diagnostic|Edge=TRUE|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules ключ: REG_SZ v2.10|Action=Allow|Active=TRUE|Dir=In|App=C:\Program Files\Infowatch\DeviceMonitor\Client\DM.Client.exe|Name=InfoWatch Device Monitor Client Notifier|Edge=TRUE|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules ключ: REG_SZ v2.10|Action=Allow|Active=TRUE|Dir=In|App=C:\Program Files\Infowatch\DeviceMonitor\Client\rmtdiag.exe|Name=InfoWatch Diagnostic|
InfoWatch Traffic Monitor Enterprise (IWTM)
InfoWatch Traffic Monitor Enterprise представляет собой комплексное решение, предназначенное для защиты информации от внутренних угроз, которое позволяет контролировать различные каналы утечки данных, разработка компании InfoWatch. В основе решения лежат три модуля, один из которых обеспечивает защиту периметра корпоративной сети, второй – защиту рабочих станций, а третий (InfoWatch Forensic Storage) – сохранность данных системы и всех производимых действий с информацией внутри нее.
Защита периметра сети контролирует данные, передаваемые с помощью web-почты, блогов, форумов, зашифрованного Интернет-протокола, корпоративной почтовой системы, а также систем обмена сообщениями, включая популярные программы обмена мгновенными сообщениями (например, ICQ). Модуль рабочих станций отвечает за контроль печати документов, доступ к устройствам ввода-вывода и копирования информации на съемные носители, а InfoWatch Forensic Storage позволяет проводить анализ нарушений политик безопасности, формировать статистические отчеты и управлять решением с помощью консоли управления (Management Console).
Модули в составе
Модуль защиты периметра корпоративной сети – InfoWatch Traffic Monitor, который осуществляет контроль данных, передаваемых с помощью web-почты, блогов, форумов и др., зашифрованного Интернет-протокола, корпоративной почтовой системы, систем обмена сообщениями (например, ICQ) и распечатываемых посредством сетевых принт-серверов

Модуль защиты рабочих станций – InfoWatch Device Monitor, который осуществляет контроль печати документов посредством локальных принтеров, контроль доступа к устройствам ввода-вывода и контроль копирования информации на съемные носители TAdviser Security 100: Крупнейшие ИБ-компании в России
Модуль централизованного архивирования и управления – InfoWatch Traffic Monitor Base. Здесь сохраняется вся информация для дальнейшего проведения расследований нарушений политики безопасности или составления статистических отчетов и осуществляется управление решением с помощью консоли управления (Management Console).
InfoWatch Traffic Monitor Enterprise осуществляет:
- мониторинг и анализ данных, отправляемых за пределы корпоративной сети через почтовые системы, web, системы обмена сообщениями, распечатываемых или копируемых на различные устройства ввода-вывода
- предотвращение утечки конфиденциальных данных путем блокирования процесса передачи в случае обнаружения нарушения политики безопасности
- анализ и хранение данных для проведения расследований.
2023
Интеграция с Mailion
InfoWatch Traffic Monitor интегрирован с корпоративной почтовой системой Mailion. Об этом 7 августа 2023 года сообщила компания Новые облачные технологии.
Интеграция позволит повысить уровень защищенности корпоративных коммуникаций в отечественных компаниях. В результате почтовый трафик организаций окажется под защитой DLP – системы.
Благодаря интеграции с Mailion, DLP-система InfoWatch Traffic Monitor контролирует все письма и вложения, отправленные с помощью почтовой системы, анализирует содержащуюся в них информацию и автоматически принимает решение о допустимости ее отправки. Итоги совместного тестирования показали, что DLP-система и почтовый сервис эффективно функционируют в нескольких режимах работы, в зависимости от настроек DLP-системы.
По словам эксперта ГК InfoWatch, открытый API DLP-системы InfoWatch Traffic Monitor позволяет ей интегрироватьcя с большинством корпоративных приложений и бизнес – систем и создать конфигурацию, способную обрабатывать большое количество событий и успешно предотвращать утечки конфиденциальной информации, риск возникновения которых значительно увеличился за последние полтора года.
InfoWatch Traffic Monitor 7.7 с возможностью фиксировать факт просмотра информации
25 мая 2023 года была представлена обновленная версия DLP-системы InfoWatch Traffic Monitor 7.7, необходимая для контроля действий с конфиденциальной информацией. Ее выход способен существенно усилить защиту от инцидентов за счет поддержки новых сценариев работы, которые не реализованы ни в одной другой системе. В версии 7.7 используется иной подход к защите данных, при котором InfoWatch Traffic Monitor контролирует не только передачу и вывод информации по различным каналам, но и сам факт работы сотрудника с ней, что до сих пор оставалось серой зоной для DLP-систем.
Главная цель обновлений — ответ на возросшие угрозы ИБ. Их мониторинг осуществляется аналитиками компании, работающими в тесном взаимодействии с разработчиками продуктов, которые модифицируют защиту согласно последним трендам. Так, согласно последнему исследованию ЭАЦ InfoWatch, за прошедший год количество утечек данных в мире увеличилось в 3,5 раза, а защищенность организаций от действий злоумышленников напрямую зависит от уровня развития инструментов информационной безопасности и возможностей по контролю за нежелательными действиями с информацией.
Важно отметить, что подобные события остаются вне зоны видимости традиционных DLP-систем, но с выходом последней версии InfoWatch Traffic Monitor — DLP-системы последнего поколения — они будут фиксироваться, что должно предотвратить множество инцидентов.
В InfoWatch Traffic Monitor 7.7 задействована технология определения допустимости получателя данных. Благодаря этому политики DLP-системы можно настроить таким образом, чтобы не пропустить опасные инциденты и, одновременно, не затормозить бизнес-процессы, так как решение о возможности передачи информации принимается автоматически — с учетом наличия либо отсутствия связи конкретных данных с определенным получателем. Это открывает возможности для реализации различных сценариев контроля передачи информации. Например, допускать отправку персональных данных только их субъекту или разрешать передачу конфиденциальной информации только в адрес контрагента, с которым заключено соглашение о неразглашении. По словам разработчиков, это позволило сделать новый шаг в сторону автоматизации решения задач, поскольку решения о легитимности получателя DLP-система может принимать самостоятельно.
Специалисты InfoWatch также учли вариант использования корпоративной почты на пользовательском устройстве — этот канал, который до сих пор не контролировался DLP-системами, теперь под контролем. В частности, если пользователь не пересылает письмо, а открывает его черновик на своем смартфоне, чтобы сохранить файл с конфиденциальной информацией в памяти устройства, то система InfoWatch Traffic Monitor 7.7 зафиксирует это действие и поможет предотвратить утечку.
Среди других важных нововведений DLP-системы:
- Механизм расшифровки и анализа запароленных архивов — система помещает письмо на карантин, самостоятельно запрашивает пароль у отправителя, расшифровывает и анализирует его содержимое, принимает решение о допустимости передачи;
- Возможность разграничения доступа к персональным данным для различных подразделений компании. В результате сотрудники будут видеть только ту информацию, которая необходима им для выполнения своей работы;
- Поддержка СУБДPostgres Pro Enterprise, которая позволяет перевести работу DLP на российскую сертифицированную СУБД;
- Расширение функциональности в среде ОСLinux — появление настройки перехвата мессенджераTelegram, запрета применения съёмных устройств и блокировки трафика HTTP(S) при срабатывании DLP-системы;
- Поддержка актуальных ядер для ОС «Альт».
В обновленном модуле визуальной аналитики InfoWatch Vision 3.0 появился раздел «Расследования», позволяющий объединить всю требуемую для их проведения информацию в одном рабочем пространстве, а также добавить комментарии, вести учет и историю операций. Это особенно актуально, если с системой работают несколько сотрудников.
В числе функций редактора расследований:
- Добавление событий DLP-системы из InfoWatch Vision и их рассмотрение.
- Добавление досье на всех персон, связанных с инцидентом.
- Прикрепление файлов и изображений.
- Добавление заметок и комментариев
- Изменение структуры отчета по расследованию.
- Вывод на печать.
Особенной популярностью на Positive Hack Days 12 пользовался стенд ГК InfoWatch, где транслировались презентационные материалы компании и происходило живое общение с ее потенциальными клиентами и журналистами. Новый подход к предотвращению злоупотреблений информацией и возможности продуктов, продемонстрированные на стенде, вызвали положительный отклик специалистов по ИБ. Не в последнюю очередь это произошло потому, что теме утечек уделяется пристальное внимание — как со стороны регуляторов, так и со стороны бизнеса.
Интеграция с «Росчатом»
6 апреля 2023 года ГК InfoWatch сообщила о завершении интеграции DLP-системы для предотвращения утечек конфиденциальных данных InfoWatch Traffic Monitor с российским корпоративным мессенджером [[[Росчат]]], разработанным ГК «Информтехника». Совместимость продуктов позволяет обезопасить движение файлов, содержащих конфиденциальную информацию, и отправку сообщений через мессенджер для предотвращения угроз информационной безопасности.
В ходе совместной работы систем, информация о перемещении текстовых сообщений, контактных данных, файлов и геолокации будет передаваться на сервер InfoWatch вместе с данными об инициаторе события и получателях сообщений, а также информацией об использующимся устройстве. При этом для чатов и каналов были заложены два режима работы — с предварительной и фоновой проверкой данных. Отрицательный результат любой из них удаляет информацию из чата, исключая утечку за периметр организации.
Реализован мониторинг следующих событий:
- отправка файла, контента, текстового сообщения, внешней ссылки в чате, в том числе групповом;
- отправка файла, контента, внешней ссылки, сообщения в канале;
- отправка контакта, в том числе из личной адресной книги;
- создание опроса;
- отправка геолокации;
- сохранение файла/контента на устройство;
- выполнение скриншота.
InfoWatch Traffic Monitor 7.6 с улучшением технологии контроля передачи файлов через браузер
28 февраля 2023 года в ГК InfoWatch сообщили о выпуске следующей версии DLP-системы InfoWatch Traffic Monitor 7.6, а также об обновлении InfoWatch Prediction 2.2 и InfoWatch Vision 2.8, которые используют для предиктивной и визуальной аналитики данные DLP-системы InfoWatch Traffic Monitor 7.6 и других продуктов InfoWatch.
Обновленные версии продуктов полностью соответствуют актуальным угрозам и вызовам, с которыми российские компании столкнулись за декабрь 2022 год и январь 2023 год. В частности, это резкий рост числа утечек конфиденциальной информации, на который разработчики ответили универсальным механизмом контроля передачи данных через облачные файловые хранилища и web-сайты в InfoWatch Traffic Monitor 7.6. В данной версии DLP-системы улучшена технология контроля передачи файлов через браузер, благодаря чему детектируется их загрузка в любой облачный файлообменник и на любой другой web-ресурс. При этом не требуется отдельная доработка решения под каждый конкретный ресурс.
отметил Рустам Фаррахов, директор департамента развития продуктов ГК InfoWatch.
В данной версии оптимизированы возможности анализа инцидентов. Теперь DLP-система может указывать на инцидент, когда все условия политики безопасности выполняются в одном элементе, а не во всем письме. ИБ-специалист может указать в политиках безопасности системы исключения, что не считать конфиденциальной информацией. Например, определять грифованную информацию по словосочетанию «Коммерческая тайна» и не срабатывать на дисклеймер в подписях писем сотрудников. Это значительно сокращает количество ложных срабатываний системы.
DLP-система InfoWatch Traffic Monitor 7.6 полностью соответствует требованиям импортозамещения и поддерживает отечественные операционные системы Astra Linux, Альт, РедОС.
Улучшено юзабилити графа связей в InfoWatch Vision версии 2.8. Граф связей наглядно показывает перемещение сообщений между сотрудниками организации, теперь посмотреть детали события можно без перехода в InfoWatch Traffic Monitor. Это касается как почтовой переписки, так и общения в мессенджерах, информация о которых теперь более детализирована. Граф связи позволяет проследить, в какой хронологической последовательности данные перемещаются по маршрутам. При выборе любого отдельного события выделяется соответствующее ребро на графе. Благодаря этому можно быстро определить, с какого сотрудника началось движение файла, и кто из сотрудников причастен к инциденту.
Кроме того, в данной версии появился виджет «Решение пользователя», который позволяет оценить загрузку департамента ИБ, систематически формируя отчетность о количестве нарушений и легитимных событий, а также показывает сколько из них было обработано или требует дополнительных действий специалистов.
считает Рустам Фаррахов, директор департамента развития продуктов ГК InfoWatch.
Версия UBA-системы предиктивного анализа и прогнозирования потенциальных угроз ИБ InfoWatch Prediction 2.2 позволяет находить отклонения в бизнес-процессах и действиях сотрудников. За счет применения технологий искусственного интеллекта автоматически осуществляется проверка миллионов событий DLP по сотням критериев и формируется рейтинг подозрительных сотрудников с детализацией по группам риска, требующим проверки в первую очередь. В частности, в группы подозрительных сотрудников могут попасть люди, анализ поведения которых говорит системе об их скором увольнении, аномальных действиях, нетипичных внешних коммуникациях и т.д.
В данной версии появилась функция оповещения об изменении рейтингов сотрудников с подозрительным поведением при увеличении уровня риска, что позволяет специалистам ИБ более оперативно реагировать на возросшие риски по конкретным сотрудникам. Уведомления высылаются моментально – при выходе рейтинга за установленный порог.
отметил Рустам Фаррахов, директор департамента развития продуктов ГК InfoWatch.
2022
Совместимость с PrintXpert 3 и АСУПиМ
ГК InfoWatch и ГК «АРТИ» завершили тестирование на совместимость DLP-системы InfoWatch Traffic Monitor с российскими разработками для мониторинга и создания защищенных систем печати PrintXpert 3 и АСУПиМ. Об этом компания InfoWatch сообщила 1 декабря 2022 года.
Несмотря на снижение доли угроз, связанных с физической печатью документов, они продолжают быть актуальными потому, что остаются доступным каналом утечек конфиденциальной информации. В условиях геополитической ситуации на конец 2022 года и высокой заинтересованности злоумышленников в сборе чувствительных корпоративных данных, службам безопасности организаций необходимо контролировать максимальное количество информационных каналов, которыми они могут воспользоваться. По этой причине процесс контроля нуждается в максимальной автоматизации.
сказал директор по информационной безопасности ГК АРТИ Роман Варлыгин.
InfoWatch Traffic Monitor проверяет передаваемые из ПО PrintXpert 3/ АСУПиМ данные на предмет наличия в них конфиденциальной информации, при обнаружении которой даже в маскированном или частичном виде, DLP-система сообщает об инциденте.
Интеграционный подход дает возможность эффективно контролировать печать:
- С любых подключённых устройств, в том числе мобильных;
- Без установки дополнительных агентов на устройства печати;
- С МФУ и принтеров любых вендоров, в том числе Российской сборки.
Выход InfoWatch Activity Monitor 2.0
ГК InfoWatch 28 ноября 2022 года объявила о выходе версии InfoWatch Activity Monitor 2.0 в качестве самостоятельного продукта. Решение предназначено для мониторинга действий сотрудников и контроля их активностей за рабочей станцией. Программный продукт InfoWatch Activity Monitor ранее был модулем DLP-системы InfoWatch Traffic Monitor и расширял ее возможности при расследовании инцидентов информационной безопасности. Теперь InfoWatch Activity Monitor 2.0 можно использовать как совместно с DLP-системой, так и отдельно для мониторинга и анализа эффективности работы сотрудников. Подробнее здесь.
Интеграция с ПО MFlash
ГК InfoWatch и компания «МСофт» провели тестирование на совместимость DLP-системы InfoWatch Traffic Monitor и ПО MFlash для защищенного файлового обмена и безопасного доступа к данным. Об этом компания InfoWatch сообщила 1 ноября 2022 года. Интеграция продуктов российских разработчиков позволяет обеспечить безопасность передачи данных, в том числе большого объема, и легитимность доступа в рамках организаций различного масштаба и отраслевой специфики.
Ранее реализованная интеграция решений получила иной сценарий, в результате которого появилась возможность блокировки файлов при наступлении событий информационной безопасности. При загрузке файлов на MFlash они сначала попадают во временную область, где DLP-системой проверяется их содержимое. При получении вердикта о нарушении передача файла блокируется.
Интеграция с мессенджером Im’work
ГК InfoWatch и ООО «Габ Технологии» завершили тестирование на совместимость DLP-системы InfoWatch Traffic Monitor и коммуникационной платформы Im’work. В результате проекта реализована интеграция системы предотвращения утечек конфиденциальной информации InfoWatch Traffic Monitor с мессенджером Im’work для обеспечения безопасной корпоративной коммуникационной среды. Об этом компания InfoWatch сообщила 18 октября 2022 года. Подробнее здесь.
Совместимость со службами каталогов российских ОС
ГК InfoWatch 27 сентября 2022 года сообщила о поддержке системой предотвращения утечек конфиденциальной информации и анализа коммуникаций (DLP) InfoWatch Traffic Monitor служб каталогов по управлению идентификацией пользователей от отечественных разработчиков операционных систем SambaDC, FreeIPA на базе ОС RedOS и ОС Альт Сервер, а также Astra Linux Directory Pro на ОС Astra Linux.
Ускоренное импортозамещение требует инструментов для эффективной миграции на программное обеспечение российского происхождения, в том числе в части операционных систем (ОС). Заявленная поддержка ОС в большинстве случаев означает, что определенное ПО будет работать на сервере или рабочей станции под управлением этой системы. Однако этого недостаточно для полноценного импортозамещения в виду специфики централизованного управления учетными записями пользователей, группами, рабочими станциями при помощи служб каталогов и групповых политик. На их основе осуществляется управление значительной части ИТ-инфраструктуры.
Таким образом, в результате поддержки служб каталогов, являющихся неотъемлемой частью ИТ-инфраструктуры, обеспечена поддержка синхронизации со стороны сервера InfoWatch Traffic Monitor с службами каталогов, поддержанных компаниями Ред Софт, ГК Astra Linux и Базальт СПО авторизованных в используемой службе каталогов. Для российских организаций это означает решение одной из проблем – поддержка InfoWatch Traffic Monitor дополнительных ОС позволяет быстро и безопасно отказаться от компонентов Microsoft на серверной части, а также обеспечить конкурсные требования при выборе ИТ-решений.
Совместимость с ОС «Альт»
ГК InfoWatch и «Базальт СПО» обеспечили совместимость системы предотвращения утечек конфиденциальной информации и анализа коммуникаций (DLP) InfoWatch Traffic Monitor с операционными системами «Альт». Об этом 22 сентября 2022 года сообщила компания InfoWatch. Российские разработчики договорились о сотрудничестве в части предоставления отечественным компаниям возможности по инсталляции и работе операционных систем «Альт» в рамках пилотируемых проектов внедрения DLP-системы InfoWatch Traffic Monitor.
В результате комплексного тестирования на совместимость подтверждена корректная работа InfoWatch Traffic Monitor в среде ОС «Альт». В ходе сотрудничества будет обеспечена совместимость текущих и последних версий программных продуктов компаний. Программный комплекс, в состав которого входят ОС «Альт» и DLP InfoWatch Traffic Monitor, поможет государственным корпорациям и крупным коммерческим предприятиям значительно усилить защиту ключевых информационных систем и внести значительный вклад в формирование стека импортонезависимых высокотехнологичных решений, подтвердивших на практике свою эффективность.
Операционные системы «Альт», разработанные «Базальт СПО», развиваются на основе российской инфраструктуры разработки и репозитория свободных программ «Сизиф» (Sisyphus). Правила развития репозитория самостоятельно определяет «Базальт СПО».
Совместимость с Astra Linux 1.7
ГК «Астра» и ГК InfoWatch, российский разработчик решений для обеспечения информационной безопасности организаций, подтвердили совместимость DLP-системы InfoWatch Traffic Monitor и обновленной версии OC Astra Linux. Об этом 20 сентября 2022 года сообщила ГК «Астра»
Комплекс испытаний состоял из установки InfoWatch Traffic Monitor на ПК под управлением ОС Astra Linux 1.7, проверкой работоспособности заявленной разработчиком функциональности и корректности последующего удаления ПО из операционной системы. Тесты подтвердили: InfoWatch Traffic Monitor функционирует корректно, по результатам испытаний ПО получило сертификат программы технологической кооперации Ready For Astra Linux.
DLP-система InfoWatch Traffic Monitor обеспечивает защиту цифровых активов и предотвращает риски утечек конфиденциальной информации организаций различной отраслевой специфики и масштаба. Широкие возможности анализа информационных потоков позволяют предотвращать попытки распространения чувствительных данных через все каналы коммуникаций, мобильные устройства, соцсети, облака и пр.
отметил Андрей Арефьев, директор по инновационным проектам ГК InfoWatch.
прокомментировал Антон Рудевский, директор департамента по работе с партнёрами ГК «Астра».
Совместимость с Lexicom Voice DLP
ГК InfoWatch и компания Лексиком заявили о совместимости продуктов InfoWatch Traffic Monitor и Lexicom Voice DLP. Российские разработчики ПО провели функциональное тестирование системы для предотвращения утечек конфиденциальной информации и платформы для анализа тематики разговоров и выявления особенностей в речевом поведении. Об этом сообщила ГК InfoWatch 30 августа 2022 года. Подробнее здесь.
Выпуск InfoWatch Data Explorer — модуля InfoWatch Traffic Monitor
20 июля 2022 года группа компаний InfoWatch сообщила о коммерческом выпуске своей очередной разработки в области информационной безопасности – InfoWatch Data Explorer.
Модуль на основе технологий искусственного интеллекта входит в состав актуальной на июль 2022 года версии системы предотвращения утечек InfoWatch Traffic Monitor и решает задачи автоматической кластеризации документов и автоматизированной настройки политик DLP-системы в соответствии с возникающими рисками ИБ. Подробнее здесь.
Интеграция с tada.team
7 июля 2022 года ГК InfoWatch сообщила, что совместно с Умными коммуникационными технологиями интегрировали собственные продукты. В результате проведенных тестов на совместимость установлено корректное функционирование DLP-системы InfoWatch Traffic Monitor и приложения для рабочих коммуникаций tada.team. Подробнее здесь.
Интеграция с «МойОфис Почта»
В «МойОфис Почта» реализована интеграция с DLP-системой InfoWatch Traffic Monitor. Об этом 13 апреля 2022 года сообщила компания «МойОфис». Подробнее здесь.
Совместимость с Postgres Pro Enterprise
5 апреля 2022 года ГК InfoWatch сообщила о совместимости своих продуктов с отечественной промышленной системой управления базами данных (СУБД) для высоконагруженных систем крупных предприятий Postgres Pro Enterprise. Проведенное технологическое тестирование подтвердило корректность функционирования продуктов в условиях высоких нагрузок. Подробнее здесь.
2021: Государственный грант на развитие продукта
В январе 2021 года Российский фонд развития информационных технологий (РФРИТ) сообщил, что InfoWatch стала одним из победителей конкурса на получение грантов для развития отечественных программных продуктов. Один из них, объемом порядка 118 млн рублей, предназначен для разработки InfoWatch Auto DLP – новой функциональности DLP-системы InfoWatch Traffic Monitor.
В Infowatch заявили TAdviser, что это DLP-система нового поколения, которая будет помогать офицеру ИБ выявлять непокрытые ИБ-политиками «серые» области и принимать решения по тому нужно ли их контролировать и как это делать.
В компании заявляют, что уникальность разработки, интегрированной в InfoWatch Traffic Monitor, в том, что она не только даст возможность выявить и изучить «серые» области циркулирования информации в компании, но и то, как информационные потоки меняются с течением времени. На основе глубокого анализа этих данных, самообучающаяся система будет автоматически собирать всю необходимую информацию, предлагать ее категорирование и формировать целостные политики ИБ, в каждый конкретный момент времени очень точно закрывающие все потенциально опасные участки, через которые может «утечь» конфиденциальная информация.
Заявленный срок появления новой функциональности – 1 год.
Еще один грант, в размере около 68 млн рублей, предназначен для разработки нового продукта компании – системы для защиты объектов критической информационной инфраструктуры (КИИ) от киберугроз InfoWatch ARMA.
2020
Обновление интеграции с системой Phishman
16 декабря 2020 года ГК InfoWatch сообщила о том, что совместно с Phishman завершили работы по обновлению совместного решения с целью более тонкой настройки автоматизации процесса повышения осведомленности об обрабатываемых ИБ-событиях в Phishman. Подробнее здесь.
Интеграция с мессенджером Dialog Enterprise
ГК InfoWatch и компания «Диалог» (входит в экосистему Сбера) 10 ноября 2020 года представили совместное решение — защищенную от утечек данных среду для коммуникаций и работы, центральной частью которой выступает российский корпоративный мессенджер. Для создания данного предложения на рынке разработчики реализовали интеграцию своих продуктов: DLP-системы InfoWatch Traffic Monitor и мессенджера Dialog Enterprise. Подробнее здесь.
Получение сертификата ОУД-4 на соответствие Traffic Monitor 6.11 требованиям ИБ-стандарта в Казахстане
28 июля 2019 года ГК InfoWatch сообщила о сертификации продукта InfoWatch Traffic Monitor 6.11 в Республике Казахстан. DLP-система полностью соответствует требованиям стандарта СТ РК ISO/IEC15408-3-2017 по четвертому оценочному уровню доверия (ОУД4). По результатам испытаний получен сертификат соответствия стандарту, зарегистрированный в реестре.

Сертификат, действующий до 26 июня 2023 года, позволит группе компаний внедрять программный продукт в государственных и коммерческих организациях Республики Казахстан, предъявляющих повышенные требования к информационной безопасности.
Выполняя требования регулятора, сотрудники представительства ГК InfoWatch в г. Нур-Султане предоставили пакет программной документации по продукту, выполненное задание по информационной безопасности с максимально четко определенными целями и угрозами безопасности, а также функциональные требования к безопасности как для самого продукта, так и для его рабочей среды. Кроме того, специалисты сертифицирующей компании провели анализ переданных им InfoWatch исходных кодов DLP-системы на уязвимости. По результатам изучения документации, функционального тестирования и других сертификационных испытаний, InfoWatch Traffic Monitor 6.11 признан соответствующим всем требованиям ОУД4 стандарта СТ РК ISO/IEC 15408-3-2017.
InfoWatch Traffic Monitor 7.0
22 июля 2020 года компания ГК InfoWatch выпустила обновленную версию продукта InfoWatch Traffic Monitor 7.0. для контроля информационных потоков и предотвращения утечек конфиденциальных данных. Функциональность обновленного решения расширена инструментом предиктивной аналитики InfoWatch Prediction для выявления аномалий и подозрительных паттернов поведения сотрудников.

InfoWatch Traffic Monitor 7.0
По информации компании, изменение цифровой среды и зрелость процессов работы с информацией требуют от безопасности повышенного внимания к ее защите и сохранности, а от бизнеса непрерывности и постоянного роста эффективности. На июль 2020 года рынок DLP-систем развивается в сторону аналитики больших данных, управления финансовыми рисками, повышения производительности труда, основанных на анализе, в том числе, поведенческих факторов сотрудников.
рассказал Степан Дешевых, руководитель отдела развития продуктов ГК InfoWatch
На июль 2020 года ежедневно в компаниях обрабатываются миллионы событий, InfoWatch Traffic Monitor 7.0 анализирует их все, даже кажущиеся самыми незначительными. Анализ ведется с учетом контекста и взаимосвязей событий, позволяет учитывать риски, и заблаговременно информировать о них офицера безопасности. InfoWatch Prediction рассчитывает множество параметров поведения сотрудника, на основе анализа которых сотрудник может быть отнесен к группе риска. Предупреждение об аномальном поведении в автоматическом режиме позволяет на самом раннем этапе выявить потенциальные угрозы и увидеть то, как сотрудники взаимодействуют с информационными активами компании. Незначительные события, мелкие нарушения политик безопасности в большинстве случаев оказываются без внимания, однако именно за такими цепочками событий чаще всего кроются серьезные нарушения. Например, при увольнении сотрудник заранее может копировать ценные данные в небольших количествах. Если посмотреть на это действие во времени, а позже совместить с другими типами событий — изменение начала и конца рабочего дня, спад активности в коммуникациях по электронной почте, то можно спрогнозировать, что сотрудник находится в группе риска «увольняющиеся». Таким образом, у службы безопасности появляется возможность отработать инцидент на опережение, пока компании и ее активам не нанесен реальный ущерб.
Кроме того, в обновленной версии получили развитие технологии контентного анализа – теперь клиент самостоятельно может обучить систему выявлять различные типы графических изображений, что дополняет анонсированную ранее защиту векторных изображений. Это функциональность, основанная на искусственном интеллекте. Также была расширена поддержка облачных приложений (MS Exchange Online).
2019
Интеграция с системой мониторинга соцмедиа «Крибрум»
12 декабря 2019 года ГК InfoWatch сообщила о выпуске очередной версии флагманского решения InfoWatch Traffic Monitor – 6.11 для контроля информационных потоков, защиты от угроз информационной безопасности и предотвращения утечек конфиденциальной информации. Основной фокус сделан на технологиях контентного анализа и интеграционных возможностях решения, что значительно расширяет круг решаемых задач.
Одним из свойств обновленного InfoWatch Traffic Monitor 6.11 является интеграция с системой мониторинга соцмедиа «Крибрум», позволяющая отслеживать утечки корпоративной информации в публичных постах сотрудников компаний.
отмечает президент ГК InfoWatch Наталья Касперская
В обновленном решении реализована возможность более тонкой настройки мониторинга и блокировки перемещения файлов между элементами сетевой инфраструктуры: между сетевыми папками и FTP, терминальными подключениями, съемными накопителями, в том числе, с указанием конкретных папок. Traffic Monitor 6.11 перехватывает и блокирует файлы, содержащие конфиденциальную информацию, в случае их копирования.
сказал руководитель направления InfoWatch Traffic Monitor Александр Клевцов
В рамках релиза пользователям доступна запатентованная InfoWatch технология векторного копирайтного анализа для защиты AutoCAD чертежей, одобренная ведущим разработчиком программных продуктов для проектирования — компанией Autodesk. Детальный анализ векторных изображений предотвращает несанкционированную передачу как всего чертежа, так и его фрагментов, в любых сценариях.
заключил Александр Клевцов
Интеграция с СКДПУ
3 декабря 2019 года компания InfoWatch сообщила, что совместно с АйТи Бастион провели интеграцию решений по предотвращению утечек конфиденциальной информации InfoWatch Traffic Monitor и российской системы контроля действий привилегированных пользователей СКДПУ. Подробнее здесь.
Совместимость с ОС Аврора (Sailfish Mobile OS RUS)
1 октября 2019 года ГК InfoWatch сообщила об успешном прохождении тестовых испытаний на совместимость DLP-системы InfoWatch Traffic Monitor и защищенной мобильной операционной системы Аврора (Sailfish Mobile OS RUS) от разработчика «Открытая мобильная платформа». Интеграция решений позволяет обеспечить многоуровневый контроль почтовых сервисов и интернет-трафика при использовании мобильных устройств в корпоративной среде.
отметил руководитель отдела поддержки продаж «Открытая мобильная платформа» Никончук Владимир
По словам руководителя отдела развития продуктов InfoWatch Андрея Арефьева,
Технология векторных цифровых отпечатков по защите чертежей
24 сентября 2019 года ГК InfoWatch сообщила, что разработала и запатентовала технологию векторных цифровых отпечатков по защите AutoCAD чертежей для DLP-системы InfoWatch Traffic Monitor. Принцип работы технологии заключается в детальном анализе векторных изображений. В случае попытки несанкционированной передачи даже фрагмента чертежа система определит его принадлежность к конкретному эталонному документу и оповестит офицера безопасности о возможной утечке данных.
До этого защита AutoCAD чертежей осуществлялась с помощью технологии цифровых отпечатков бинарных данных. Однако практика показала, что сценариев, где необходимо детектировать наличие небольших фрагментов бинарных цифровых отпечатков недостаточно. По словам руководителя направления InfoWatch Traffic Monitor Александра Клевцова,
Используемые на современном рынке технологии защиты векторных изображений не позволяли выявлять в общедоступных файлах фрагменты (например, части деталей), представляющие собой конфиденциальные данные.
отметил Петр Манин, технический директор Autodesk в России и СНГ
Совместимость с JaCarta SF/ГОСТ
22 августа 2019 года InfoWatch и «Аладдин Р.Д.», сообщили о завершении тестовых испытаний на совместимость продуктов InfoWatch Traffic Monitor и JaCarta SF/ГОСТ. Работоспособность и корректность кросс-функционирования DLP-системы InfoWatch Traffic Monitor и защищённого служебного носителя информации JaCarta SF/ГОСТ подтверждены соответствующим протоколом от 15 августа 2019 года.
USB-токены JaCarta SF/ГОСТ являются одной из последних разработок компании «Аладдин Р.Д.», обеспечивают безопасное хранение и отчуждение (перенос) информации ограниченного доступа, при этом доступ к информации может получить только авторизованный пользователь на авторизованном компьютере. По словам Олега Левенкова, директора продуктового направления «Защищенные носители информации» компании «Аладдин Р.Д.», «интеграция двух флагманских продуктов компаний-лидеров российского рынка информационной безопасности предлагает новые функциональные возможности, обеспечивая при этом высокий уровень защищённости информации. Надеемся на то, что созданное решение получит широкое распространение среди заказчиков на российском рынке».
2018
Спрос на проекты внедрения Traffic Monitor вырос на 25%
19 декабря 2018 года компания InfoWatch сообщила, что в 2018 году спрос на проекты внедрения продукта для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor повысился на 25% по сравнению с 2017 годом. По информации компании, основная доля проектов внедрений за 2018 год, более 95%, пришлась на очередных заказчиков, остальные проекты – на установку дополнительных модулей решения действующими заказчиками.
Константин Левин, вице-президент по продажам ГК InfoWatch

Более половины проектов было реализовано в предприятиях промышленности, государственных и муниципальных учреждениях, банковских и финансовых организациях, а также компаниях нефтегазового сектора. Четверть внедрений обусловлена спросом со стороны предприятий сферы оптовой и розничной торговли, транспорта и логистики, энергетики, а также медицины и фармацевтики.
По словам Константина Левина, благодаря многолетнему опыту сотрудничества InfoWatch с крупнейшими предприятиями решение InfoWatch Traffic Monitor на декабрь 2018 года оптимизировано под потребности и особенности различных секторов. 29 отраслевых баз контентной фильтрации (БКФ) позволяют категорировать документы организации с учетом профессиональных терминов и устоявшихся фраз, применяемых в данной сфере. Это позволяет обеспечить точность детектирования конфиденциальных данных в информационных потоках организации, добавил эксперт.
Интеграция InfoWatch Traffic Monitor с SIEM-системой «Комрад»
1 августа 2018 года группа компаний InfoWatch, российский разработчик комплексных решений для обеспечения информационной безопасности организаций, и группа компаний «Эшелон», специализирующаяся на комплексном обеспечении ИБ предприятий и разработке средств защиты информации и контроля защищенности, сообщили о завершении интеграции решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз (DLP-системы) InfoWatch Traffic Monitor с системой централизованного управления событиями информационной безопасности (SIEM-система) «Комрад».

Интеграция InfoWatch Traffic Monitor с SIEM-системой «Комрад»
DLP-система InfoWatch Traffic Monitor контролирует информационные потоки в организациях и предотвращает случайные и преднамеренные утечки корпоративной информации, применяя к событиям весь спектр технологий InfoWatch анализа информационных потоков. В результате интеграции решений, проанализированные в DLP-системе InfoWatch события, передаются для обработки в систему управления событиями информационной безопасности «Комрад».
В SIEM-системе «Комрад» переданные из InfoWatch Traffic Monitor данные дополняются информацией из других систем ИБ: средств антивирусной защиты, системы обнаружения вторжений в компьютерную инфраструктуру организации, маршрутизаторов, межсетевых экранов, серверов и автоматизированных рабочих мест пользователей. Таким образом, офицер безопасности организации, коррелируя информацию из DLP-решения с другими средствами защиты, получает наиболее широкую картину инцидента, что помогает при проведении расследований и позволяет предотвращать атаки, направленные на хищение конфиденциальной информации.
Марина Баталова, руководитель направления интеграционных решений ГК InfoWatch
Алексей Титов, руководитель направления развития продуктов ГК «Эшелон»
InfoWatch Traffic Monitor 6.10
2 июля 2018 года группа компаний InfoWatch сообщила о выпуске InfoWatch Traffic Monitor 6.10, флагманского решения для предотвращения утечек конфиденциальной информации и защиты организаций от внутренних угроз информационной безопасности (DLP-система). Свежая версия продукта содержит инструменты для расширения защищенного периметра корпоративной сети на облачные сервисы и мобильные устройства, а также контроля уровня информационной безопасности в организациях с территориально-распределенной структурой благодаря обновлению модуля визуальной аналитики InfoWatch Vision.
Александр Клевцов, руководитель направления DLP ГК InfoWatch
Сведения о мониторинге событий и инцидентов информационной безопасности в филиалах представлены в виде интерактивных многоуровневых отчетов в единой виртуальной консоли модуля InfoWatch Vision. События в отчете можно сгруппировать по политикам информационной безопасности, объектам защиты и вердиктам офицеров безопасности по инцидентам.
По словам Александра Клевцова, одним ключевым дополнением в InfoWatch Traffic Monitor 6.10 стал контроль передачи конфиденциальных документов организации в условиях размытого корпоративного периметра за счет обеспечения защиты информации в облачной среде. Решение предотвращает утечки данных в облачной среде Microsoft Office 365 благодаря интеграции с сервисом Microsoft Cloud App Security. Кроме того, в версии 6.10 расширен список поддерживаемых мобильных устройств и добавлен перехват несанкционированной передачи данных на рабочих станциях, телефонах и планшетах через сервис мгновенных сообщений Telegram.
Для снижения количества ложноположительных срабатываний системы практически до нуля в InfoWatch Traffic Monitor 6.10 усовершенствованы технологии лингвистического анализа и добавлены обновленные категории классификации информационных потоков, которые детектируют данные по новым тематикам, таким как «Резюме», «Стратегия компании», «Система безопасности» и другие.
Интеграция с Microsoft Cloud App Security
7 июня 2018 года группа компаний InfoWatch, российский разработчик комплексных решений для обеспечения информационной безопасности (ИБ) организаций, и Microsoft в России, сообщили о создании интеграционного решения для обеспечения безопасности информационных потоков организаций, использующих Microsoft Office 365.
Интеграция продукта по защите компаний от утечек информации (DLP-система) InfoWatch Traffic Monitor с сервисом Microsoft Cloud App Security (часть решения Enterprise Mobility + Security), предназначенного для обеспечения безопасности в облачной среде, позволит существующим и потенциальным клиентам осуществлять централизованное управление политиками защиты данных как на рабочих станциях сотрудников, так и в облачных средах, а также обеспечит централизованный доступ ко всем инцидентам, связанным с угрозами утечек информации.
Интеграция реализована посредством технологии Internet Content Adaptation Protocol (ICAP), благодаря которой копия трафика с сервера Microsoft Office 365 передается на сервер InfoWatch Traffic Monitor. Далее DLP-система автоматически применяет технологии анализа для выявления нарушений политик безопасности и уведомляет о них офицера информационной безопасности организации.
Среди основных преимуществ интеграционного решения — возможность контроля и предотвращения утечек конфиденциальной информации, которую удается детектировать с высокой точностью благодаря лингвистическим запатентованным технологиям анализа информационных потоков DLP-системы InfoWatch Traffic Monitor. Компании, использующие данное решение, смогут получить полную картину движения своих корпоративных данных в Microsoft Office 365.
Марина Баталова,руководитель направления интеграционных решений ГК InfoWatch
2017
InfoWatch Traffic Monitor 6.9
В ноябре 2017 года было объявлено о выпуске InfoWatch Traffic Monitor 6.9 — флагманского решения для предотвращения утечек конфиденциальной информации и защиты организаций от внутренних угроз (DLP-система).
По словам эксперта InfoWatch, эта функция позволяет оценить эффективность политик безопасности и своевременно их скорректировать. Такая возможность особенно важна на этапе предпроектного обследования организаций на наличие рисков, связанных с информационной безопасностью — pre-DLP, и при переводе DLP-системы в режим предотвращения утечек и блокировки несанкционированных действий сотрудников, добавил Александр Клевцов.
В InfoWatch Traffic Monitor 6.9 добавлен инструмент «менеджер запросов» для упрощения распределения задач руководителем службы ИБ и снижения рисков злоупотребления доступом к базе инцидентов. Этот инструмент позволяет распределять права доступа к выборкам событий между офицерами безопасности, в соответствии с поставленными задачами мониторинга. В «менеджере запросов» также реализована функция создания архива инцидентов в форматах MS Word и PDF, которые привычны различным структурным подразделениям организации и могут использоваться в делопроизводстве.
Еще одним ключевым дополнением стало улучшение автоматизированного процесса обратной связи системы со службой ИБ и сотрудниками других подразделений предприятия. Оповещения об инцидентах и изменениях статуса расследований отправляются сотрудникам по электронной почте, например, «зафиксировано нарушение», «попало в карантин», «разрешена / запрещена отправка». Этот инструмент направлен на минимизацию рисков случайных утечек данных и повышает уровень кибергигиены в компании. Напомним, что по данным Аналитического центра InfoWatch, каждая третья утечка данных из организаций в мире происходит неумышленно — по ошибке или незнанию персонала.
Для защиты корпоративных данных на мобильных устройствах сотрудников в InfoWatch Traffic Monitor 6.9 реализована поддержка операционной системы Android 6.x и перехват несанкционированной передачи данных в популярных мессенджерах, например, Viber и Telegram.
В версии 6.9 добавлена возможность запрета взаимодействия рабочих станций с мобильными устройствами по протоколу MTP (Media Transfer Protocol). В частности, DLP-система может блокировать передачу данных на смартфон по результатам анализа контента.
В InfoWatch Traffic Monitor 6.9 добавлено более 20 опций для удобного использования DLP-решения на всех этапах эксплуатации: от пилотного проекта до полного внедрения и проведения расследований.
Интеграция с NeuroDAT SIEM
Группа компаний InfoWatch и компания «Центр безопасности информации» (ЦБИ) в начале сентября 2017 года заключили соглашение о технологическом сотрудничестве. В рамках партнерства была обеспечена возможность совместной работы решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor и системы мониторинга информационной безопасности (СМИБ) NeuroDAT SIEM.
В результате интеграции решений данные, обработанные в DLP-системе InfoWatch Traffic Monitor, становятся доступными для анализа в системе NeuroDAT SIEM. Помимо информации из DLP-системы, в рамках совместного решения в SIEM-консоли также отображаются данные средств антивирусной защиты, системы обнаружения вторжений в компьютерную инфраструктуру организации (IDS), маршрутизаторов, межсетевых экранов, серверов и автоматизированных рабочих мест пользователей. Подробнее об этом можно прочитать здесь.
Совместимость с Astra Linux SE и сертификат Минобороны России
Группа компаний InfoWatch 22 августа объявила о том, что решение для предотвращения утечек конфиденциальной информации и защиты организаций от внутренних угроз (DLP-система) InfoWatch Traffic Monitor с поддержкой операционной системы специального назначения (ОС СН) Astra Linux Special Edition для построения защищённых автоматизированных систем получило сертификат Министерства обороны Российской Федерации.
Сертификация
Совместимость с Astra Linux
Ранее InfoWatch и «НПО РусБИТех», разработчик ОС семейства Astra Linux, подписали соглашение о сотрудничестве в области совместной разработки и тестирования продукции на совместимость. По результатам испытаний решение InfoWatch Traffic Monitor сертифицировано «НПО РусБИТех» по программе Software ready for Astra Linux, что означает полное соответствие требованиям, предъявляемым к программному обеспечению с поддержкой отечественной ОС СН Astra Linux Splecial Edition.
Мультиплатформенность
По словам Александра Клевцова, ряд российских организаций для построения своей инфраструктуры либо уже использует операционные системы российского производства, либо готовятся перейти на них. Чтобы переход с одной ОС на другую не нарушал непрерывность обеспечения безопасности, InfoWatch Traffic Monitor поддерживает работу в мультиплатформенной инфраструктуре организации. Это позволяет поэтапно переводить парк рабочих станций на операционную систему специального назначения Astra Linux Special Edition. Одновременная поддержка сетевых каталогов Microsoft Active Directory и Astra Linux Directory позволяет поддерживать единые политики безопасности.
Сохранение целостности ОС
Решение InfoWatch Traffic Monitor для среды ОС СН Astra Linux Special Edition 1.5 включает серверную и агентскую подсистемы защиты.
Агентская часть InfoWatch Traffic Monitor обеспечивает защиту информации вне зависимости от того, какое прикладное программное обеспечение эксплуатируется на рабочих станциях, так как работает на уровне ядра операционной системы с использованием драйверов собственной разработки.
Решение InfoWatch Traffic Monitor обеспечивает защиту конфиденциальной информации в ключевых каналах передачи данных, включая копирование на съемные носители, отправку данных через интернет, корпоративную почту. К перехваченному системой трафику применяется весь спектр технологий анализа данных от InfoWatch: лингвистический анализ, анализ текстовых объектов, цифровых отпечатков, детектор заполненных бланков и детектор печатей, а также отраслевые решения компании.
Интеграция с Phishman Awareness Center
Группа компаний (ГК) InfoWatch и компания Phishman («Фишман») 8 августа объявили о завершении интеграции решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз (DLP-решение) InfoWatch Traffic Monitor и системы повышения уровня осведомленности пользователей Phishman Awareness Center. Совместное использование решений направлено на повышение культуры кибербезопасности в организациях.
DLP-система InfoWatch Traffic Monitor фиксирует все события на рабочих станциях и корпоративных мобильных устройствах организации, анализирует их, выявляет факты нарушения политик безопасности и при необходимости блокирует передачу данных. Перехваченные DLP-системой события, попавшие в категорию неумышленных нарушений, затем передаются в систему Phishman Awareness Center. Система подбирает релевантные обучающие правила и курсы под каждый инцидент и назначает сотруднику, нарушившему политику информационной безопасности, соответствующее выявленной проблематике обучение. По завершении обучения сотрудник проходит тестирование. Для удобства система Phishman Awareness Center интегрирована с корпоративными порталами обучения (Learning Management Systems/LMS).
InfoWatch Traffic Monitor интегрирован с RuSIEM
29 июня 2017 года компания InfoWatch и компания RuSIEM объявили о завершении интеграции технологии InfoWatch Traffic Monitor и системы управления событиями информационной безопасности RuSIEM.
В результате интеграции технологий, InfoWatch Traffic Monitor Enterprise автоматически подключается к системе RuSIEM в качестве источника событий информационной безопасности. Данные, поступающие из DLP-системы InfoWatch, одновременно становятся доступны для обработки и анализа в системе управления событиями информационной безопасности RuSIEM.
Офицер безопасности, использующий в своей работе SIEM-систему RuSIEM в связке c DLP-решением InfoWatch, может контролировать передачу конфиденциальных данных организации и действия привилегированных пользователей в режиме реального времени, отслеживать корреляции между разными типами событий и предотвращать несанкционированные действия сотрудников.
Помимо информации из DLP-системы, в SIEM отображаются данные из системы обнаружения вторжений (IDS), маршрутизаторов, межсетевых экранов, серверов и автоматизированных рабочих мест пользователей. Широкий горизонт охвата инцидентов упрощает процесс выявления злоумышленников в организации и сбор доказательной базы при проведении служебных расследований.
Марина Баталова, ведущий менеджер по развитию продуктов компании InfoWatch
Олеся Шелестова, генеральный директор RuSIEM
На ближневосточном рынке
2 июня 2017 года по итогам прошедшего в Дубае, Объединённые Арабские Эмираты, глобального форума в области информационной безопасности (ИБ) Gulf Information Security Expo & Conference (GISEC) ГК InfoWatch планирует вывести на рынок Ближнего Востока продукты, вызвавшие основной интерес участников форума и потенциальных партнеров и клиентов компании. Среди них решение для предотвращения утечек информации и защиты организаций от внутренних угроз InfoWatch Traffic Monitor с дополнительным модулем для проведения расследований InfoWatch Vision; решение для защиты систем интернет-банкинга, торговых площадок, порталов госуслуг, систем групповой работы, интернет-магазинов и других веб-ресурсов InfoWatch Attack Killer , а также комплекс услуг по защите автоматизированных систем управления технологическим процессом (АСУТП), включая проведение аудита информационной безопасности и внедрение систем защиты АСУТП, в том числе для проектов в рамках концепции «умного города».
Интеграционный адаптер контроля передачи данных
6 апреля 2017 года группа компаний InfoWatch сообщила о выпуске интеграционного адаптера для контроля передачи данных в корпоративном мессенджере Cisco Unified Communications Manager (Cisco UCM).
Интеграция выполнена посредством подключения модуля InfoWatch Cisco UCM Adapter к базе данных Cisco UCM. Адаптер перехватывает текстовые документы, таблицы, изображения и другие вложенные файлы и отправляет их на анализ в систему предотвращения утечек конфиденциальных данных и защиты организаций от внутренних угроз InfoWatch Traffic Monitor.
Технология выявляет противоправные действия:
- злонамеренную переписку сотрудников,
- передачу конфиденциального файла или фрагмента текста.
При нарушении политик безопасности, система уведомляет офицера безопасности организации об инциденте. Все события хранятся в единой базе данных InfoWatch Traffic Monitor для расследований инцидентов.
Марина Баталова, менеджер по развитию продуктов ГК InfoWatch
2016
Итоги года

По итогам 2016 года более чем на 30% числа проектов внедрений решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor. В 2016 году среднегодовая норма числа внедрений прошлых лет была превышена более чем в 2,5 раза.
В рамках пилотных проектов по внедрению ИБ-решений InfoWatch будет задействовано серверное оборудование от Lenovo
В конце 2016 года группа компаний (ГК) InfoWatch, российский разработчик комплексных решений для обеспечения информационной безопасности (ИБ) организаций, и глобальная технологическая компания Lenovo, разработчик и производитель инновационных продуктов, заключили соглашение о технологическом партнерстве. Стороны приступили к тестированию совместимости решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor и серверного оборудования компании Lenovo. Серверы Lenovo будут использованы при проведении пилотных проектов внедрения ИБ-решений ГК InfoWatch.
Интеграция с MaxPatrol SIEM
8 декабря 2016 года группа компаний InfoWatch и компания Positive Technologies сообщили об интеграции технологии InfoWatch Traffic Monitor Enterprise 6.1 и системы MaxPatrol SIEM. В рамках сотрудничества начата программа поддержки системой MaxPatrol SIEM последующих версий решения InfoWatch Traffic Monitor.
В результате интеграции данные, поступающие из DLP-системы InfoWatch Traffic Monitor, одновременно стали доступны для обработки и анализа в системе корреляции событий информационной безопасности MaxPatrol SIEM. Пользователи SIEM-решения получили возможность отслеживать историю передачи конфиденциальной информации через корпоративную электронную почту и различные веб-ресурсы, системы обмена сообщениями и средства общего доступа к файлам, блокировать несанкционированные действия сотрудников.
Марина Баталова, менеджер по развитию продуктов ГК InfoWatch
Алексей Голдбергс, руководитель направления по работе с технологическими партнерами компании Positive Technologies
Интеграция с UserGate UTM
29 ноября 2016 года пресс-служба группы компаний InfoWatch сообщила о соглашении с компанией Entensys о технологическом сотрудничестве в части обеспечения совместной работы ПО InfoWatch Traffic Monitor и технологии контроля корпоративного доступа в интернет UserGate UTM.
На 29 ноября 2016 года компании реализовали взаимодействие систем через ICAP-протокол (Internet Content Adaptation Protocol). Совместное использование технологий направлено на обеспечение безопасности организаций от утечек конфиденциальной информации, комплексную защиту предприятий от угроз, связанных с использованием интернета сотрудниками.
Марина Баталова, менеджер по развитию продуктов ГК InfoWatch
Дмитрий Курашев, директор компании Entensys
Интеграция InfoWatch Traffic Monitor и R-Vision IRP
24 ноября 2016 года группа компаний InfoWatch и компания «Р-Вижн» сообщили о подписании соглашения в части совместной разработки, производства и распространения на рынке средств корпоративной информбезопасности.
В рамках этого соглашения предполагается обеспечить интеграцию платформы для организации центра реагирования на инциденты ИБ R-Vision Incident Response Platform с технологией для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor.
В результате интеграции предполагается реализовать возможность отправки событий из InfoWatch Traffic Monitor в систему R-Vision IRP для анализа и хранения инцидентов корпоративной системы ИБ в единой информационной системе, упрощения доступа к ней офицера безопасности компании.
Еще одним аспектом интеграции, направленной на улучшение условий комплексного анализа ситуаций и оперативного выявления инцидентов, связанных с ИБ в организации, станет обеспечение возможности сопоставления событий, поступающих из InfoWatch Traffic Monitor с событиями, поступающими в R-Vision IRP из других систем.
Марина Баталова, менеджер по развитию продуктов ГК InfoWatch
Александр Бондаренко, генеральный директор ООО «Р-Вижн»
Отраслевое распределение пилотных проектов по внедрению InfoWatch Traffic Monitor
2 ноября 2016 года группа компаний InfoWatch представила данные об отраслевом распределении пилотных проектов по внедрению InfoWatch Traffic Monitor.
В 2016 году около трети пилотных проектов IW TM реализованы в государственном и муниципальном секторе — 32%. Организации, представляющие банковский сектор — 13%, промышленные предприятия — 12%, компании нефтегазовой отрасли — 10%, энергетический комплекс — 9%, предприятия сферы оптовой и розничной торговли — 5%.

Динамика роста количества новых пилотных проектов DLP-решения InfoWatch Traffic Monitor, (2016)
Менее одного процента от общего числа пилотных проектов IW TM проведено в компаниях инвестиционной и юридической сферы, в металлургии и медиа-отрасли.

Распределение пилотных проектов InfoWatch Traffic Monitor по видам деятельности организаций — заказчиков с января по октябрь 2016 года, (2016)
С января по ноябрь 2016 года общее количество внедрений пилотных проектов InfoWatch Traffic Monitor в организациях в годовом выражении выросло на 38%.
Интеграция InfoWatch Traffic Monitor и MFlash
27 октября 2016 года InfoWatch и компания «МСофт», разработчик систем электронного документооборота, сообщили об интеграции продуктов InfoWatch Traffic Monitor и MFlash. Одновременно начаты первый пилотный проект и продажи совместного решения.
В рамках партнерства специалисты InfoWatch и «МСофт» разработали программный адаптер для анализа событий в корпоративном облачном хранилище MFlash, например — передачу документов за периметр компании. Чтобы контролировать облачное файловое хранилище MFlash, адаптер перехватывает пересылаемые данные и загружает их в DLP-систему с помощью InfoWatch Traffic Monitor SDK. Далее идет анализ перехваченных событий посредством технологий InfoWatch и политик безопасности, настраиваемых в InfoWatch Traffic Monitor.
менеджер по развитию продуктов ГК InfoWatch Марина Баталова
Как заявили партнеры, использование интеграционного адаптера обеспечивает простую настройку совместной работы решений InfoWatch Traffic Monitor и MFlash, хранение всех инцидентов ИБ в единой базе данных.
InfoWatch Traffic Monitor 6.5
17 октября 2016 года группа компаний InfoWatch сообщила о выпуске InfoWatch Traffic Monitor версии 6.5.
В ТM 6.5 основные технологии анализа применяются, как на уровне сетевого шлюза, так и на конечных устройствах, включая персональные компьютеры и ноутбуки. Это помогает мгновенно блокировать несанкционированные действия сотрудников: хищение, разглашение, модификацию конфиденциальной информации. Что сокращает вероятность ущерба от утечки чувствительных для бизнеса данных.
Александр Клевцов, ведущий менеджер по развитию продуктов ГК InfoWatch
Интеграция InfoWatch Traffic Monitor в инфраструктуру компании предполагает наличие программного агента на рабочих станциях сотрудников. В отличие от предыдущей версии, на агентской части TM 6.5 выполняется лингвистический и сигнатурный анализ обрабатываемых данных, определение текстовых объектов, возможна комбинированная работа этих технологий анализа для более точного выявления конфиденциальной информации. Таким образом, блокировка утечек конфиденциальных данных выполняется непосредственно на конечных устройствах сотрудников.
Настройка политик безопасности TM 6.5 для рабочих станций реализована посредством единого центра управления — консоли InfoWatch Traffic Monitor. Допускается использование отраслевых шаблонов или создание уникальных политик для каждого конечного устройства.
Посредством TM 6.5 можно запретить определенные действия сотрудника в различных приложениях даже в том случае, если разграничение прав доступа к этим функциям не предусмотрено производителем программного обеспечения. Например, офицер безопасности может разграничить права отдельных сотрудников на выполнение операции копирования в буфер обмена, отправку на печать или создание снимков экрана в приложении для ведения документооборота или бухгалтерской отчетности.
В TM 6.5 офицеру безопасности компании доступно расследование инцидентов с возможностью просмотра снимков экрана рабочего стола сотрудников, сделанных системой до и после наступления события, возможность фильтрации снимков по рабочей станции, сотруднику или программному приложению.
InfoWatch Traffic Monitor 6.1
27 июля 2016 года компания InfoWatch объявила о выпуске версии решения защиты от внутренних угроз InfoWatch Traffic Monitor 6.1.
Специальный агент Traffic Monitor 6.1 устанавливается на мобильное устройство (смартфон, планшет) под управлением Android и iOS и контролирует действия пользователя при работе с корпоративными данными, передачу информации по всем основным каналам связи:
- SMS-сообщения,
- веб- и почтовый трафик,
- мессенджеры (в том числе Skype, WhatsApp),
- облачные хранилища,
- социальные сети.
Контролируются запуск отдельных приложений и фотокамера мобильного устройства [1] .
Посредством мобильного агента Traffic Monitor версии 6.1 анализирует изображения, сделанные камерой телефона: если сотрудник сфотографировал конфиденциальный документ, система отреагирует на это событие. Технология сработает даже когда снимок не передается вовне по каналам связи, а только хранится в памяти смартфона.
Александр Клевцов, ведущий менеджер по развитию продуктов InfoWatch
Мобильный агент может устанавливаться на корпоративные и личные устройства, с согласия владельца. Предполагается, что контроль мобильных устройств позволит снизить риски, связанные с использованием мобильных устройств (в том числе личных) в корпоративных коммуникациях.
Сведения о контрагентах, собранные в различных базах, являются одним из наиболее ценных активов для любой компании. При этом ФИО контрагентов, названия компаний-контрагентов, адреса и иные сведения из этих баз представляют собой особый тип данных, не поддающийся формализации.
Для их обнаружения создается эталонный отпечаток базы (может формироваться из нескольких источников — системы CRM, ERP, файлы Excel и пр.). Далее в потоке трафика InfoWatch Traffic Monitor анализирует каждое сообщение (письма, публикации в вебе, файлы, сохраненные в «облаке», и пр.), сравнивает обнаруженные в этих сообщениях текстовые фрагменты с данными из эталонного отпечатка. При обнаружении совпадения офицер безопасности компании получит уведомление об инциденте.
Технология получила название «Детектор выгрузок из баз данных». По мнению создателей, ее использование помогает предотвратить утечку сведений о контрагентах в результате ошибок или намеренных действий сотрудников, независимо от того, передается ли вся клиентская база или ее фрагмент.
Версия Traffic Monitor 6.1 напрямую подключается к защищаемым данным (источникам — системам ERP, CRM), что позволяет постоянно поддерживать эталонный отпечаток базы в актуальном состоянии.
Для выявления утечек персональных данных и иной формализованной (например, в виде анкет) информации применяется технология «Детектор заполненных форм». Производительность этой технологии в новой версии выросла в 28 раз с возможностью одновременного контроля 150 анкет.
Упомянутые технологии могут использоваться совместно. В этом случае система ищет сочетания формализованных (номера кредитных карт, ИНН, иные текстовые объекты) и не формализованных объектов (сведения о контрагентах), что позволяет снизить число ложноположительных срабатываний, повысить скорость обработки трафика и точность детектирования.
Программный интерфейс SDK помогает InfoWatch Traffic Monitor аккумулировать данные от собственных перехватчиков и от сторонних бизнес-систем, систем безопасности, применяя к ним весь спектр технологий анализа и политик.
Марина Баталова, ведущий менеджер по развитию интеграционных решений InfoWatch
В рамках этого направления в InfoWatch Traffic Monitor добавлена поддержка свободной СУБД PostgreSQL. Технология поиска Oracle Text, ранее использовавшаяся в продукте, была заменена поисковым движком Sphinx, разработанным в России.
InfoWatch Traffic Monitor защищает файлы AutoCAD
В январе 2016 года InfoWatch сообщила о создании технологии, защищающей от утечки файлы AutoCAD. Детектирование конфиденциальной информации в чертежах и 3D-проектах AutoCAD осуществляется благодаря технологии цифровых отпечатков бинарных данных.
Технология бинарных цифровых отпечатков позволяет безошибочно выявлять передачу конфиденциальных данных, однако до сих пор она имела серьезное ограничение: изменения в файле приводили к тому, что он переставал соответствовать своему цифровому отпечатку и вследствие этого больше не мог быть перехвачен системой. В этой связи защита файлов с помощью технологии бинарных цифровых отпечатков рекомендовалась для редко изменяемых документов и всегда дублировалась другими, более гибкими технологиями анализа данных.
Другой сложностью долгое время оставалось то, что большинство DLP-систем не умеет работать непосредственно с бинарными данными, к которым относятся и файлы AutoCAD. При создании цифрового отпечатка происходит работа с метаданными (названиями деталей чертежа и т.п.) либо другим текстовым окружением. Удаление этой текстовой информации из файла приводит к тому, что документ перестает распознаваться системой, а значит, лишается защиты от утечки.
InfoWatch создала технологию, которая не только обрабатывает непосредственно бинарные данные, но также выявляет конфиденциальный файл при любом количестве внесенных в него изменений. «Чувствительность» системы к количеству модификаций документа зависит от настроек, которые пользователь может выставить по своему усмотрению.
«Файлы формата DWG, созданные в AutoCAD, составляют существенную часть интеллектуальной собственности любой компании, где работают инженеры-конструкторы и проектировщики. Контроль оборота таких файлов представляет интерес и для режимных предприятий, и для компаний, работающих в сильной конкурентной среде. Форматы инженерных файлов сложны, поскольку вполне отражают сложность проектируемых инженерами объектов. В них используется огромное количество разнообразных элементов и метаданных. Предложить для них эффективную DLP-технологию совсем непросто. Поэтому особенно отрадно видеть интересную российскую разработку в этой области», – отметил Владимир Ананьев, технический консультант Autodesk Developer Network.
2015: Ключи JaCarta совместимы с InfoWatch Traffic Monitor
29 апреля 2015 года ГК InfoWatch и компания «Аладдин Р.Д.» сообщили о финале тестовых испытаний на совместимость своих продуктов.
«Компания «Аладдин Р.Д.» уделяет большое внимание вопросам совместимости своих решений с продуктами технологических партнёров, проводя сертификационные испытания на регулярной основе. В настоящий момент корректность работы смарт-карт и USB-токенов JaCarta подтверждена уже более чем с сотней продуктов компаний-разработчиков ПО и производителей оборудования, — заявил Алексей Александров, руководитель направления по работе с технологическими партнёрами компании «Аладдин Р.Д.». — Особенно приятно, когда участниками программы технологического партнёрства компании становятся такие флагманы рынка, как ГК InfoWatch».
2014
InfoWatch Traffic Monitor 5.0
5 марта 2014 года компания InfoWatch сообщила о выходе InfoWatch Traffic Monitor 5.0 — ПО предотвращения инсайдерских действий.
Новая версия продукта предлагает логику взаимодействия с пользователем, где роль бизнеса в управлении безопасностью превалирует.
InfoWatch Traffic Monitor 5.0 создан на основе принципиально новой платформы, которая самостоятельно анализирует полноту заданных условий и в формировании политики ИБ. Среди прочего, такая простота в настройке и использовании кардинальным образом позволит изменить ситуацию с распространением DLP-систем в сегменте СМБ, который страдает от утечек данных не меньше крупных компаний, но обычно не имеет ресурсов для внедрения и эксплуатации таких решений.
Решение учитывает больше данных для формирования картины угроз, чем традиционные DLP-системы [2] . Например, встроенные инструменты взаимодействия с HR-службой позволяют настраивать и применять особые целевые политики контроля персонала, входящего в т. н. «группу риска», с созданием специальных отчетов по активности подобных сотрудников. В «группе риска» находятся, прежде всего, недавно нанятые и увольняющиеся люди.
Политики ролей и групп
InfoWatch Traffic Monitor 5.0 предоставляет ролевой доступ для разных групп пользователей – HR-службы, юридического департамента, маркетингового подразделения, топ-менеджеров и др. с возможностью контроля и защиты информации, которую они относят к конфиденциальной.
Оповещение о нарушениях
Для предотвращения нарушений реализована возможность уведомления руководителя об инцидентах, в которых задействованы его подчиненные. Это касается как прямого нарушения политик ИБ (пересылки, копирования конфиденциальной информации), так и нелегитимного хранения. Такие оповещения позволяют предотвратить как простую халатность в обращении с информацией, так и вероятную злонамеренную утечку.
Отчётность и статистика
InfoWatch Traffic Monitor идентифицирует нарушителей и круг причастных лиц, ведет статистику нарушений, что позволяет предупредить наиболее опасные угрозы, включая комбинированные (внутренние и внешние нарушители, действующие в сговоре). Вся информация хранится в единой базе для дальнейшего расследования инцидентов, построения отчетов и оперативного реагирования на инцидент. Продукт представляет информацию о нарушениях в разрезе: выбранного периода времени; уровня нарушения: низкий, средний, высокий; типов нарушенных правил: передачи, хранения и копирования.
Анализ и перехват
Усовершенствованы технологии перехвата и анализа информации — InfoWatch Traffic Monitor 5.0 распознаёт передачу конфиденциальной информации, вне зависимости от типа представления: выдержки из текста, графический файл (например, фотографии) или бинарные данные. При этом злоумышленник не может обмануть систему, сменив разрешение файла, добавив «шумы» в изображение и т.п. – в отличие от других DLP-систем, InfoWatch Traffic Monitor 5.0 понимает содержание файла, а не только определяет его соответствие формальным критериям
InfoWatch Traffic Monitor совместим с серверами Huawei Tecal RH
Компания Huawei, разработчик ИКТ-решений, и компания InfoWatch протестировали осенью 2014 года и подтвердили совместимость решения InfoWatch Traffic Monitor и серверов Huawei серии Tecal RH. По итогам проведенного нагрузочного тестирования был подписан сертификат, удостоверяющий, что решение для защиты от внутренних угроз InfoWatch Traffic Monitor 5.x признано полностью совместимым и рекомендуется к установке на серверы Huawei Tecal RH.
В серию RH входят серверы с двух- или четырехъядерными процессорами Xeon с высотой в стойке 1U, 2U или 4U. Серверы Huawei Tecal RH отличаются высокой производительностью, предоставляя широкие возможности для масштабирования, рассказали в компании.
Совместное использование InfoWatch Traffic Monitor и серверов Huawei позволяет достичь высокой скорости работы системы при низкой нагрузке на сеть организации. Таким образом, заказчики могут быть уверены, что внедрение DLP-системы позволит защитить конфиденциальную информацию, но не окажет негативного влияния на существующие в компании бизнес-процессы, подчеркнули в Huawei.
2013
Эксперты Беларуси дали «добро» InfoWatch Traffic Monitor Enterprise
29 октября 2013 год компания InfoWatch сообщила о положительном экспертном заключении Оперативно-аналитического центра при президенте Беларуси относительно использования системы контроля информационных потоков InfoWatch Traffic Monitor Enterprise.
В документе отмечается, что InfoWatch Traffic Monitor Enterprise 3.5.3 «разрешается использовать в информационных системах классов А2, Б2, A3, БЗ, ВЗ в соответствии с СТБ 34.101.30-2007 «Информационные технологии. Методы и средства безопасности. Объекты информатизации. Классификация»».
Тем самым допускается использование продукта как средства защиты информации в любых информационных системах, исключая сведения, отнесенные к тайнам государственного значения. Получение экспертного заключения позволяет белорусским заказчикам, которые обязаны применять для защиты информации только решения, прошедшие сертификацию или экспертизу, использовать в борьбе с утечками информации технологии InfoWatch.
Наличие положительного экспертного заключения у InfoWatch Traffic Monitor Enterprise имеет стратегическое значение для развития продаж продукта в регионе, поскольку ни одна из систем, позиционируемых на белорусском рынке как DLP, не имеет экспертного заключения такого уровня [2] .
InfoWatch Traffic Monitor Enterprise 4.1
Группа компаний InfoWatch выпустила обновление решения InfoWatch Traffic Monitor Enterprise 4.1 для контроля информационных потоков и защиты корпоративной информации, сообщила пресс-служба организации 1 августа 2013 года.
Оптимизация
В данной версии появилась возможность перехвата HTTPS-трафика пользователей на рабочих станциях, а не на шлюзе, благодаря чему производительность системы существенно возрастает. Кроме того, сотрудник службы безопасности может исключить внутрикорпоративный трафик из потока контроля информации для снижения нагрузки на сервер.
«Эффективная DLP-система должна не только предоставлять необходимую функциональность, но и отвечать высоким требованиям к производительности, – подчеркнул Александр Клевцов, менеджер по развитию направления DLP компании InfoWatch. – Поэтому при разработке данного обновления нашего флагманского продукта мы сосредоточились на том, чтобы обеспечить обработку и анализ больших объемов данных».
Обработка архивов
В InfoWatch Traffic Monitor Enterprise 4.1 встроено обнаружение самораспаковывающихся архивов (SFX), что позволяет системе анализировать архивированные данные на предмет наличия в них конфиденциальной информации.
Контроль языков печати
Новая версия включает расширенный список языков печати и контролирует печать не только на офисных, но и промышленных устройствах печати, часто используемых на больших предприятиях. Попытка напечатать конфиденциальные документы будет обнаружена InfoWatch Traffic Monitor Enterprise 4.1 вне зависимости от языка печати или модели принтера.
Расширенное журналирование событий печати
Описания инцидентов теперь содержат максимально полную информацию: имя и расположение принтера, указание количества копий напечатанного документа. Эти сведения используются при расследовании инцидентов и для выявления злоумышленников.
InfoWatch Traffic Monitor Enterprise 4.0
Одним из ключевых нововведений InfoWatch Traffic Monitor Enterprise 4.0 стала подсистема InfoWatch Crawler, которая обеспечивает контроль над размещением документов на сетевых ресурсах и позволяет определить, где хранится информация и кто имеет к ней доступ. InfoWatch Crawler сканирует рабочие станции сотрудников, общедоступные сетевые хранилища и системы документооборота с последующим созданием теневых копий найденных документов. В дальнейшем эти теневые копии передаются на сервер InfoWatch Traffic Monitor для анализа и применения политик безопасности.
Уникальные технологии лингвистического анализа, применяемые в InfoWatch Traffic Monitor Enterprise, также были дополнены и усовершенствованы. Решение позволяет детектировать конфиденциальную информацию, передаваемую не только в текстовом формате, но и в виде бинарных данных и, как следствие, контролировать перемещение таких документов, как аудио- и видеофайлы, чертежи САПР и пр.
Так, если компании необходимо проконтролировать движение презентации PowerPoint, достаточно добавить его в базу эталонных документов. С этого момента в системе будет фиксироваться факт движения по контролируемым каналам не только непосредственно документа презентации целиком, но и простого текста, скопированного из файла, а также презентации, из которой убрали весь текст, оставив изображения и диаграммы.
Многолетний внедренческий опыт экспертов InfoWatch свидетельствует, что DLP-система не может быть «решением из коробки», поэтому новая версия учитывает особенности типов уязвимых данных, актуальных для различных отраслей. В базу текстовых шаблонов добавлены новые объекты по таким отраслям, как финансы и страхование, нефть и газ, производство, телекоммуникации, а также отдельно добавлены новые шаблоны в раздел персональных данных. Эти объекты учитывают специфику таких стран, как Россия, Беларусь, Казахстан, ОАЭ, Вьетнам и многих других.
Кроме того, теперь если компании требуется отслеживать данные, соответствующие целой категории текстовых шаблонов (например, всё, что относится к персональным данным), InfoWatch Traffic Monitor Enterprise 4.0 обеспечивает эту функциональность. Данные, соответствующие специфическим текстовым шаблонам, не представленным в системе, можно добавить в максимально короткие сроки (производится по инициативе пользователей и разработчиков аналогично антивирусным обновлениям).
В InfoWatch Traffic Monitor Enterprise 4.0 расширен список детектируемых форматов файлов, а также контролируемых каналов. Для всестороннего контроля информационных потоков на рабочих станциях в системе добавлена поддержка перехвата и блокировки записи информации на съемные носители CD/DVD. Также реализован перехват шифрованных сообщений, передаваемых посредством таких популярных мессенджеров, как GTalk и Mail.ru агент, а также программы Skype, которая в последнее время пользуется большой популярностью и часто используется в бизнес-среде. При этом система InfoWatch Traffic Monitor отслеживает как текстовые сообщения, передаваемые через Skype, так и звонки.
Список контролируемых каналов передачи информации по сети дополнен протоколом FTP. Кроме того, реализована возможность запрета на соединение к сегментам сети, не входящим в список разрешенных. Так, например, попытка сотрудника подключиться к какой-либо «посторонней» сети Wi-Fi будет заблокирована, что позволяет компании контролировать портативные устройства сотрудников, даже когда те находятся вне защищаемого периметра организации.
Для удобства пользователей в InfoWatch Traffic Monitor Enterprise 4.0 реализована возможность контроля информации по формату передаваемых файлов. Например, все файлы САПР в организации являются интеллектуальной собственностью. Для защиты данных файлов не требуется вносить их в базу эталонных документов, достаточно настроить контроль за движением файлов данного формата в InfoWatch Traffiс Monitor. Для документов Microsoft Office улучшен анализ, который позволяет делать более детальный разбор структуры документов и учет таких элементов, как сноски, подложка, примечания и т.д. Система контентного анализа данных также стала более эффективной за счет функции распознавания текста, набранного с опечатками или методом транслитерации.
Кроме того, при доступе сотрудников к корпоративной почте с мобильных устройств под управлением iOS или Android новая версия системы будет анализировать и контролировать все сообщения, передаваемые по данному каналу. Это поможет компаниям, внедрившим принципы удаленной работы и BYOD, обеспечить безопасность корпоративной информации и за защищаемым периметром.
В соответствии со стратегией по предоставлению максимально функциональных и в то же время удобных решений, принцип взаимодействия с пользователем в InfoWatch Traffic Monitor Enterprise 4.0 выстроен таким образом, чтобы мониторинг и расследование инцидентов можно было осуществлять в максимально короткие сроки. Такая оптимизация стала возможной за счет применения технологий, позволяющих выполнять несколько одновременных запросов к базе инцидентов InfoWatch Forensic Storage, а также автоматически формировать запрос к базе на основе инцидента – по отправителю, получателю или рабочей станции. Достаточно выбрать инцидент, чтобы по участникам переписки был сформирован запрос. Назначение прав доступа к запросам, отчетам и папкам, в которых они размещены, стало простым и интуитивно понятным.
Для дифференцирования инцидентов и гибкого формирования политик безопасности в новую версию добавлена возможность категоризации web-ресурсов. Данное обновление имеет целью использование web-ресурсов с учетом нюансов работы компании.
InfoWatch Traffic Monitor Enterprise 4.0 позволяет оперативно оповещать офицеров безопасности и нарушителей об инцидентах, соответствующих ИБ-политикам организации. Новая версия позволяет настроить систему отправки оповещений таким образом, чтобы их получал определенный сотрудник службы безопасности.
InfoWatch Traffic Monitor Enterprise Appliance
Группа компаний InfoWatch, разработчик решений для защиты от утечек конфиденциальной информации, объявила в феврале 2013 года о начале продаж программно-аппаратного комплекса InfoWatch Traffic Monitor Enterprise Appliance. Продукт рассчитан на компании среднего бизнеса и филиалы крупных корпораций и с легкостью интегрируется в инфраструктуру организации без дополнительных установок и настроек программного обеспечения.
InfoWatch Traffic Monitor Enterprise Appliance состоит из программной и аппаратной частей, оптимизированных для максимально эффективной совместной работы. Данный комплекс исключает необходимость во временных и ресурсных затратах клиента на выбор оборудования и установку программного обеспечения.
Аппаратная составляющая построена на базе серверов Hewlett-Packard и Fujitsu Technology Solutions и оптимизирована для работы в сети предприятий с количеством сотрудников до тысячи человек. Оснащение двухпортовой сетевой картой с режимом bypass позволяет подключить DLP-систему InfoWatch Traffic Monitor Enterprise в режиме копирования трафика, что обеспечивает бесперебойную работу сети.
Продукт поставляется в состоянии полной готовности к эксплуатации с максимальным набором компонентов. Web-консоль администратора обеспечивает быстрый и удобный доступ к следующим функциональным возможностям:
- задание сетевых настроек продукта и настроек мониторинга системных служб;
- сбор диагностической информации (конфигурация системы, состояние, ошибки и пр.) нажатием на одну кнопку;
- управление лицензиями;
- установка обновлений продукта с поддержкой механизма возврата к параметрам предыдущей версии;
- просмотр состояния основных параметров системы.
«Мы считаем, что решения по информационной безопасности должны быть функциональными и удобными для заказчика, – говорит Константин Левин, директор по продажам компании InfoWatch. – Преимущество нового продукта в том, что он позволяет в самые короткие сроки реализовать проект по внедрению полнофункциональной DLP-системы с учетом специфики отрасли клиента: политики информационной безопасности и категории отслеживаемой информации ориентированы на типы данных, чувствительных и специфичных для области работы организации».
2012
Интеграция с STC Voice Monitor
«Центр речевых технологий» (ЦРТ) представил в сентябре 2012 года новое решение STC Voice Monitor на базе речевых технологий, которое позволяет компании вести контроль над утечками информации в голосовом канале. Благодаря технологиям поиска ключевым слов в аудиопотоке, распознавания тематик и идентификации личности по голосу вести мониторинг голосового канала можно автоматически.
Компания InfoWatch и «Центр речевых технологий» представили осенью 2012 года совместное решение для автоматизированного контроля соблюдения политики безопасности при использовании средств голосовой связи. Решение ориентировано на специалистов служб информационной и экономической безопасности, департаментов контроля качества, сервисных подразделений. Основная идея интеграции — сочетание преимуществ DLP-системы InfoWatch Traffic Monitor Enterprise и системы мониторинга голосового канала STC Voice Monitor.
До недавнего времени голосовые коммуникации были фактически неконтролируемым каналом передачи информации. Корпоративные системы защиты, в том числе DLP-решения, не могли обеспечить предотвращение утечки критически важных данных в случае, если эти данные передавались голосом в ходе сеансов видеоконференций, телефонных переговоров с использованием стационарных и мобильных телефонов, через Skype .
Интеграция разработок InfoWatch и «Центра речевых технологий» позволяет «закрыть» этот канал. Голосовой трафик записывается средствами STC Voice Monitor. Далее система преобразует его в текст, ищет ключевые слова, заданные общими политиками безопасности, определяет тематику и автора сообщения. Затем голосовой трафик возвращается в InfoWatch Traffic Monitor Enterprise в виде текста. DLP-система средствами лингвистики анализирует текст на предмет наличия в переданных сообщениях конфиденциальной информации. Копия трафика (файлы со служебными метками – тема, автор сообщения, вхождение ключевых слов) сохраняется в хранилище InfoWatch Traffic Monitor (Forensic Storage).
Дмитрий Дырмовский, директор московского филиала компании «Центр речевых технологий», отмечает, что надежность технологии преобразования голосового трафика в текст составляет до 85%, а точность идентификации автора сообщения по имеющемуся образцу голоса – 97%: «На данный момент других автоматизированных решений, позволяющих контролировать голосовой трафик внутри компаний, не существует. А контролировать нужно именно автоматически, поскольку средняя компания со штатом 350 человек в месяц генерит 500 и более часов телефонных переговоров. Прослушать это «вручную» просто невозможно».
Программное решение STC Voice Monitor встраивается в корпоративную инфраструктуру, совместимо с коммуникационным оборудованием ведущих производителей – Cisco, Juniper, Avaya.
2011
InfoWatch Traffic Monitor Enterprise 3.5
InfoWatch Traffic Monitor Enterprise 3.5 – модульное решение, позволяющее осуществлять мониторинг данных, отправляемых за пределы корпоративной сети (через почтовые системы, web, системы обмена сообщениями, распечатываемых или копируемых на различные устройства ввода-вывода). В продукте реализована функция блокировки передачи информации в случае нарушений политики безопасности. Также решение позволяет проводить анализ данных и обеспечивать их хранение с возможностью проведения расследований.
- В январе 2011 года было сообщено о получении сертификата ФСТЭК № 2226, согласно которому InfoWatch Traffic Monitor Enterprise признан программным средством защиты от несанкционированного доступа к информации по 4 уровню контроля и технических условий отсутствия недекларированных возможностей. Присвоенный ФСТЭК сертификат позволяет использовать InfoWatch Traffic Monitor Enterprise при создании систем до класса защищенности 1Г включительно, а также для защиты информации персональных данных до 1 класса включительно.
- В мае 2011 года объявлено о завершении сертификационных испытаний, в результате которых программный комплекс InfoWatch Traffic Monitor Enterprise Edition получил положительное заключение, подтверждающее соответствие требованиям ТНПА (техническим нормативным правовым актам) Республики Беларусь. Присвоенный сертификат позволяет использовать «InfoWatch Traffic Monitor Enterprise» в системах защиты информации государственных информационных систем Беларуси, а также информационных системах, содержащих информацию, распространение и (или) предоставление которой ограничено в соответствии с действующим законодательством Республики.
В версии InfoWatch Traffic Monitor Enterprise 3.5 реализована полная интеграция с Active Directory, в 2 раза увеличена производительность продукта, улучшена система отчетности и интерфейс, расширены возможности поиска и многое другое.
Новая версия продукта позволяет осуществлять единую идентификацию пользователей, вне зависимости от того, какой канал был использован для отправки сообщения. При этом, для каждого сотрудника в системе создается подробная карточка, содержащая личные и контактные данные (например, адрес корпоративной электронной почты, UIN в любой системе обмена мгновенными сообщениями, адрес его личной электронной почты и другие параметры). Это дает возможность анализировать все действия конкретного сотрудника (например, в случае, если система обнаружила подозрительные операции с корпоративной информацией: пересылка конфиденциальной информации нерелевантным адресатам, копирование на съемные носители и многое другое).
В InfoWatch Traffic Monitor Enterprise 3.5 были также расширены поисковые функции: личные карточки сотрудников увеличили количество критериев поиска, что позволило достичь большей точности и гибкости при анализе поисковых результатов. Благодаря интеграции с Active Directory в Traffic Monitor Enterprise 3.5. появилась возможность автоматически импортировать детализированные карточки сотрудников и списки групп пользователей, а также автоматически настраивать зоны ответственности.
Благодаря техническим доработкам перехватчика ICQ в новой версии продукта улучшен мониторинг и анализ трафика, отправляемого по протоколу HTTP (включая возможность перехвата файлов, а также информацию, отправляемую с помощью функции SMS-over-ICQ). Кроме того, в продукте был обновлен интерфейс – теперь он стал еще более удобным и дружественным.
InfoWatch Traffic Monitor 3.4
Изменения, внесенные в новую версию продукта, позволили улучшить его как с точки зрения простоты использования (благодаря более дружественному и интуитивно понятному интерфейсу), так и со стороны функционала, за счет расширения возможностей системы по перехвату и анализу объектов мониторинга в формате документов Open Source (файлы с расширением ODT, ODS,ODP).
В числе других новых опций, повышающих удобство пользования системой, – наглядные типовые отчеты с отображением перехваченных объектов в виде графиков и диаграмм. Кроме того, в InfoWatch Traffic Monitor 3.4. изменена детальная форма просмотра объекта, которая теперь включает информацию о содержании объекта, результатах контентного анализа и отображает эти данные в виде дерева xml-контекста.
Помимо этого, версию InfoWatch Traffic Monitor 3.4 отличает наличие в консоли управления предустановленной роли «Офицер безопасности», который имеет все привилегии, кроме управления пользователями и ролями. Также в продукт добавлена возможность сохранения контекста перехваченного объекта на диск и предустановленны 2 группы тегов – «Типы файлов» и «Веб ресурсы», что позволяет с первого взгляда определять содержимое вложений (музыка, видео, изображение и т.п.) и сайты, на которые направляются HTTP-запросы (блоги, сайты для поиска работы и т.п.).
2010
19 октября 2010 года Было объявлено о расширении компонентов InfoWatch Traffic Monitor — Базы Контентной Фильтрации (БКФ). БКФ является ядром собственной технологии лингвистического анализа и используется для категоризации информации и детектирования конфиденциальных данных в информационных потоках компании. Возможности обновленной базы контентной фильтрации отныне позволяют решать задачи как корпоративного, так и государственного масштаба, например, такие как соблюдение исполнения законодательства РФ по борьбе с экстремизмом, коррупционной деятельностью, по противодействию распространению наркотических средств, порнографической продукции и т.п.
Об остроте этих вопросов свидетельствует неумолимая статистика: в период с 2008 по 2009 годы количество экстремистских сайтов в рунете выросло в 5 раз! По данным, опубликованным на сайте Российской газеты, наша страна занимает второе место в Сети после США по распространению порнографических сайтов! Ситуация с коррупцией в России тоже, к сожалению, оставляет желать лучшего.
Не секрет, что довольно часто нелигитимный контент распространяется сотрудниками компаний за счет работодателя. Ровно с этой угрозой и борется InfoWatch Traffic Monitor. Не имеющие аналогов в мире базы контентной фильтрации InfoWatch позволяют регулировать обращение подобной противозаконной информации. Данные БКФ содержат более 4000 терминов, распределенных по таким категориям, как коррупция, наркотики, терроризм, проституция, порнография и др. С помощью этих баз можно выявлять в информационных потоках организации как определенные термины, так и сложные цепочки слов, а также категоризировать полученные данные по областям: например, информация экстремистского толка, данные о коррупционной деятельности, сведения, относящиеся к распространению порнографии, наркотиков и т.п.
При том, что большая часть такого рода информации не создается в организациях специально и не хранится в определенных местах в корпоративной сети, а создается злоумышленниками спонтанно и почти сразу уходит из организации во внешний мир, единственная возможность отследить и пресечь использование ресурсов компании в противоправных целях – анализ информации в режиме онлайн с помощью лингвистических технологий компании InfoWatch.
InfoWatch Traffic Monitor Standard
InfoWatch Traffic Monitor Standard Appliance – это комплексное программно-аппаратное решение для компаний среднего бизнеса и филиалов крупных компаний (50-300 сотрудников). Решение предназначено для мониторинга и защиты корпоративной информации от утечки или несанкционированного распространения. Продукт отличается широким спектром функциональных возможностей, легкостью в установке и обслуживании и идеальным для компаний среднего размера соотношением цена-качество.
InfoWatch Traffic Monitor Standard осуществляет мониторинг, фильтрацию, анализ и хранение данных, передаваемых с использованием протоколов SMTP (корпоративная почта), HTTP (web-ресурсы) и систем обмена сообщениями (ICQ и др.). Решение ориентировано на компании малого и среднего бизнеса.
Решение разработано на единой технологической платформе с флагманским продуктом InfoWatch Traffic Monitor Enterprise, высокая эффективность которого подтверждена многочисленными успешными проектами в крупных компаниях.
InfoWatch Traffic Monitor Standard заменит в начале 2011 года решение InfoWatch Data Control 2.0. При этом продукт будет обладать новым функционалом, реализованным в версии InfoWatch Traffic Monitor Enterprise 3.4, таким как усовершенствованная система отчетности, которая дает наглядную и подробную статистику использования Интернет, а также позволяет проводить ретроспективный анализ информационных потоков. Кроме того, измененная схема интеграции с Microsoft Active Directory предоставляет расширенные возможности по настройке политик информационной безопасности.
InfoWatch Traffic Monitor и Lumension Device Control
Продукт обеспечивает полный контроль над оборотом конфиденциальной информации, включая централизованное управление использованием съемных носителей – наиболее типичным маршрутом утечки информации из корпоративной сети.
Решение осуществляет мониторинг и анализ данных, отправляемых за пределы корпоративной сети через почтовые системы, web, системы обмена сообщениями, распечатываемых или копируемых на съемные носители. Продукт также позволяет обеспечивать соблюдение корпоративной политики безопасности посредством блокирования неразрешенных действий сотрудников. Централизованное хранение и категоризация собранных данных в едином неизменяемом архиве позволяет впоследствии осуществлять анализ и, при необходимости, сбор доказательной базы в случае возникновения судебного разбирательства.
Примечания
- ↑InfoWatch Traffic Monitor 6.1 обеспечит контроль корпоративных мобильных устройств
- ↑ 2,02,1 Все сравнительные характеристики и параметры приводятся компанией-разработчиком