gpresult
Отображает сведения о результирующем наборе политик (RSoP) для удаленного пользователя и компьютера. Чтобы использовать отчеты RSoP для удаленных компьютеров через брандмауэр, необходимо иметь правила брандмауэра, которые обеспечивают входящий сетевой трафик на портах.
Синтаксис
gpresult [/s [/u [/p []]]] [/user [\]] [/scope ] Кроме того, при использовании /?необходимо включить выходной параметр, /r, /v, /z, /x или /h.
Параметры
| Параметр | Описание |
|---|---|
| /s | Указывает имя или IP-адрес удаленного компьютера. Не используйте обратные очки. По умолчанию используется локальный компьютер. |
| /U | Использует учетные данные указанного пользователя для выполнения команды. Пользователь по умолчанию — это пользователь, вошедший на компьютер, который выдает команду. |
| /P [] | Указывает пароль учетной записи пользователя, предоставленной в параметре /u . Если параметр /p опущен, gpresult запрашивает пароль. Параметр /p нельзя использовать с /x или /h. |
| /Пользователя [\]] | Указывает удаленного пользователя, данные RSoP которого должны отображаться. |
| /область | Отображает данные RSoP для пользователя или компьютера. Если параметр /область опущен, gpresult отображает данные RSoP как для пользователя, так и для компьютера. |
| [/x | /h] | Сохраняет отчет в формате XML (/x) или HTML ( /h) в расположении и с именем файла, указанным параметром имени файла. Не удается использовать /u, /p, /r, /v или /z. |
| /f | Заставляет gpresult перезаписать имя файла, указанное в параметре /x или /h . |
| /r | Отображает сводные данные RSoP. |
| /v | Отображает подробные сведения о политике. Сюда входят подробные параметры, которые были применены с приоритетом 1. |
| /z | Отображает все доступные сведения о групповой политике. Сюда входят подробные параметры, которые были применены с приоритетом 1 и выше. |
| /? | Отображение справки в командной строке. |
Замечания
- Групповая политика — это основное средство администрирования для определения и управления тем, как программы, сетевые ресурсы и операционная система работают для пользователей и компьютеров в организации. В среде Active Directory групповая политика применяется к пользователям или компьютерам на основе их членства в сайтах, доменах или подразделениях.
- Так как вы можете применить перекрывающиеся параметры политики к любому компьютеру или пользователю, функция групповой политики создает результирующий набор параметров политики при входе пользователя. Команда gpresult отображает результирующий набор параметров политики, которые были применены на компьютере для указанного пользователя при входе пользователя.
- Так как /v и /z создают много информации, полезно перенаправить выходные данные в текстовый файл (например, gpresult/z >policy.txt ).
- В версиях ARM64 Windows только gpresult в SysWow64 работает с параметром /h .
Примеры
Чтобы получить данные RSoP только для удаленного пользователя maindom\targetuser, на компьютере srvmain введите:
gpresult /s srvmain /user maindom\targetuser /scope user /r Чтобы сохранить все доступные сведения о групповой политике в файл с именем policy.txt только для удаленного пользователя maindom\targetuser, на компьютере srvmain введите:
gpresult /s srvmain /user maindom\targetuser /z > policy.txt Чтобы отобразить данные RSoP для пользователя, выполнившего вход, maindom\hiropln с p@ssW23 пароля для компьютера srvmain введите:
gpresult /s srvmain /u maindom\hiropln /p p@ssW23 /r Дополнительные ссылки
Команда GPResult: диагностика результирующих групповых политик

15.11.2022

itpro

Active Directory, Windows 10, Windows Server 2019, Групповые политики

комментария 23
Утилита командной строки GPResult.exe используется для получения результирующего набора групповых политик (Resultant Set of Policy, RSOP), которые применяются к пользователю и/или компьютеру в домене Active Directory. Gpresult позволяет вывести список доменных политик (GPO), которые применяются на компьютер и пользователя, настройки политик и ошибки обработки. Это наиболее часто используемый инструмент администратора для анализа настроек и диагностики групповых политик в Windows.
В этой статье мы рассмотрим, как использовать команду GPResult для диагностики и анализа настроек групповых политик, применяющихся к Windows в домене Active Directory.
Использование команды GPResult в Windows
Команда GPResult выполняется на компьютере, на котором нужно проверить применение групповых политик. Синтаксис GPResult:
Чтобы получить подробную информацию о групповых политиках, которые применяются к данном объекту AD (пользователю и компьютеру), и других параметрах, относящихся к инфраструктуре GPO (т.е. результирующие настройки политик GPO – RsoP), выполните команду:
Результаты выполнения команды разделены на 2 секции:
- COMPUTERSETTINGS(Конфигурация компьютера)– раздел содержит информацию об объектах GPO, действующих на компьютер в Active Directory;
- USERSETTINGS – раздел с политиками пользователя (политики, действующие на учетную запись пользователя в AD).
Вкратце пробежимся по основным параметрам/разделам, которые нас могут заинтересовать в выводе GPResult:
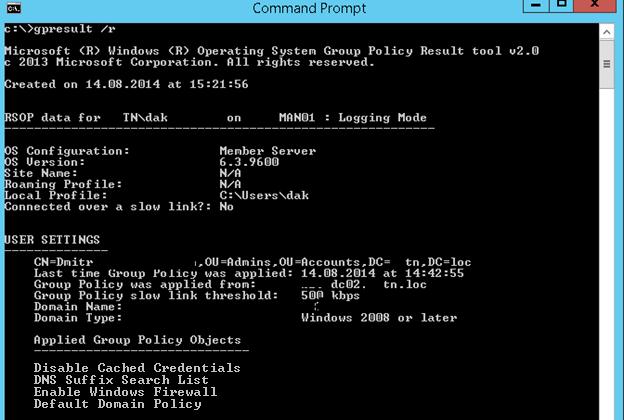
В нашем примере видно, что на объект пользователя действуют 4 групповые доменные политики.
- Default Domain Policy;
- Enable Windows Firewall;
- DNS Suffix Search List;
- Disable Cached Credentials.
Также в отчете будет информацию о локальных параметрах политик, настроенных через локальный редактор GPO (gpedit.msc).
С помощью опции /scope можно вывести только политики пользователя или компьютера:
gpresult /r /scope:user
или только примененные политики компьютера:
gpresult /r /scope:computer
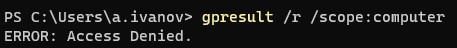
Если вы попробуете получить список GPO, примененных к компьютеру, под пользователем без прав локального администратора, команда gpresult вернет ошибку отказа в доступе:
gpresult /r /scope:computer
ERROR: Access Denied.
Для удобства анализа данных RSOP, вы можете перенаправить результаты Gpresult в буфер обмена:
Gpresult /r |clip
или текстовый файл:
Gpresult /r > c:\gpresult.txt
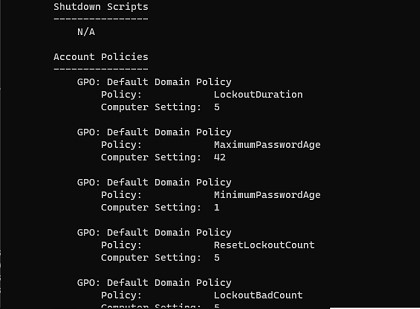
Чтобы вывести сверхподробную информацию RSOP, нужно добавить ключ /z.
Например, на скриншоте показаны настройки политики паролей в домене, которые применяются к компьютеру.
GPResult: экспорт данных RSOP в HTML отчет
Утилита GPResult позволяет сгенерировать HTML-отчет по примененным результирующим политикам (доступно в Windows 7 и выше). Такой отчет содержит подробную информацию обо всех параметрах Windows, которые задаются групповыми политиками и именами GPO, которые внесли изменения. Этот отчет по структуре напоминает вкладку Settings в консоли управления доменными групповыми политиками ( gpmc.msc ). Сгенерировать HTML отчет GPResult можно с помощью команды:
GPResult /h c:\gp-report\report.html /f
Если не указывать полный путь к HTML файлу, то HTML отчет gpresult будет сохранен в каталог %WINDIR%\system32 .
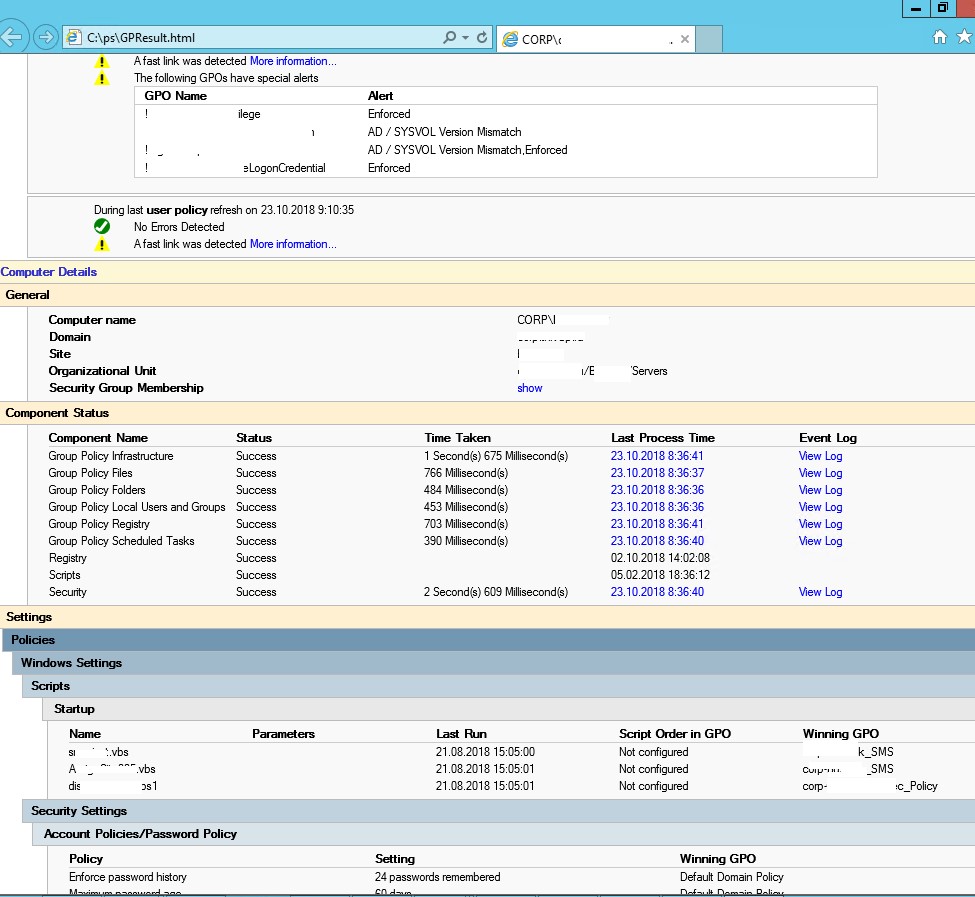
Чтобы сгенерировать отчет и автоматически открыть его в браузере, выполните команду:
GPResult /h GPResult.html & GPResult.html
В HTML отчете gpresult содержится довольно много полезной информации: видны ошибки применения GPO, время применения конкретных политик (в мс.) и CSE (в разделе Computer Details -> Component Status). Это удобно, когда нужно понять почему групповые политики (GPP/GPO) применяются на компьютере слишком долго.
Например, на скриншоте выше видно, что политика Enforce password history с настройками 24 passwords remember применена политикой Default Domain Policy (столбец Winning GPO).
HTML отчет позволяет представить результирующий набор GPO компьютера в удобном графическом виде.
Получение отчета по политикам GPResult с удаленного компьютера
GPResult может получить информацию о результирующих политик с удаленного компьютера.
GPResult /s wks22123 /r /user a.ivanov
В команде gpresult можно указать имя и пароль для подключения к удаленному компьютеру:
gpresult /R /S wks22123 /scope user /U winitpro\kbuldogov /P P@$$worrd

Если вы не хотите, чтобы ваш пароль сохранялся в истории команд PowerShell, можно запросить пароль интерактивно:
gpresult /R /S wks22123 /scope user /U winitpro\kbuldogov /P
Аналогичным образом вы можете удаленно собрать данные как по пользовательским политикам, так и по политиками компьютера.
Если вы не знаете имя пользователя, под которым выполнен вход, можно узнать учетную запись на удаленном компьютере так:
HTML отчет RSOP, аналогичный тому, который формирует команда gpresult можно создать с помощью PowerShell. Для получения результирующих политик с удаленного компьютера используется командлет Get-GPResultantSetOfPolicy из модуля GroupPolicy.
Get-GPResultantSetOfPolicy -user kbuldogov -computer corp\pc0200 -reporttype html -path c:\ps\gp_rsop_report.html
Пользователь не имеет данных RSOP
Если на компьютере включен UAC, то GPResult без повышенных привилегий выведет только параметры пользовательского раздела групповых политик. Если нужно одновременно отобразить оба раздела (USER SETTINGS и COMPUTER SETTINGS), открыть командную строку с правами администратора. Е
сли командная строка с повышенными привилегиями запущена от имени учетной записи отличной от текущего пользователя системы, утилита выдаст предупреждение INFO: The user “domain\user” does not have RSOP data (Пользователь «domain\user» не имеет данных RSOP). Это происходит потому, что GPResult пытается собрать информацию для пользователя, ее запустившего, но т.к. данный пользователь не выполнил вход (logon) в систему, информация RSOP для него отсутствует. Чтобы собрать информацию RSOP по пользователю с активной сессией, нужно указать его учетную запись:
gpresult /r /user:tn\edward
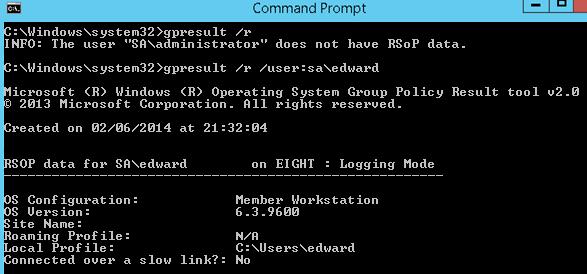
Если вы не знаете имя учтённой записи, которая залогинена на удаленном компьютере, учетную запись можно получить так:
Также проверьте время (и часовой пояс) на клиенте. Время должно соответствовать времени на PDC (Primary Domain Controller).
Следующие политики GPO не были применены, так как они отфильтрованы
При отладке и траблшутинге применения групповых политик стоит также обращать внимание на секцию: The following GPOs were not applied because they were filtered out (Следующие политики GPO не были применены, так как они отфильтрованы). В этой секции отображается список GPO, которые по той или иной причине не применяются к этому объекту. Возможные варианты, по которым политика может не применяться:
- Filtering: NotApplied(Empty) (Фильтрация:Не применено (пусто)) – политика пустая (применять, нечего);
- Filtering: Denied(UnknownReason) (Фильтрация:Не применено (причина неизвестна)) – скорее всего у пользователя или компьютера отсутствуют разрешения на чтение/применение этой политики. Разрешения настраиваются на вкладке Security в консоли управления доменными GPO — GPMC (Group Policy Management Console);
- Filtering: Denied (Security) (Фильтрация: Отказано (безопасность)) — в секции Apply Group Policy указан явный запрет в разрешении Apply group policy либо объект AD не входит в список групп в разделе настроек Security Filtering.
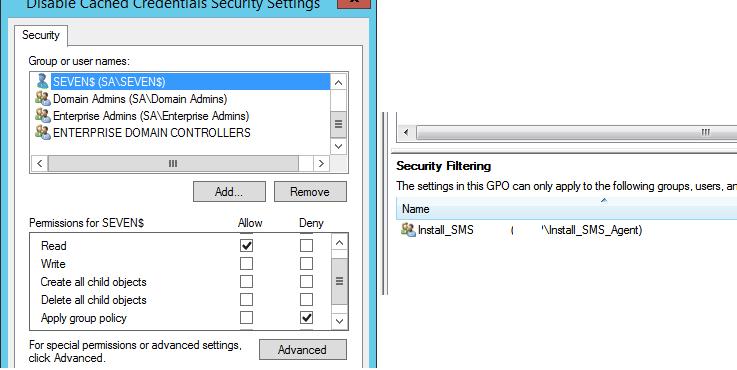
Также вы можете понять должна ли применяться GPO к organizational unit (OU) в AD на вкладке эффективных разрешений (Advanced -> Effective Access).
Оснастка результирующих политик RSoP в Windows
Изначально для диагностики применения групповых политик в Windows использовалась графическая консоль RSOP.msc . Эта оснастка позволяет получить настройки результирующих политик (доменных + локальных), примененных к компьютеру и пользователю в графическом виде аналогичном консоли редактора GPO. На скриншоте показа вид консоли RSOP.msc в которой видно, что настройки Windows Update на компьютере заданы доменной политикой WSUS_SERVERS.
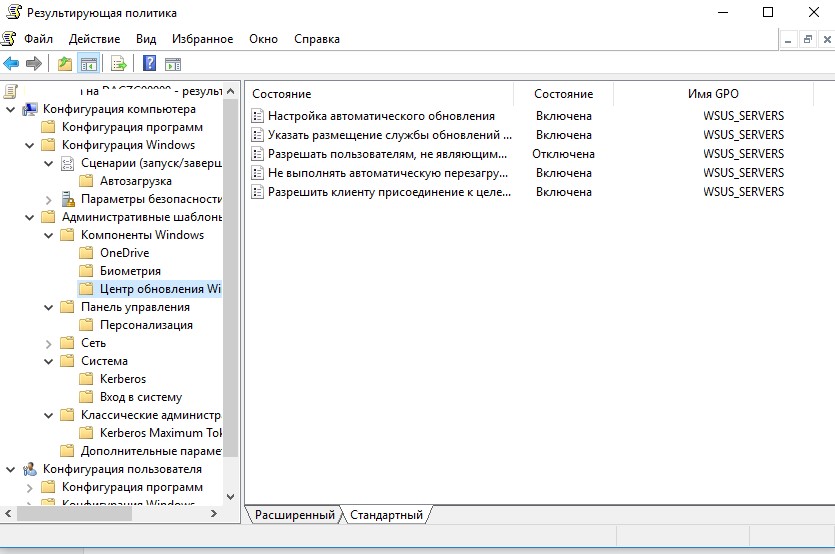
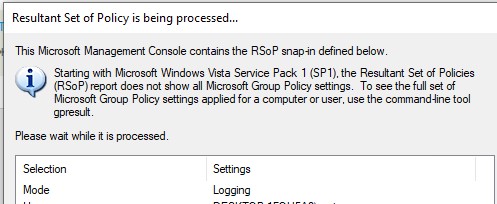
В современных версиях Windows RSOP.msc не получится использовать для полноценного анализа примененных GPO. Она не отражает настройки, примененные через расширения групповых политик CSE (Сlient Side Extensions), таких как GPP (Group Policy Preferences), не позволяет выполнять поиск, предоставляет мало диагностической информации. В Windows 10 и 11 при запуске rsop.msc появилось предупреждение, что основной инструмент для диагностики применения GPO это утилита gpresult.
Starting with Vista, the Resultant Set of Policies (RSoP) report does not show all Microsoft Group Policy settings. To see the full set of Microsoft Group Policy settings applied for a computer or user, use the command-line tool gpresult.
В этой статье мы рассмотрели, как использовать утилиту GPResult для анализа результирующих групповых политик, которые применяются в Windows. Также для анализа применения GPO в домене рекомендуем использовать инструкции из статьи “Почему групповая политика не применяется к компьютеру или OU”.
 Предыдущая статья Следующая статья

GPRESULT – отображение результирующей политики (RSoP) для указанного пользователя и компьютера.
Команда GPRESULT позволяет отображать результирующую политику для пользователя и компьютера в локальной или удаленной системе. Используется системными администраторами для анализа применяемых групповых политик. Синтаксис и возможности команды в небольшой степени различаются для разных версий ОС Windows. Основное отличие состоит в том, что отчеты в HTML и XML-формате можно получить только при использовании команды GPRESULT в среде Windows 7 и старше.
Формат командной строки:
GPRESULT [/S система [/U пользователь [/P пароль]]] [/USER имя_конечного_пользователя] [/R | /V | /Z] [(/X | /H) имя_файла [/F]]
Параметры командной строки:
/S система — Подключаемый удаленный компьютер.
/U domain\user — Указание пользовательского контекста, в котором следует выполнять эту команду. Нельзя использовать с /X и /H.
/P пароль — Пароль для этого пользовательского контекста. Запрос данных, если они не указаны. Нельзя использовать с /X и /H.
/SCOPE область — Определение области отображения данных — данные пользователя или компьютера. Допустимые значения: «USER», «COMPUTER».
/USER [домен\]пользователь — Пользовательский контекст, для которого следует отображать данные RSOP.
/X имя_файла — Сохранение отчета в XML-формате в расположении и с именем файла, заданным параметром имя_файла . (допустимо в Windows Vista SP1 и выше, а также в Windows Server 2008 и выше)
/H имя_файла — Сохранение отчета в HTML-формате в расположении и с именем файла, заданным параметром имя_файла . (допустимо в Windows Vista SP1 и выше, а также в Windows Server 2008 и выше)
/F — Указание команде gpresult перезаписывать файл с именем, указанным в команде /X или /H.
/R — Отображение сводных данных RSoP.
/V — Отображение подробной информации. Подробная информация содержит сведения о параметрах, примененных с приоритетом 1.
/Z — Отображение сверхподробной информации. Сверхподробная информация содержит сведения о параметрах, примененных с приоритетом 1 и выше. Это позволяет увидеть, не был ли параметр задан одновременно в нескольких местах. Более подробная информация приведена в справке по групповой политике.
/? — Вывод справки по использованию.
gpresult /? — отобразить справку по использованию команды.
gpresult — команда без параметров отображает справку по использованию в Windows 7 и старше, или данные результирующей политики для текущего пользователя и текущего компьютера в Windows XP.
GPRESULT /R — отобразить данные результирующей политики для текущего пользователя и компьютера в Windows 7 и старше.
GPRESULT /USER user1 /V — отобразить сведения результирующей политики для пользователя user1 текущего компьютера.
GPRESULT /USER user1 /Z > rsop-user1.txt — то же, что и в предыдущем примере, но с выдачей подробнейших результатов и с записью в текстовый файл rsop-user1.txt .
GPRESULT /H GPReport.html — отобразить данные результирующей политики для текущего пользователя в виде отчета в HTML-формате.
GPRESULT /X GPReport.xml — отобразить данные результирующей политики в виде отчета в XML-формате.
GPRESULT /S Comp1 /USER user1 — отобразить результирующую политику пользователя user1 на компьютере Comp1
GPRESULT /S 192.168.0.1 /USER user1 — отобразить результирующую политику пользователя user1 на компьютере с IP-адресом 192.168.0.1
GPRESULT /S Comp1 /USER user1 /SCOPE COMPUTER /Z — отобразить результирующую политику пользователя user1 на компьютере Comp1 в области “Конфигурация компьютера” в подробнейшем режиме.
GPRESULT /S Comp1 /USER user1 /SCOPE USER /Z — отобразить результирующую политику пользователя user1 на компьютере Comp1 в области “Конфигурация пользователя” в подробнейшем режиме.
GPRESULT /S Comp7 /u Mydom\admin /p Mypass /USER user — отобразить результирующую политику для пользователя user1 на удаленном компьютере Comp7 . При подключении к удаленному компьютеру использовать имя пользователя admin в домене Mydom и пароль Mypass .
Большая часть возможностей команды GPRESULT доступна при использовании редактора локальной групповой политики (оснастки панели управления gpedit.msc )
Пример отображаемой результирующей политики для подробнейшего режима при выполнении команды GPRESULT в ОС Windows 10:
Программа формирования отчета групповой политики операционной системы
Microsoft (R) Windows (R) версии 2.0
c 2015 Корпорация Майкрософт. Все права защищены.
Создано 16.11.2015 в 12:10:18
Данные RSOP для comp1\user1 на comp1 : Режим ведения журнала
—-
| Конфигурация ОС: Версия ОС: Имя сайта: Перемещаемый профиль: Локальный профиль: Подкл. по медленному каналу: |
Изолированная рабочая станция 10.0.10240 Н/Д Н/Д C:\Users\user1 Нет |
Последнее применение групповой политики: 16.11.2015 в 11:44:50
Групповая политика была применена с: Н/Д
Порог медленного канала для групповой политики: 500 kbps
Имя домена: comp1
Тип домена: Локальный компьютер
Примененные объекты групповой политики
—
Local Group Policy
Компьютер является членом следующих групп безопасности
—
Обязательный уровень системы
Все
Пользователи
СЛУЖБА
КОНСОЛЬНЫЙ ВХОД
Прошедшие проверку
Данная организация
BDESVC
BITS
CertPropSvc
DcpSvc
dmwappushservice
DoSvc
DsmSvc
Eaphost
IKEEXT
iphlpsvc
LanmanServer
lfsvc
MSiSCSI
NcaSvc
NetSetupSvc
RasAuto
RasMan
RemoteAccess
RetailDemo
Schedule
SCPolicySvc
SENS
SessionEnv
SharedAccess
ShellHWDetection
UsoSvc
wercplsupport
Winmgmt
wlidsvc
wuauserv
XboxNetApiSvc
ЛОКАЛЬНЫЕ
Администраторы
Результирующий набор политик для компьютера
—
Установка программ
—
Н/Д
Сценарии запуска
—
Н/Д
Сценарии завершения работы
—
Н/Д
Политики учетных записей
—
Н/Д
Политика аудита
—
Н/Д
Права пользователя
—
Н/Д
Параметры безопасности
—
Н/Д
Параметры журнала событий
—
Н/Д
Группы с ограниченным доступом
—
Н/Д
Системные службы
—
Н/Д
Параметры реестра
—
Н/Д
Параметры файловой системы
—
Н/Д
Политики открытого ключа
—
Н/Д
GPO: Local Group Policy
Идентификатор папки:
Software\ Policies\ Microsoft\ WindowsMediaPlayer\ DesktopShortcut
Значение: 110, 0, 111, 0, 0, 0
Состояние: Включено
GPO: Local Group Policy
Идентификатор папки:
Software\ Policies\ Microsoft\ WindowsMediaPlayer\ DisableAutoUpdate
Значение: 1, 0, 0, 0
Состояние: Включено
Последнее применение групповой политики: 16.11.2015 в 11:43:05
Групповая политика была применена с: Н/Д
Порог медленного канала для групповой политики: 500 kbps
Имя домена: comp1
Тип домена: Локальный компьютер
Примененные объекты групповой политики
—
Local Group Policy
Пользователь является членом следующих групп безопасности
—
None
Все
Локальная учетная запись и член группы «Администраторы»
Администраторы
Пользователи
ИНТЕРАКТИВНЫЕ
КОНСОЛЬНЫЙ ВХОД
Прошедшие проверку
Данная организация
Локальная учетная запись
ЛОКАЛЬНЫЕ
Проверка подлинности NTLM
Высокий обязательный уровень
Привилегии безопасности данного пользователя
—
Обход перекрестной проверки
Управление аудитом и журналом безопасности
Архивация файлов и каталогов
Восстановление файлов и каталогов
Изменение системного времени
Завершение работы системы
Принудительное удаленное завершение работы
Смена владельцев файлов и других объектов
Отладка программ
Изменение параметров среды изготовителя
Профилирование производительности системы
Профилирование одного процесса
Увеличение приоритета выполнения
Загрузка и выгрузка драйверов устройств
Создание файла подкачки
Настройка квот памяти для процесса
Отключение компьютера от стыковочного узла
Выполнение задач по обслуживанию томов
Имитация клиента после проверки подлинности
Создание глобальных объектов
Изменение часового пояса
Создание символических ссылок
Увеличение рабочего набора процесса
Результирующий набор политик для пользователя
—
Установка программ
—
Н/Д
Сценарии входа
—
Н/Д
Сценарии выхода
—
Н/Д
Политики открытого ключа
—
Н/Д
GPO: Local Group Policy
Идентификатор папки:
Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ Explorer\ NoDriveTypeAutoRun
Значение: 255, 0, 0, 0
Состояние: Включено
GPO: Local Group Policy
Идентификатор папки:
Software\ Microsoft\ Windows\ CurrentVersion\ Policies\ Explorer\ NoAutorun
Значение: 1, 0, 0, 0
Состояние: Включено
Перенаправление папок
—
Н/Д
Пользовательский интерфейс браузера Internet Explorer
—
Н/Д
Подключения Internet Explorer
—
Н/Д
URL-адреса Internet Explorer
—
Н/Д
Безопасность Internet Explorer
—
Н/Д
Программы Internet Explorer
—
Н/Д
Как просмотреть групповые политики примененные к вашему пользователю в Windows 10

В сегодняшней статье мы рассмотрим как различными способами посмотреть какие групповые политики примененные к вашей учетной записи в Windows.
Посмотреть групповые политики примененные к вашему пользователю в “Результирующая политика”
В строке поиска или в меню “Выполнить” (выполнить вызывается кнопками Win+R) введите команду rsop.msc и нажмите Enter.

В открывшемся окне вы можете посмотреть все включенные политики.

Посмотреть групповые политики примененные к вашему пользователю с помощью командной строки или в PowerShell

Введите команду GPResult /h d:\gp.html /f и нажмите Enter (красным выделен путь для сохранения и имя файла, вы можете их изменить).

Полученный файл откройте через любой браузер.

На сегодня все, если вы знаете другие способы – пишите в комментариях! Удачи Вам ��
Разнорабочий в области IT. Занимается поддержкой пользователей, сопровождением программного обеспечения.