Microsoft-Windows-Embedded-ShellLauncher
С помощью средства запуска оболочки можно заменить оболочку ОС по умолчанию пользовательской оболочкой. В качестве пользовательской оболочки можно использовать любое приложение или исполняемый файл, например командное окно или пользовательское выделенное приложение.
- Вы можете указать любой исполняемый файл для оболочки по умолчанию за исключением C:\Windows\System32\Eshell.exe. Использование Eshell.exe в качестве оболочки по умолчанию приведет к отображению пустого экрана после того, как пользователь выполнит вход.
- Вы также можете настроить средство запуска оболочки для запуска различных приложений оболочки для разных пользователей или групп пользователей.
- Вы не можете использовать средство запуска оболочки для запуска приложения Microsoft Store в качестве пользовательской оболочки. Однако вы можете использовать средство запуска приложений для запуска приложения Microsoft Store при запуске.
Средство запуска оболочки обрабатывает разделы реестра Run и RunOnce перед запуском пользовательской оболочки, поэтому пользовательская оболочка не должна обрабатывать автоматический запуск других приложений или служб. Средство запуска оболочки также обрабатывает поведение системы при выходе пользовательской оболочки. Можно настроить поведение при выходе из оболочки, если поведение по умолчанию не соответствует вашим требованиям.
Пользовательская оболочка запускается с тем же уровнем прав пользователя, что у учетной записи, использованной для входа в систему. Это означает, что пользователь с правами администратора может выполнять любые действия, для которых требуются права администратора, включая запуск других приложений с правами администратора, тогда как пользователю без прав администратора такая возможность недоступна. Если приложению оболочки требуются права администратора и его необходимо повысить, а контроль учетных записей (UAC) присутствует на вашем устройстве, необходимо отключить контроль учетных записей, чтобы средство запуска оболочки запустило приложение оболочки.
Дочерние элементы
| Параметр | Описание |
|---|---|
| DefaultReturnCodeAction | Указывает, какое действие следует предпринять на основе возвращаемого кода. |
| Оболочка | Указывает приложение или исполняемый файл для использования в качестве пользовательской оболочки по умолчанию. |
| UserSettings | Используйте параметры, UserSettings чтобы указать, какая пользовательская оболочка и какое действие возвращаемого кода по умолчанию будет использоваться для конкретных пользователей или групп пользователей. |
Параметры оболочки по умолчанию DefaultReturnCodeAction и Shell используются, если средство запуска оболочки включено, но идентификатор безопасности (SID) пользователя, выполнившего вход, не соответствует каким-либо пользовательским конфигурациям средства запуска оболочки.
Используйте параметры UserSettings , чтобы указать, какая пользовательская оболочка и какое действие возвращаемого кода по умолчанию будет использоваться для конкретных пользователей или групп пользователей.
Применяется к
Чтобы определить, применяется ли компонент к создаваемому образу, загрузите образ в WINDOWS SIM-карту и выполните поиск по имени компонента или параметра. Сведения о просмотре компонентов и параметров см. в разделе Настройка компонентов и параметров в файле ответов.
eShell
eShell (сокращение от «ESET Shell») — это интерфейс командной строки для ESET File Security. Это альтернатива графическому интерфейсу пользователя. В eShell есть все функции и возможности, обычно предоставляемые графическим интерфейсом пользователя. eShell позволяет конфигурировать и администрировать всю программу, не используя графический интерфейс пользователя.
В дополнение ко всем функциям, которые доступны в графическом интерфейсе пользователя, этот интерфейс также предлагает возможности автоматизации за счет выполнения сценариев, которые позволяют конфигурировать, изменять конфигурацию и выполнять какие-либо действия. Кроме того, интерфейс eShell может быть полезен тем пользователям, которые предпочитают командную строку графическому интерфейсу.
В этом разделе описываются способы навигации и использования интерфейса eShell, а также перечисляются все команды с описанием их предназначения и функций.
eShell может запускаться в двух режимах.
· Интерактивный режим полезен, когда нужно именно работать с eShell (а не просто выполнить одну команду), например при изменении конфигурации, просмотре журналов и т. д. Кроме того, интерактивный режим можно применять, если пользователю еще не знакомы все команды. Интерактивный режим упростит навигацию по интерфейсу eShell. В нем также отображаются доступные команды, которые можно использовать в рамках определенного контекста.
· Режим единичной команды/пакетный режим: этот режим можно использовать, если нужно только выполнить какую-либо команду, не входя в интерактивный режим eShell. Это можно сделать через командную строку Windows, введя eshell с соответствующими параметрами. Пример.
eshell set av document status enabled
ПРИМЕЧАНИЕ : Для выполнения команд eShell из командной строки Windows или запуска пакетных файлов сначала нужно включить эту функциональность (команда set general access batch always должна быть выполнена в интерактивном режиме). Для получения дополнительных сведений о команде set batch воспользуйтесь UNREGISTERED EVALUATION VERSION.
Для входа в интерактивный режим eShell можно использовать один из следующих двух способов.
· Через меню «Пуск» Windows: Пуск > Все программы > ESET > ESET File Security > ESET shell .
· Через командную строку Windows, введя eshell и нажав клавишу Enter.
При первом запуске eShell в интерактивном режиме на экран будет выведено окно первого запуска.
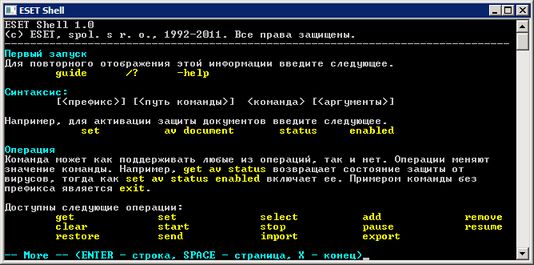
В нем приводятся основные примеры использования eShell с синтаксисом, префиксами, путями команд, сокращенными формами, псевдонимами и т. д. По сути, это краткое руководство по eShell.
ПРИМЕЧАНИЕ : При необходимости в дальнейшем вывести на экран окно первого запуска введите команду guide .
ПРИМЕЧАНИЕ : В командах не учитывается регистр, можно использовать как прописные, так и строчные буквы, но это не повлияет на выполнение команд.
ESET Shell
eShell (сокращение от «ESET Shell») — это интерфейс командной строки для ESET Server Security. Это альтернатива графическому интерфейсу. В eShell есть все функции и возможности, обычно предоставляемые графическим интерфейсом. eShell позволяет конфигурировать и администрировать всю программу, не используя графический интерфейс.
В дополнение ко всем функциям, которые доступны в графическом интерфейсе пользователя, этот интерфейс также предлагает возможности автоматизации за счет выполнения сценариев, которые позволяют конфигурировать, изменять конфигурацию и выполнять какие-либо действия. Кроме того, интерфейс eShell может быть полезен тем пользователям, которые предпочитают командную строку графическому интерфейсу.
Чтобы получить доступ ко всем функциям, рекомендуется запустить eShell, выбрав пункт Запуск от имени администратора. То же самое рекомендуется сделать при выполнении команды в командной строке Windows (cmd). Откройте командную строку, выбрав пункт Запуск от имени администратора. Если вы не сможете запустить командную строку от имени администратора, вы не сможете выполнять команды из-за отсутствия разрешений.
eShell может запускаться в двух режимах.
1. Интерактивный режим полезен, когда нужно именно работать с eShell (а не просто выполнять одну команду), например при изменении конфигурации, просмотре журналов и т. д. Кроме того, интерактивный режим можно применять, если пользователю еще не знакомы все команды. Интерактивный режим упростит навигацию по интерфейсу eShell. В нем также отображаются доступные команды, которые можно использовать в рамках определенного контекста.
2. Режим единичной команды/пакетный режим — этот режим можно использовать, если нужно только выполнить какую-либо команду, не входя в интерактивный режим eShell. Это можно сделать через командную строку Windows. Для этого введите eshell и укажите соответствующие параметры.
eshell get status или eshell computer set real-time status disabled 1h
Чтобы выполнять некоторые команды (такие как во втором примере вверху) в пакетном режиме или режиме сценария, нужно сконфигурировать определенные параметры. В противном случае появится сообщение В доступе отказано . Это нужно из соображений безопасности.
Изменения настроек необходимы для разрешения использования команд eShell в командной строке Windows. Для получения дополнительных сведений о запуске пакетных файлов воспользуйтесь этой ссылкой.
В оболочке eShell войти в интерактивный режим можно двумя способами:
1. Через меню «Пуск» Windows : Пуск > Все программы > ESET > ESET File Security > ESET Shell
2. Через командную строку Windows . Для этого нужно ввести в ней eshell и нажать клавишу ВВОД.
Причиной возникновения ошибки ‘eshell’ is not recognized as an internal or external command является то, что ваша система не загрузила новые переменные среды после установки ESET Server Security. Откройте новую командную строку и попробуйте запустить eShell еще раз. Если ошибка не исчезла или у вас остается базовая установка программы ESET Server Security, запустите eShell с применением абсолютного пути, например «%PROGRAMFILES%\ESET\ESET File Security\eShell.exe» (необходимо использовать кавычки «», чтобы команда работала).
При первом запуске eShell в интерактивном режиме на экран будет выведено окно первого запуска.
При необходимости в дальнейшем вывести на экран окно первого запуска введите команду guide . В нем приводятся основные примеры использования eShell с синтаксисом, префиксами, путями команд, сокращенными формами, псевдонимами и т. д.
При следующем запуске eShell отобразится приведенное ниже окно.
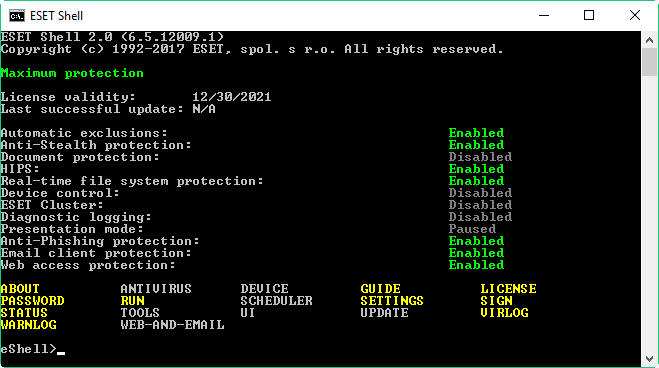
Команды можно вводить без учета регистра, используя как прописные, так и строчные буквы, и это не повлияет на их выполнение.
Вы можете настроить eShell в контексте ui eshell . Вы можете сконфигурировать псевдонимы, цвета, язык, политику выполнения сценариев, настройки скрытых команд и многое другое.
Оболочка пользователя ( shell ) в Linux.
Операционные системы семейства Linux, как впрочем, и любые другие ОС, предполагают наличие интерфейса взаимодействия между компонентами компьютерной системы и конечным пользователем, т. е. наличие программного уровня, который обеспечивает ввод команд и параметров для получения желаемых результатов. Такой программный уровень получил название «оболочка» или, на английском языке — shell .
Что такое оболочка ?
Командная оболочка ( shell ) обеспечивает взаимотействие между пользователем и средой операционной системы Linux. Она является специализированным программным продуктом, который обеспечивает выполнение команд и получения результатов их выполнения, или, если совсем уж упрощенно, оболочка — это программа, которая предназначена для обеспечения выполнения других программ по желанию пользователя. Примером оболочки может быть, например, интерпретатор команд command.com операционной системы MS DOS, или оболочка bash операционных систем Unix / Linux.
Все оболочки имеют схожие функции и свойства, в соответствием с их основным предназначением — выполнять команды пользователя и отображать результаты их выполнения:
— Интерпретация командной строки.
— Доступ к командам и результатам их выполнения.
— Поддержка переменных , специальных символов и зарезервированных слов.
— Обработка файлов, операций стандартного ввода и вывода.
— Реализация специального языка программирования оболочки.
Для операционных систем семейства Unix / Linux возможно использование нескольких различных оболочек, отличающихся свойствами и методами взаимодействия с системой. Наиболее распространенными оболочками являются
sh — оболочка Bourne , классическая оболочка для ОС Unix
bash оболочка Bourne Again (GNU Bourne-Again SHell). Пожалуй, наиболее распространенная на данный момент, оболочка в среде ОС семейства Linux.
ksh — оболочка Korn , разработанная в качестве развития оболочки Bourne с историей командной строки и возможностью редактирования команд.
csh — оболочка C , использующая синтаксис популярного языка программирования C
tcsh — версия оболочки C с интерактивным редактированием командной строки.
В системе может быть установлено несколько различных оболочек, и для каждого пользователя возможно использование своей, запускаемой по умолчанию, оболочки. Все это, естественно, выполняется автоматически в процессе загрузки и регистрации пользователя.
В процессе загрузки операционных систем семейства Linux, после загрузки ядра системы выполняется переход в интерактивный режим – режим взаимодействия пользователя и операционной системы. В ОС Linux, первым запускаемым в ходе загрузки процессом, является программа инициализации init , которая считывает содержимое конфигурационного файла /etc/inittab , определяет перечень и характеристики терминалов, имеющихся в системе, и вызывает программу интерактивного входа getty , отображающую приглашение для ввода имени пользователя. После ввода имени пользователя и пароля, программа getty вызывает программу login , которая проверяет достоверность учетной записи, выполняет переход в домашний каталог пользователя и передает управление программе начального запуска сеанса, в качестве которой обычно используется программа оболочки пользователя, конкретная разновидность которой определяется содержимым файла /etc/passwd для данной учетной записи. Например:
user1:x:508:511::/home/user1:/bin/sh
interbase:x:510:511::/home/interbase:/bin/csh
apb:x:511:513:apb:/home/apb:/bin/bash
Как видно из содержимого файла /etc/passwd, для пользователя user1 будет запущена оболочка sh ( оболочка Bourne ), для пользователя interbase — оболочка csh (оболочка C ) и для пользователя apb — оболочка bash ( Bourne Again ). После старта оболочки, на экран выводится приглашение к вводу команд ( обычно в виде знака доллара $ , если работа выполняется в контексте учетной записи обычного пользователя , или фунта # , если оболочка используется под учетной записью привилегированного пользователя ( root ).
При выходе из оболочки, ядро системы возвращает управление программе init , которая перезапускает процесс входа в систему и на терминале отображается приглашение к вводу имени пользователя. Выход из оболочки может быть выполнен одним из двух способов :
— посредством команды exit выполненной пользователем
— при получении процессом оболочки сигнала kill , отправленного ядром, например при перезагрузке системы.
Интерпретация командной строки.
Пользовательский ввод в ответ на приглашение оболочки обычно называют командной строкой или командой . Команда Linux — это строка символов из имени команды и аргументов, разделенных пробелами. Аргументы предоставляют команде дополнительные параметры, определяющие ее поведение. Наиболее часто в качестве аргументов используются опции и имена файлов и каталогов. Например, командная строка
ls -l file01 file02
содержит команду ls , опцию -l и два имени файлов file01 file02 .
При использовании нескольких опций, их можно объединять. Например, варианты следующих команд идентичны :
Команды, являющиеся частью оболочки, называются встроенными. К таким командам относятся, например, cd, if, case и т. п. Естественно, встроенные команды могут отличаться для различных вариантов оболочек. Кроме встроенных команд, возможно использование программных модулей, представляющих собой отдельные исполняемые файлы, или файлов скриптов или сценариев — обычных текстовых файлов, содержащих последовательно выполняемые строки с командами оболочки. Некоторые скрипты (сценарии) могут выполняться процессами Linux, как например, планировщиком задач cron . Планировщик задач, как правило, предназначен для автоматического выполнения задач администрирования системы по расписанию. Задачи cron представляют собой команды или скрипты и выполняются автоматически, без какого либо вмешательства человека и могут выполняться в контексте разных учетных записей пользователей. В случае, когда задача планировщика предполагает выполнение какого-либо скрипта, возникает проблема выбора оболочки, которая должна быть запущена в качестве дочернего процесса cron для обработки команд из файла скрипта — ведь оболочка может быть любой, а синтаксис скрипта, как правило, предполагает использование конкретной оболочки, под которую он написан. Для устранения данной проблемы, в ОС семейства Linux принято в первой строке скрипта указывать разновидность оболочки, необходимой для его выполнения, в виде:
#!/bin/bash — для оболочки bash
#!/bin/sh — для оболочки sh
Знак # является признаком комментария и следующие за ним символы не интерпретируются в качестве команды. Такой прием позволяет явно указать, какая оболочка должна быть использована для обработки последующего содержимого файла. Если же скрипт не содержит запись, явно определяющую требуемую оболочку, то будут использованы настройки из учетной записи, в контексте которой выполняется данный скрипт. В этом случае, возможна ситуация, когда скрипт, написанный для оболочки, например, tch будет передан для выполнения в оболочку bash , что приведет к невозможности его выполнения.
При выполнении команд или сценариев используются переменные окружения (на английском языке — environment , значения которых характеризуют программную среду, в которой происходит выполнение команд. Такие переменные могут содержать общие настройки системы, параметры графической или командной оболочки, пути исполняемых файлов и т.п. Значения переменных окружения устанавливаются на уровне системы (для всех пользователей) и на уровне конкретного пользователя. Для установки переменных окружения на уровне системы используется содержимое файлов:
/etc/profile — устанавливает переменные только для командных оболочек. Может запускать любые скрипты в оболочках, совместимых с Bourne shell.
/etc/bash.bashrc — устанавливает переменные только для интерактивных оболочек. Он также запускает bash-скрипты.
/etc/environment — используется модулем PAM-env. В этом файле можно указывать только пары имя=значение .
Каждый из этих файлов имеет свои особенности применения, поэтому следует внимательно выбирать тот, который подходит для ваших целей. Например, если нужно добавить пользовательский каталог ~/bin в переменную PATH для всех пользователей, поместите следующий код в один из системных файлов инициализации окружения (/etc/profile или /etc/bash.bashrc):
# Если идентификатор ID пользователя более или равно 1000, и существует каталог ~/bin, и он
#не был ранее добавлен в переменную PATH,
# выполнить экспорт ~/bin в переменную $PATH.
if [[ $UID -ge 1000 && -d $HOME/bin && -z $(echo $PATH | grep -o $HOME/bin)
Как правило, в операционных системах Linux, идентификатор пользователя менее 1000 или менее 500 используется для служебных учетных записей. В данном примере, переменная окружения будет установлена для всех локальных пользователей системы с идентификатором 1000 или более.
Если же нужно изменить среду окружения для конкретного пользователя, используется модификация содержимого среды окружения пользователя:
— ~/.bash_profile , ~/.bash_login и т.п. — файлы инициализации командной оболочки из домашнего каталога пользователя.
— ~/.profile — файл инициализации профиля пользователя. Используется многими оболочками для определения переменных среды.
~/.pam_environment — пользовательский аналог файла /etc/environment, который используется модулем PAM-env.
Например, чтобы добавить каталог пользователя ~/bin в пути поиска исполняемых файлов, заданных переменной PATH , можно например, в файл ~/.profile поместить строку:
Чтобы установить переменные окружения для графических приложений, используется содержимое файлов настройки графической среды пользователей ~/.xinitrc
Гораздо чаще значения переменных окружения задаются для текущего сеанса пользователя. Например, для добавления пользовательского каталога ~/bin в пути поиска исполняемых файлов:
Новое значение переменной PATH будет действовать только до завершения текущего сеанса пользователя.
Для просмотра значения переменной можно использовать команду echo $переменная , например:
В настоящее время, самой распространенной оболочкой, как уже упоминалось выше, является bash . Вызвано это, в первую очередь тем, что оболочка bash является sh — совместимой командной оболочкой, в которую добавлены полезные возможности из оболочек Korn shell ( ksh ) и C shell ( csh ). Оболочка bash может без какой-либо модификации выполнять большинство скриптов, написанных под язык программирования оболочки sh и в максимальной степени пытается приблизиться к стандарту POSIX , что привело к появлению множества улучшений, причем как для программирования, так и использования в интерактивном режиме. В современной реализации bash имеется режим редактирования командной строки, неограниченный размер истории команд, средства управление заданиями, возможность использования псевдонимов, обширный перечень встроенных команд, функции командной оболочки и т.п. В целом, bash в наибольшей степени соответствует потребностям среднестатистического пользователя, что и сделало ее наиболее используемой в среде Linux.
При запуске bash без параметров командной строки, оболочка запускается в интерактивном режиме, отображая на экране приглашение к вводу команд. Интерактивная оболочка обычно читает данные из терминала пользователя и пишет данные в этот же терминал, стандартным устройством ввода является клавиатура, а стандартным устройством вывода – дисплей. Пользователь вводит команды на клавиатуре, а результат их выполнения отображается на дисплее.