Ip forward protocol nd что за команда
Эта конфигурация была показана в моей конфигурации show run в маршрутизаторе Cisco серии 2900.
Эта конфигурация — причина, по которой мне приходилось перезапускать биометрические устройства каждый раз. Не могли бы вы помочь мне понять этот конфиг. Справка.
1 ответ
Ни одна из этих команд не должна влиять на ваши сети.
Команда ip forward-protocol nd просто означает, что маршрутизатор будет пересылать ND-пакеты для бездисковых рабочих станций. Это довольно устарело.
Команды ip http предназначены для HTTP-сервера в самом маршрутизаторе. Это способ настроить маршрутизатор с помощью HTTP, и он ничего не значит для всего, что подключено к маршрутизатору.
Сброс пароля и базовая настройка Cisco 1941
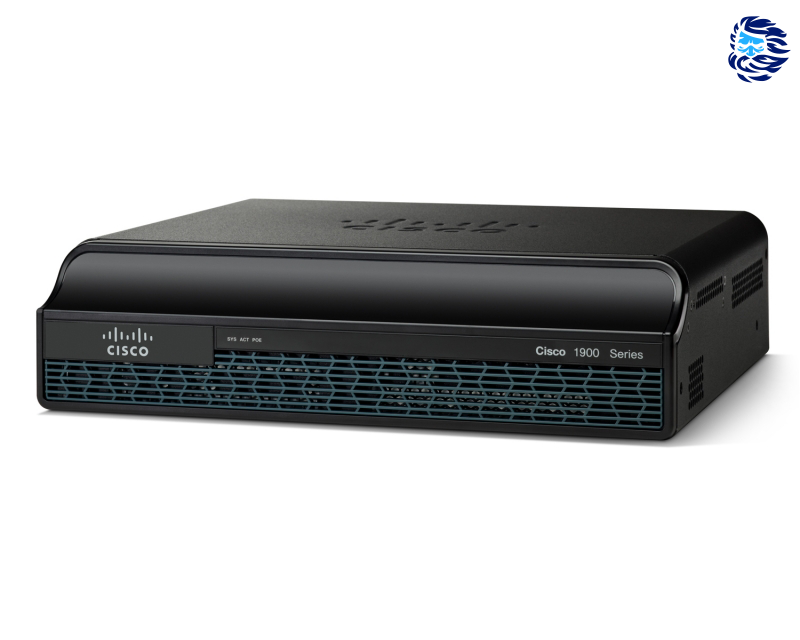
Бывает так, что приходится сталкиваться с задачами, к решению которых ты вроде бы и не готов, а получить результат надо здесь и сейчас. Знакомо, да? Добро пожаловать в мир восточноевропейского менеджмента с соответствующей культурой управления.
Итак, допустим, ты представитель местечкового провайдера, уже знающий, как настроить какой-нибудь ASUS, но волею судьбы ещё не получивший сертификат CCNA. Рядом с тобой стоит местный админ, тоже без сертификата, глазами молящий ничего не «сбрасывать в ноль», ибо «всё работает, я просто не знаю пароль, только вы никому не говорите».
Подобные ситуации не редкость в наше ковидном мире, когда отделы со своей инфраструктурой тасуюся ежеквартально, директора направлений таинственно исчезают, а очередной управленец, дабы продемонстрировать собственную эффективность, ссорится с единственным цискарём в округе и заключает договора обслуживания при помощи сайта объявлений.
Проведём же вместе сеанс чёрной айтишной магии с последующим её разоблачением. А именно : сбросим пароль, настроим интерфейсы (локальный и внешний), соединим эти сети маршрутами и трансляцией адресов и прикроем(нет) фаерволом. Кирпич с фирменным шильдиком волшебным образом превратится в полезное сетевое устройство.
Устройство и нужные нам интерфейсы
Вот она, наша девочка. Как опытные ребята, подходим с правильной стороны:
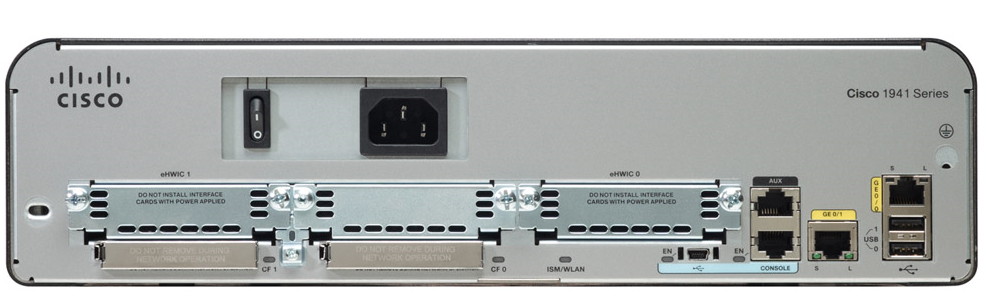
Нас интересует её правая часть, где все порты. Голубым помечены консольные, жёлтым — Ethernet
Если подключаться в Ethernet порты, которые жёлтые, то нужно знать IP адреса на этих интерфейсах и пароли на вход — основной и «повышенный» (под которым, собственно и надо всё настраивать). Если чего-то из этого нет, то добро пожаловать в консоль. Её порты помечены нежно-голубым цветом. Такой же цвет у фирменного консольного кабеля Cisco, который обычно к этому времени потерялся.
Кабель «специальный» Cisco. Распайки есть везде.
По нынешним временам COM-порт есть далеко не в каждом ноуте, поэтому придётся к этому шнурку брать стандартный COM-USB переходник. Но можно присмотреться и увидеть, что рядом со «старым» консольным портом есть mini-usb порт с тем же назначением. Переходник в данном случае встроен в циску, и, да, на него нужны драйвера. Устанавливаем их, ребутимся и подключаемся снова. После подключения Cisco через кабель miniusb в списке оборудования в разделе Порты (COM и LPT) появился Cisco Serial (COM14) (не обязательно именно 14, ну что поделать). Для дальнейшей работы рекомендую терминальную программку Putty, ибо в ней есть всё, что необходимо, и она проста, как полено. На сегодня нам от неё нужно будет подключение по интерфейсу Serial (Com14) и впоследствии Telnet (TCP23).
Сбрасываем пароли
Включаем циску и подключаемся в Putty к порту Serial (название COM14, Baud Rate 9600). Убеждаемся, что коннект есть. Далее надо перезагрузить маршрутизатор в ROMMON – начальный загрузчик – совсем урезанную версию операционной системы, которая загружается до cisco IOS и используется для сервисных целей (обновление IOS, восстановление пароля). Чтобы перезагрузить маршрутизатор в ROMMON, нужно прервать обычный процесс загрузки в IOS – для этого в самом начале загрузки надо отправить сигнал прерывания.
Выключаем, и не разрывая консольный сеанс, Включаем Cisco 1941 и нажимаем клавишу Break (она же клавиша Pause) или комбинацию Ctrl+Break на клавиатуре (если в ноуте этого нет, в Putty по правой кнопке мыши можно вызвать special command – break). Полная таблица с сигналами прерывания для разных терминалов находится здесь.
Видим приглашение в режим rommon (ROM monitor) :
Вводим команду изменения конфигурации регистра командой confreg и после перезапускаем роутер командой reset
rommon 1 > confreg 0x2142
rommon 2 > reset
Повышаем привилегии командой enable или просто en И пароль она тут не просит ��
Копируем «запароленный» конфиг в память роутера:
Router1#copy startup-config running-config
После этого применится старый конфиг, который был запаролен, но при этом мы уже находимся в привилегированном режиме, откуда можем выставить новые пароли для привилегированного режима, telnet и консоли.
Router1(config)#enable secret $$$NewPassword
Router1(config)#enable password $$$NewPassword
Router1(config)#line vty 0 4
Router1(config)#line console 0
Главное, в конце не забыть вернуть значения регистров по умолчанию. Если этого не сделать, то наш новый конфиг снова будет проигнорирован после перезагрузки роутера.
Router1(config)# config-register 0x2102
Копируем загруженный конфиг в стартовый и перезагружаемся:
Router1# copy running-config startup-config
Роутер теперь с новым паролем для консоли, телнета и привилегированного режима. Ура. Можно отдать циску просиявшему админу вместе с настройками «нового интернета» (мы же от провайдера приехали, помните?). Если во взгляде местного системного администратора затаились нерешительность и страх, то поможем бедолаге.
Настройка интерфейсов
Чтоб два раза не приезжать, пробежимся по всем нужным настройкам «чтоб взлетело». У циски два «жёлтых» интерфейса: GigabitEthernet0/0 и GigabitEthernet0/1. Обычно они должны смотреть в сторону WAN и LAN соответственно, да будет так.
Адресация в WAN, допустим 100.200.100.202/30 со шлюзом провайдера 100.200.100.201
Адресация в LAN, как водится, 192.168.1.1/24 с локальным интерфейсом циски 192.168.1.1
Всё делаем из под рута:
Для конфигурации используем команду configure terminal, для выхода — exit:
Настраиваем локальный интерфейс:
#ip address 192.168.1.1 255.255.255.0
Настраиваем DHCP (на всю подсеть кроме .1-.50 и .200-.254).
#ip dhcp excluded-address 192.168.1.200 192.168.1.254
#ip dhcp excluded-address 192.168.1.1 192.168.1.50
#ip dhcp ping packets 4
#ip dhcp pool MY_DHCP_POOL_1
#network 192.168.1.0 255.255.255.0
Всё, после этой настройки можно подключаться телнетом из локалки при желании (удобно для проверок)
При подключении должен примениться адрес из DHCP пула и пинговаться циска. Советую запустить ping -t чтоб мониторить на всякий случай.
Настраиваем внешний интерфейс:
#ip address 100.200.100.202 255.255.255.252
Тут должен начать пинговаться шлюз прова — 100.200.100.201 — но только от самой циски, не с ноута (между сетями-то пакеты пока не ходят)
#ip forward-protocol nd
#ip route 0.0.0.0 0.0.0.0 100.200.100.201
Тут от самой циски должен начать пинговаться 8.8.8.8
#ip domain timeout 2
#ip name-server 8.8.8.8
#ip name-server 77.88.8.8
Тут от самой циски должен начать пинговаться ya.ru
#copy running-config startup-config (или просто #wr )
В итоге мы настроили на циске две сети, в которых она будет жить и трудиться. Далее надо будет их соединить.
Его величество межсетевой экран
Собственно, его величество фаер. В ипостасях NAT и списков доступа (ACL)
Тут много построено на этих самых списках, ссылки на них вбиваются как в правила интерфейсов (access-group), так и в правилах NAT, поэтому заносить надо аккуратно. Списки работают строго сверху вниз. Поэтому правила для any обычно последние (и они не нужны — по дефолту для any всё запрещено). Список доступа может быть стандантным (access-list standard) , либо расширенным (access-list extended). Отличаются детализацией — у стандартного только действие и источник пакетов, например.
Настройка NAT
Собираем локальную область для маскарадинга (да, я знаю, что это термин для iptables, но суть та же):
#ip access-list standard 10
#permit 192.168.1.0 0.0.0.255
Назначаем стороны маскарадинга (интерфейсы):
Cамое важное: включаем собственно правило (одной строкой):
#ip nat inside source list 10 interface gigabitethernet0/0 overload
Закрываемся от атаки по TCPSYN:
#ip tcp synwait-time 30
Настраиваем список доступа – для внешнего интерфейса (если настроить для внутреннего, то нужны разрешения для dhcp трафика). Первым делом закроем единственный сетевой доступ — телнет (tcp 23). Если подняты http(s) или ssh – тоже закрыть
Пишем список (особое внимание – протоколу icmp)
#ip access-list extended 101
#deny tcp any any eq 23
#permit tcp any any
#permit udp any any
#permit icmp any any echo-reply
#permit icmp any any time-exceeded
#permit icmp any any unreachable
#deny ip any any
Вешаем список на вход во внешний интерфейс:
#ip access-group 101 in
#copy running-config startup-config (или просто #wr )
Так то список только базовую «защиту» обеспечивает, но это головная боль админа уже. После поднятия всех сервисов и их проверки, можно написать построже и применить.
У нас пингуется всё изнутри и циска снаружи. Интернет работает, почта ходит. Все счастливы, танцуют, обнимаются, деньги в карманы засовывают. Твой социальный рейтинг растёт на глазах.
P.S. Полезные команды
Почти весь мониторинг — это команда show. У неё есть короткая форма sh , которую я не рекомендую, ибо такая же короткая форма есть у команды shutdown
Собственно, включение чего-либо, например, интерфейса выглядит вот так:
Выведем на почитать/скопировать весь конфиг:
Можно посмотреть возможности команды show:
Просмотр сводной информации по интерфейсам:
#show ip interface brief
Просмотр информации по интерфейсам L2:
#show interface summary
Просмотр адресов, выданных по DHCP:
#show ip dhcp bind
Удаление строк конфига:
#no [строка конфига]
Например, удалим шлюз по умолчанию:
#no ip default-gateway
Удаляем ВЕСЬ список доступа:
#no ip access-list extended 101
Удаление статического маршрута:
#no ip route [маршрут]
Что-ж для первого визита вполне достаточно. При помощи этой нехитрой магии ты заведёшь себе много друзей, юный падаван �� И не забудь предупредить местного админа о том, что если он как следует не настроит ACL, их сетку могут в скором времени ждать крупные неприятности. Но это уже совсем другая история.
У нас быстрые серверы для любых экспериментов.
Зарегистрируйтесь по ссылке выше или кликнув на баннер и получите 10% скидку на первый месяц аренды сервера любой конфигурации!
Cisco router первичная настройка
удаляем имеющуюся конфигурацию, находящуюся во флэш-памяти, и перезагружаем маршрутизатор:
Router#erase startup-config
Router#reload
Ждем пока роутер перезагрузится, наблюдая за процессом загрузки в окне консоли, после чего снова переходим в превилигированный режим
Router>enable
Переходим в конфигурационный режим и даем команду hostname:
Router#configure terminal
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)#hostname Gw0
Gw0(config)#
Включим режим хранения паролей в файле конфигурации устройства в зашифрованном виде:
Gw0(config)#service password-encryption
Отключим управление маршрутизатором через http и https и CDP
Gw0(config)#no ip http server
Gw0(config)#no ip http secure-server
Gw0(config)#no cdp run
Зададим пароли на подключения через консольный порт
Gw0(config)#line con 0
Gw0(config-line)#password пароль
Gw0(config-line)#login
Gw0(config-line)#exit
Gw0(config)#line vty ? О, сколько он там сказал доступно? 0-1441 значит line vty 0 1441 ))
Gw0(config-line)#password пароль
Gw0(config-line)#login
Gw0(config-line)#exit
Зададим пароль на Enable режим
Gw0(config) enable secret пароль_enable_режима
Перейдем к настройке интерфейса внутренней сети. Если маршрутизатор имеет гигабитные порты то названия портов можно сократить как Gi 0/0 (Gigabit ethernet) , если 100 Мбитные то скорее всего это будут Fa (fast ethernet)
В принципе, если вы сомневаетесь в команде, нажмите TAB — в командной строке команда дописалась? значит норма, не помните что вводить? введите знак вопроса… IOS выдаст вам все доступные команды в данном контексте.
Gw0(config) #interface Gi 0/0
Gw0(config-if)#ip address 192.168.0.1 255.255.255.0
Gw0(config-if)#description LAN
Gw0(config-if)#no shutdown
Gw0(config-if)#exit
Gw0(config)# ip name-server 192.168.0.2
Все, маршрутизатор доступен телнетом по 192.168.0.1
Записываем конфигурацию в память командой
Gw0# copy running-config startup config или командой wr
Переходим в превелегированный режим
Gw0>enable
Устанавливаем точное время для генерации ключа
Gw0#clock set 20:10:00 23 May 2012
Переходим в конфигурационный режим
Gw0#configure terminal
Указываем имя домена (необходимо для генерации ключа)
Gw0# ip domain name iamroot.ru
Генерируем RSA ключ
Gw0(config)# crypto key generate rsa
Заводим пользователя user
Gw0(config)# username user privilege 15 secret пароль
Активируем протокол ААА ( про данный протокол я расскажу позже более подробно )
Gw0(config)# aaa new-model
Входим в режим конфигурирования терминальных сессий ( Gw0(config)#line vty ? О, сколько он там сказал доступно? 0-1441 значит line vty 0 1441 )) )
Gw0(config)#line vty 0 1441
средой доступа через сеть по умолчанию у нас будет SSH
Gw0(config-line)# transport input ssh
Наверное вы обратили внимание что некоторые события пишутся в консоль что не очень удобно при наборе команды именно поэтому включаем автоматическое поднятие строки
Gw0(config-line)# logging synchronous
время таймаута до автоматического закрытия SSH сессии в 30 минут
Gw0(config-line)#exec-timeout 30 0
Gw0(config)#ip ssh version 2 — ставим последнюю версию SSH
Gw0(config)#ip domain-name Router — указываем доменное имя
Gw0(config)#crypto key generate rsa — генерируем ключи (1024 kb)
Выходим из режима конфигурирования нажатием Ctrl+Z
Gw0# wr
Следующая команда копирует текущую рабочую конфигурацию IOS Cisco в конфигурацию запуска:
Gw0#copy running-config startup-config
Gw0#copy run start
Gw0#wr
чтобы сохранить рабочую конфигурацию на сетевом сервере при помощи протокола TFTP:
Gw0#copy run tftp://192.168.0.100
Address or name of remote host [192.168.0.100]? [enter]
Destination filename [router-confg]? [enter]
Чтобы сохранить конфигурацию на CF карте
Gw0#copy run flash:
Чтобы вернуть из бекапа соответственно меняем местами источник и место назначения
Gw0#copy flash: run
И не забываем любимую комманду
Gw0# wr
Gw0(config) #interface Gi 0/1
Gw0(config-if)#ip address 89.80.80.80 255.255.255.248
Gw0(config-if)#description WAN
Gw0(config-if)#no shutdown
Gw0(config-if)#exit
Gw0(config)#ip forward-protocol nd
Gw0(config)#ip route 0.0.0.0 0.0.0.0 89.80.80.80
Включаем скоростную передачу от Cisco для IPv4
Gw0(config)#ip cef
отключаем для IPv6
Gw0(config)#no ipv6 cef
на WAN интерфейсе
Gw0(config)#interface Gi0/1
Gw0(config-if)#ip nat outside
на локальном интерфейсе
Gw0(config)#interface Gi0/2
Gw0(config-if)#ip nat inside
создаем список IP имеющих доступ к NAT
Gw0(config)#ip access-list extended NAT
Gw0(config-ext-nacl)#permit ip 192.168.0.0 0.0.0.255 any
включаем NAT на внешнем интерфейсе
Gw0(config)#ip nat inside source list NAT interface Gi0/1 overload
Gw0#conf t
Gw0#(dhcp-config)#ip dhcp pool LAN
Gw0#(dhcp-config)#network 192.168.0.0 255.255.255.0
Gw0#(dhcp-config)#dns-server 192.168.0.1
Gw0#(dhcp-config)#default-router 192.168.0.1
время жизни выданного адреса в днях
Gw0#(dhcp-config)#lease 7
Gw0#(dhcp-config)#exit
указывается диапазон, из которого выдавать адреса нельзя
Gw0(config)#ip dhcp excluded-address 192.168.0.1 192.168.0.100
Gw0(config)#ip dhcp excluded-address 192.168.0.200 192.168.0.254
конфигурирование DHCP завершено, переходим к настройке кэширующего DNS сервера
Доменное имя компании
Gw0(config)#ip domain name iamroot.ru
DNS адреса провайдера
Gw0(config)#ip name-server xxx.xxx.xxx.xxx
Gw0(config)#ip name-server yyy.yyy.yyy.yyy
Включаем трансляцию имен в адреса
Gw0(config)#ip domain-lookup
включаем DNS сервер
Gw0(config)#ip dns server
Gw0(config)#exit
Gw0#write
Собственно мы можем использовать конвейеры при выводе команд ( допустим show )
Допустим выведем только те строки где встречается PPP
vpn#show processes cpu | include PPP
138 0 3 0 0.00% 0.00% 0.00% 0 PPP SIP
139 0 5 0 0.00% 0.00% 0.00% 0 PPP Bind
140 4 10 400 0.00% 0.00% 0.00% 0 PPP IP Route
189 0 2 0 0.00% 0.00% 0.00% 0 PPP Compress Inp
190 0 2 0 0.00% 0.00% 0.00% 0 PPP Compress Res
207 0 2 0 0.00% 0.00% 0.00% 0 PPP NBF
376 11940 4395282 2 0.07% 0.07% 0.07% 0 PPP manager
377 8332 4395327 1 0.07% 0.04% 0.05% 0 PPP Events
378 204 141170 1 0.00% 0.00% 0.00% 0 Multilink PPP
Либо исключаем используя exclude
Вывести конфигурацию начиная со слова router можно командой sh run | begin router
Отобразить какой-либо определенный раздел конфигурации sh run | section router eigrp
Отобразить строки в которых встречаются слова «Administrative Mode» или «Fa»: sh interface switchport | i Administrative Mode|Fa
Перенаправление вывода команды на TFTP-сервер и вывод команды в консоли:
vpn# sh ip int br | tee tftp://192.168.0.1/bri.txt
Добавление вывода команды к уже существующему файлу:
vpn# sh ip int br | append tftp://192.168.0.1/bri.txt
Чуточку дебага NAT и DHCP
router# sh ip nat translations
router# sh ip nat statistics
router# debug ip nat
router# show ip dhcp binding
router# show ip dhcp conflict
router# show ip dhcp server statistics
router# clear ip dhcp binding [ip-address]
Настройка Cisco Configuration Professional
Router(config)# line vty 0 4
Router(config-line)# privilege level 15
Router(config-line)# login local
Router(config-line)# transport input telnet
Router(config-line)# transport input telnet ssh
Router(config)# ip http server
Router(config)# ip http secure-server
Router(config)# ip http authentication local
Router(config)# username privilege 15 password 0
Похожие публикации:
- Как в ворде включить орфографическую
- Как в ворде вставить текст рядом с фотографией
- Как презентацию перевести в ворд
- Fortinet что это вирус
Ip forward protocol nd что за команда
Добрый день. Имею вот такой конфиг: !
version 12.4
no service pad
service timestamps debug datetime msec
service timestamps log datetime msec
no service password-encryption
!
hostname HOME
!
boot-start-marker
boot-end-marker
!
logging buffered 51200 warnings
enable secret 5 $1$BcVd$/5uJyiwQhLo5mAHLHnVOX.
enable password чччччччччччччч
!
no aaa new-model
!
crypto pki trustpoint TP-self-signed-1121392622
enrollment selfsigned
subject-name cn=IOS-Self-Signed-Certificate-1121392622
revocation-check none
rsakeypair TP-self-signed-1121392622
!
!
crypto pki certificate chain TP-self-signed-1121392622
certificate self-signed 01
//сертификат
quit
no ip routing
no ip cef
!
!
no ip dhcp use vrf connected
!
ip dhcp pool HOME_Network
network 192.168.254.0 255.255.255.0
dns-server 192.168.254.1
default-router 192.168.254.1
!
!
ip inspect name Internet icmp
ip inspect name Internet tcp
ip inspect name Internet udp
ip auth-proxy max-nodata-conns 3
ip admission max-nodata-conns 3
!
multilink bundle-name authenticated
!
!
username admin privilege 15 password 0 ччччччччччччч
!
!
archive
log config
hidekeys
!
!
!
!
!
interface FastEthernet0
!
interface FastEthernet1
!
interface FastEthernet2
!
interface FastEthernet3
!
interface FastEthernet4
mac-address чччч.чччч.чччч
ip address dhcp
ip access-group 101 in
ip nat outside
ip inspect Internet in
ip virtual-reassembly
no ip route-cache
duplex auto
speed auto
!
interface Vlan1
ip address 192.168.254.1 255.255.255.0
ip access-group 100 in
ip nat inside
ip inspect Internet in
ip virtual-reassembly
no ip route-cache
!
ip forward-protocol nd
!
!
ip http server
ip http authentication local
ip http secure-server
ip dns server
ip nat inside source list 1 interface FastEthernet4 overload
!
access-list 1 permit 192.168.254.0 0.0.0.255
access-list 1 deny any
access-list 100 permit ip 192.168.254.0 0.0.0.255 any
access-list 100 deny ip any any
access-list 101 permit udp any eq bootps any eq bootps
access-list 101 permit tcp any any
access-list 101 permit udp any any
access-list 101 permit icmp any any echo-reply
access-list 101 permit icmp any any time-exceeded
access-list 101 permit icmp any any unreachable
access-list 101 deny ip any any
snmp-server community public RO
!
!
!
!
control-plane
!
!
line con 0
no modem enable
line aux 0
line vty 0 4
privilege level 15
password lck544m
login local
transport input telnet ssh
!
scheduler max-task-time 5000
end
Проблема в том, что внутри сети все ходит хорошо, а с маршрутизатора я пингую 8.8.8.8, но с компа входа в инет нет. Не ходят пакеты наружу и все тут. Подскажите пожалуйста, в чем может быть причина. Заранее благодарю. P.S. Я на работе, а роутер дома. Если понадобятся какие либо выводы из CLI, то это только вечером, после 8((
| Оглавление |
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., rusadmin, 10:33 , 14-Янв-14, (1)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 10:35 , 14-Янв-14, (2)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 10:39 , 14-Янв-14, (3)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., elk_killa, 10:40 , 14-Янв-14, (4)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 10:47 , 14-Янв-14, (5)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., elk_killa, 11:32 , 14-Янв-14, (6)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., elk_killa, 11:43 , 14-Янв-14, (7)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 11:56 , 14-Янв-14, (8)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 21:40 , 14-Янв-14, ( 10 )
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., alecx, 14:33 , 16-Янв-14, ( 12 )
Сообщения по теме [Сортировка по времени | RSS] access-list с FastEthernet4 снимите и попробуйте снова. Пинги с самого маршрутизатора ходят?
> access-list с FastEthernet4 снимите и попробуйте снова. Пинги с самого маршрутизатора ходят?
Да, с самого маршрутизатора ходят и внутрь и во вне. Акцесс-листы пробовал снимать — не помогло(((
>> access-list с FastEthernet4 снимите и попробуйте снова. Пинги с самого маршрутизатора ходят?
> Да, с самого маршрутизатора ходят и внутрь и во вне. Акцесс-листы пробовал
> снимать — не помогло(((А вот сейчас в голову пришло. А что если создать еще один ACL:
access-list 2 permit anyСоздать второе правило для НАТ:
ip nat outside source list 2 interface Vlan1 overloadИ повесить на fa4:
ip access-group 2 out.
>> access-list с FastEthernet4 снимите и попробуйте снова. Пинги с самого маршрутизатора ходят?
> Да, с самого маршрутизатора ходят и внутрь и во вне. Акцесс-листы пробовал
> снимать — не помогло(((ip route 0.0.0.0 0.0.0.0 dhcp ?
>>> access-list с FastEthernet4 снимите и попробуйте снова. Пинги с самого маршрутизатора ходят?
>> Да, с самого маршрутизатора ходят и внутрь и во вне. Акцесс-листы пробовал
>> снимать — не помогло(((
> ip route 0.0.0.0 0.0.0.0 dhcp ?Простите, я новичек в Цисках. Если это вопрос, пробовал ли я так — нет, не пробовал.
UP! Поковырялся, что за команда. Если я верно понял, что вы хотите сказать, то нет, я не вводил такую команду. А зачем? У меня получается адрес по DHCP и, как я уже сказал, все нормально пингуется, но только с циски. С компьютера нет.
Хотя, скорее всего, я чего то не понимаю.> UP! Поковырялся, что за команда. Если я верно понял, что вы хотите
> сказать, то нет, я не вводил такую команду. А зачем? У
> меня получается адрес по DHCP и, как я уже сказал, все
> нормально пингуется, но только с циски. С компьютера нет.
> Хотя, скорее всего, я чего то не понимаю.покажите sh ip route с маршрутизатора
> UP! Поковырялся, что за команда. Если я верно понял, что вы хотите
> сказать, то нет, я не вводил такую команду. А зачем? У
> меня получается адрес по DHCP и, как я уже сказал, все
> нормально пингуется, но только с циски. С компьютера нет.
> Хотя, скорее всего, я чего то не понимаю.ёпрст, у вас
no ip routing
поэтому у самого роутера дефолт есть, а клиентов он не форвардит
>> UP! Поковырялся, что за команда. Если я верно понял, что вы хотите
>> сказать, то нет, я не вводил такую команду. А зачем? У
>> меня получается адрес по DHCP и, как я уже сказал, все
>> нормально пингуется, но только с циски. С компьютера нет.
>> Хотя, скорее всего, я чего то не понимаю.
> ёпрст, у вас
> no ip routing
> поэтому у самого роутера дефолт есть, а клиентов он не форвардитБуду дома около 8 вечера и скину вывод.
О! Спасибо, что напомнили! Когда я включаю ip routing, у меня прекращается работа внутренней сети. Т.е. по DHCP клиенты перестают получать адреса, а если назначить статику, все равно ничего не пингуется и пакеты не ходят)))
ip inspect Internet in
на
ip inspect Internet outip routing обязательно нужен
> ip inspect Internet in
> на
> ip inspect Internet out
> ip routing обязательно нуженСделал, как Вы мне посоветовали. До этого sh ip route ничего не писал. Теперь так:
Gateway of last resort is 10.41.30.1 to network 0.0.0.010.0.0.0/24 is subnetted, 1 subnets
C 10.41.30.0 is directly connected, FastEthernet4
192.168.254.0/32 is subnetted, 1 subnets
S 192.168.254.5 [254/0] via 10.41.30.1, FastEthernet4
S* 0.0.0.0/0 [254/0] via 10.41.30.1Вот правда у меня сейчас ничего не подключено к роутеру (почему то на моем любимом Acer 3830T пропала сетевуха) и мне не совсем понятно, откуда взялся адресс 192.168.254.5.
Блин, и подключить для проверки нечего(((
Ну что за манера ничего не понимая накидать сходу в конфиг всякой хрени и пытаться взлететь?
Нужно всегда идти от простого к сложному.
Сперва тупо сделать чтобы роутер ходил в интернет сам. Не нужно сходу лепить фаервол, аксес листы на интерфейсах, если не знаешь точно как оно работает.
Затем нужно сделать чтоб работала локалка, просто работала, без интернета, чтобы адреса с роутера получали.
Затем можно включить NAT и добиться элементарного хождения локалки в инет.
И уже в саааамом конце, потихоньку, вдумчиво читая cisco.com, включать фаерволы и списки доступа на интерфейсах.
Ну и «no ip routing» — это пять!>[оверквотинг удален]
> Нужно всегда идти от простого к сложному.
> Сперва тупо сделать чтобы роутер ходил в интернет сам. Не нужно сходу
> лепить фаервол, аксес листы на интерфейсах, если не знаешь точно как
> оно работает.
> Затем нужно сделать чтоб работала локалка, просто работала, без интернета, чтобы адреса
> с роутера получали.
> Затем можно включить NAT и добиться элементарного хождения локалки в инет.
> И уже в саааамом конце, потихоньку, вдумчиво читая cisco.com, включать фаерволы и
> списки доступа на интерфейсах.
> Ну и «no ip routing» — это пять!+1 и верните ip cef, не издевайтесь над котенком )
Cisco router первичная настройка
удаляем имеющуюся конфигурацию, находящуюся во флэш-памяти, и перезагружаем маршрутизатор:
Router#erase startup-config
Router#reload
Ждем пока роутер перезагрузится, наблюдая за процессом загрузки в окне консоли, после чего снова переходим в превилигированный режим
Router>enable
Переходим в конфигурационный режим и даем команду hostname:
Router#configure terminal
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)#hostname Gw0
Gw0(config)#
Включим режим хранения паролей в файле конфигурации устройства в зашифрованном виде:
Gw0(config)#service password-encryption
Отключим управление маршрутизатором через http и https и CDP
Gw0(config)#no ip http server
Gw0(config)#no ip http secure-server
Gw0(config)#no cdp run
Зададим пароли на подключения через консольный порт
Gw0(config)#line con 0
Gw0(config-line)#password пароль
Gw0(config-line)#login
Gw0(config-line)#exit
Gw0(config)#line vty ? О, сколько он там сказал доступно? 0-1441 значит line vty 0 1441 ))
Gw0(config-line)#password пароль
Gw0(config-line)#login
Gw0(config-line)#exit
Зададим пароль на Enable режим
Gw0(config) enable secret пароль_enable_режима
Перейдем к настройке интерфейса внутренней сети. Если маршрутизатор имеет гигабитные порты то названия портов можно сократить как Gi 0/0 (Gigabit ethernet) , если 100 Мбитные то скорее всего это будут Fa (fast ethernet)
В принципе, если вы сомневаетесь в команде, нажмите TAB — в командной строке команда дописалась? значит норма, не помните что вводить? введите знак вопроса… IOS выдаст вам все доступные команды в данном контексте.
Gw0(config) #interface Gi 0/0
Gw0(config-if)#ip address 192.168.0.1 255.255.255.0
Gw0(config-if)#description LAN
Gw0(config-if)#no shutdown
Gw0(config-if)#exit
Gw0(config)# ip name-server 192.168.0.2
Все, маршрутизатор доступен телнетом по 192.168.0.1
Записываем конфигурацию в память командой
Gw0# copy running-config startup config или командой wr
Переходим в превелегированный режим
Gw0>enable
Устанавливаем точное время для генерации ключа
Gw0#clock set 20:10:00 23 May 2012
Переходим в конфигурационный режим
Gw0#configure terminal
Указываем имя домена (необходимо для генерации ключа)
Gw0# ip domain name iamroot.ru
Генерируем RSA ключ
Gw0(config)# crypto key generate rsa
Заводим пользователя user
Gw0(config)# username user privilege 15 secret пароль
Активируем протокол ААА ( про данный протокол я расскажу позже более подробно )
Gw0(config)# aaa new-model
Входим в режим конфигурирования терминальных сессий ( Gw0(config)#line vty ? О, сколько он там сказал доступно? 0-1441 значит line vty 0 1441 )) )
Gw0(config)#line vty 0 1441
средой доступа через сеть по умолчанию у нас будет SSH
Gw0(config-line)# transport input ssh
Наверное вы обратили внимание что некоторые события пишутся в консоль что не очень удобно при наборе команды именно поэтому включаем автоматическое поднятие строки
Gw0(config-line)# logging synchronous
время таймаута до автоматического закрытия SSH сессии в 30 минут
Gw0(config-line)#exec-timeout 30 0
Gw0(config)#ip ssh version 2 — ставим последнюю версию SSH
Gw0(config)#ip domain-name Router — указываем доменное имя
Gw0(config)#crypto key generate rsa — генерируем ключи (1024 kb)
Выходим из режима конфигурирования нажатием Ctrl+Z
Gw0# wr
Следующая команда копирует текущую рабочую конфигурацию IOS Cisco в конфигурацию запуска:
Gw0#copy running-config startup-config
Gw0#copy run start
Gw0#wr
чтобы сохранить рабочую конфигурацию на сетевом сервере при помощи протокола TFTP:
Gw0#copy run tftp://192.168.0.100
Address or name of remote host [192.168.0.100]? [enter]
Destination filename [router-confg]? [enter]
Чтобы сохранить конфигурацию на CF карте
Gw0#copy run flash:
Чтобы вернуть из бекапа соответственно меняем местами источник и место назначения
Gw0#copy flash: run
И не забываем любимую комманду
Gw0# wr
Gw0(config) #interface Gi 0/1
Gw0(config-if)#ip address 89.80.80.80 255.255.255.248
Gw0(config-if)#description WAN
Gw0(config-if)#no shutdown
Gw0(config-if)#exit
Gw0(config)#ip forward-protocol nd
Gw0(config)#ip route 0.0.0.0 0.0.0.0 89.80.80.80
Включаем скоростную передачу от Cisco для IPv4
Gw0(config)#ip cef
отключаем для IPv6
Gw0(config)#no ipv6 cef
на WAN интерфейсе
Gw0(config)#interface Gi0/1
Gw0(config-if)#ip nat outside
на локальном интерфейсе
Gw0(config)#interface Gi0/2
Gw0(config-if)#ip nat inside
создаем список IP имеющих доступ к NAT
Gw0(config)#ip access-list extended NAT
Gw0(config-ext-nacl)#permit ip 192.168.0.0 0.0.0.255 any
включаем NAT на внешнем интерфейсе
Gw0(config)#ip nat inside source list NAT interface Gi0/1 overload
Gw0#conf t
Gw0#(dhcp-config)#ip dhcp pool LAN
Gw0#(dhcp-config)#network 192.168.0.0 255.255.255.0
Gw0#(dhcp-config)#dns-server 192.168.0.1
Gw0#(dhcp-config)#default-router 192.168.0.1
время жизни выданного адреса в днях
Gw0#(dhcp-config)#lease 7
Gw0#(dhcp-config)#exit
указывается диапазон, из которого выдавать адреса нельзя
Gw0(config)#ip dhcp excluded-address 192.168.0.1 192.168.0.100
Gw0(config)#ip dhcp excluded-address 192.168.0.200 192.168.0.254
конфигурирование DHCP завершено, переходим к настройке кэширующего DNS сервера
Доменное имя компании
Gw0(config)#ip domain name iamroot.ru
DNS адреса провайдера
Gw0(config)#ip name-server xxx.xxx.xxx.xxx
Gw0(config)#ip name-server yyy.yyy.yyy.yyy
Включаем трансляцию имен в адреса
Gw0(config)#ip domain-lookup
включаем DNS сервер
Gw0(config)#ip dns server
Gw0(config)#exit
Gw0#write
Собственно мы можем использовать конвейеры при выводе команд ( допустим show )
Допустим выведем только те строки где встречается PPP
vpn#show processes cpu | include PPP
138 0 3 0 0.00% 0.00% 0.00% 0 PPP SIP
139 0 5 0 0.00% 0.00% 0.00% 0 PPP Bind
140 4 10 400 0.00% 0.00% 0.00% 0 PPP IP Route
189 0 2 0 0.00% 0.00% 0.00% 0 PPP Compress Inp
190 0 2 0 0.00% 0.00% 0.00% 0 PPP Compress Res
207 0 2 0 0.00% 0.00% 0.00% 0 PPP NBF
376 11940 4395282 2 0.07% 0.07% 0.07% 0 PPP manager
377 8332 4395327 1 0.07% 0.04% 0.05% 0 PPP Events
378 204 141170 1 0.00% 0.00% 0.00% 0 Multilink PPP
Либо исключаем используя exclude
Вывести конфигурацию начиная со слова router можно командой sh run | begin router
Отобразить какой-либо определенный раздел конфигурации sh run | section router eigrp
Отобразить строки в которых встречаются слова «Administrative Mode» или «Fa»: sh interface switchport | i Administrative Mode|Fa
Перенаправление вывода команды на TFTP-сервер и вывод команды в консоли:
vpn# sh ip int br | tee tftp://192.168.0.1/bri.txt
Добавление вывода команды к уже существующему файлу:
vpn# sh ip int br | append tftp://192.168.0.1/bri.txt
Чуточку дебага NAT и DHCP
router# sh ip nat translations
router# sh ip nat statistics
router# debug ip nat
router# show ip dhcp binding
router# show ip dhcp conflict
router# show ip dhcp server statistics
router# clear ip dhcp binding [ip-address]
Настройка Cisco Configuration Professional
Router(config)# line vty 0 4
Router(config-line)# privilege level 15
Router(config-line)# login local
Router(config-line)# transport input telnet
Router(config-line)# transport input telnet ssh
Router(config)# ip http server
Router(config)# ip http secure-server
Router(config)# ip http authentication local
Router(config)# username privilege 15 password 0
Cisco базовые команды и настройки
show startup-config
Показывает содержимое конфигурации, которая применяется при загрузке. Можно скопировать эти данные в буфер обмена и сохранить в файл в качестве бэкапа конфигурации. Этот файл потом можно просто вставить (с небольшими оговорками) из буфера обмена в экран консоли, дать команду wr mem, и этим восстановить конфигурацию (многие программы, автоматически сохраняющие и обновляющие конфигурацию, применяют как раз такой метод).show running-config
Команда show running-config показывает текущую конфигурацию устройства. Running-configuration – это конфигурация, загруженная в данный момент в оперативную память роутера. Когда вы вносите изменения в оборудование, как раз эта конфигурация изменяется. НО ПОСЛЕ ПЕРЕЗАГРУЗКИ ОН ЗАМЕНЯЕТСЯ НА startup-config, так что не бойтесь испортить после перезагрузки все вернеться.copy startup-config running-config
Отменяет все сделанные (если были) изменения в конфигурации. То же самое произойдет, если выключить/включить питание (перезагрузить устройство).
copy running-config startup-config
Сохраняет в энергонезависимой памяти все изменения, сделанные в конфигурации. Полный аналог команды write или write memory.Как зайти в режим конфигурации cisco:
Как добавить строчку в конфигурацию:
прим добавить проброс (просто пишем строчку):
ip nat inside source static tcp 192.168.10.4 22 XXX.XXX.XXX.XXXX 22 extendable
Пример: добавить ip на интерфейсе:
interface Vlan1 (вначале указываем на каком интерфейсе)
ip address 192.168.10.4 255.255.255.0 secondary (добавляем второй, если без secondary то замените)
Как удалить строчку в конфигурацию:
Перед строчкой пишем no и пишем строчку прим:
no ip nat inside source static tcp 192.168.10.4 22 XXX.XXX.XXX.XXXX 22 extendable
Как перегрузить cisco:
reload in 1 (1 это время в минутах через сколько)
И решение как в cisco 871 открыть SSH во вне, сделать проброс порта на внутренний IP
100 команд Cisco IOS
“?”
На первый взгляд использование ? для вызова помощи кажется достаточно простым. Однако Cisco IOS кардинально отличается от других операционных систем в плане использования команды помощи. Поскольку Cisco IOS – это операционная система с командным интерфейсом, существуют тысячи команд для настройки и управления, а использование ? поможет сэкономить немало времени.
Эту команду можно применять различными способами. Во-первых, используйте ?, если не знаете какую команду написать. Например, вы можете написать ? в командной строке для вывода всех возможных команд.
Также можно использовать ?, если вы не знаете аргумент какой-либо команды. Например, можно ввести show ip ? Если команде не нужно никаких аргументов, роутер предложит только CR (возврат каретки).
Наконец, можно использовать? для просмотра всех команд, начинающихся с определённой буквы. Например, show c? покажет все команды, начинающиеся с буквы c.show running-configuration
Команда show running-config показывает текущую конфигурацию устройства. Running-configuration – это конфигурация, загруженная в данный момент в оперативную память роутера. Когда вы вносите изменения в оборудование, как раз эта конфигурация изменяется.
Важно помнить, что конфигурация не сохраняется пока не выполнить copy running-configuration startup-configuration. Команду show running-config можно сокращать до sh run.copy running-configuration startup-configuration
Эта команда сохранит текущие модификации в настройках (running-configuration, которая хранится в RAM), в энергонезависимую RAM (NVRAM). Если внезапно исчезнет электропитание, то данные в NVRAM сохранятся. Другими словами, если вы внесёте изменения в конфигурацию роутера или перезагрузите его, не используя перед этим данную команду, то все изменения будут утеряны. Команду можно сократить до copy run start.
Команда copy также используется для копирования текущей или стартовой конфигурации на TFTP-сервер.- Состояние интерфейса (вкл./выкл.)
- Состояние протокола на интерфейсе
- Использование
- Ошибки
- MTU
show ip interface
Более распространёнными, чем show interface являются команды:
show ip interface и show ip interface brief.
Команда show ip interface предоставляет огромное количество информации о конфигурации и состоянии протокола IP и его службах на всех интерфейсах.
Команда show ip interface brief даёт краткий обзор интерфейсов, включая IP-адрес, статусы Layer 2 и Layer 3.config terminal, enable, interface, and router
У роутеров Cisco есть несколько разных режимов управления, в каждом из них отображаются или изменяются определённые параметры. Очень важно уметь перемещаться между этими режимами для успешной настройки маршрутизатора.
Когда вы авторизуетесь на роутере (SSH, Telnet, Console), сначала вы попадаете в user mode (пользовательский режим, где приглашение выглядит как >).
В этом режиме можно написать enable для переключения в привилегированный режим
(приглашение выглядит как #).
В привилегированном режиме отображается любая информация, но нельзя вносить никакие изменения. Для того, чтобы попасть в режим глобальной конфигурации введите:
config terminal (или config t)
(приглашение станет выглядеть как (config)# ).
В этом режиме можно изменять любые настройки. Для изменения параметра интерфейса (например, IP-адреса) переключитесь в режим конфигурирования командой: interface
(приглашение выглядит как (config-if)#).
Помимо этого, из режима глобальной конфигурации вы можете попасть в режим конфигурации роутера с помощью команды router . Для выхода из любого режима введите exit.no shutdown
Команда no shutdown включает интерфейс. Она используется в режиме конфигурации интерфейса. Может быть полезна при диагностике или конфигурации новых интерфейсов. Если с каким-либо интерфейсом возникла проблема, можно попробовать ввести shut и no shut. Разумеется, для того, чтобы выключить интерфейс введите shutdown. Команду можно сократить до no shut.show ip route
Команда show ip route выводит таблицу маршрутизации роутера. Она состоит из списка всех сетей, которые доступны роутеру, их метрике (приоритет маршрутов) и шлюза. Команду можно сократить до sh ip ro. Также после неё могут быть параметры, например sh ip ro ospf (показывает всю маршрутизацию OSPF).
Для очистки всей таблицы маршрутизации необходимо выполнить clear ip route *. Для удаления конкретного маршрута необходимо указать адрес сети после команды, например clear ip route 1.1.1.1.show version
Команда show version показывает регистр конфигурации (в основном настройки загрузки маршрутизатора), когда последний раз роутер загружался, версию IOS, имя файла IOS, модель устройства, а также количество оперативной и флэш-памяти. Команду можно сократить до sh ver.debug
У команды debug есть много параметров, и она не работает без них. Эта команда предоставляет детальную отладочную информацию по конкретному приложению, протоколу или службе. Например, debug ip route будет сообщать вам каждый раз, когда маршрут добавляется или удаляется из роутера.
show startup-config
Показывает содержимое конфигурации, которая применяется при загрузке. Можно скопировать эти данные в буфер обмена и сохранить в файл в качестве бэкапа конфигурации. Этот файл потом можно просто вставить (с небольшими оговорками) из буфера обмена в экран консоли, дать команду wr mem, и этим восстановить конфигурацию (многие программы, автоматически сохраняющие и обновляющие конфигурацию, применяют как раз такой метод).copy startup-config running-config
Отменяет все сделанные (если были) изменения в конфигурации. То же самое произойдет, если выключить/включить питание (перезагрузить устройство).copy running-config startup-config
Сохраняет в энергонезависимой памяти все изменения, сделанные в конфигурации. Полный аналог команды write или write memory.write
Сохраняет в энергонезависимой памяти все изменения, сделанные в конфигурации. Полный аналог команды write memory или copy running-config startup-config.show flash
Показывает размер, свободное место и содержимое (в виде списка) энергонезависимой памяти, которая работает с точно так же, как диск. На этом диске хранятся файлы, с которых записана IOS и конфигурация циски (startup-config и другие). Файлами можно манипулировать командами IOS.terminal monitor
Переключает вывод debug-информации с консольного порта (RS232) на консоль, подключенную через сетевой интерфейс.(no) service password-encryption
Команда, которая показывает пароли enable в конфиге в (открытом)закрытом виде(no) logging console
Команда, которая (выключает)включает вывод сообщений системного журнала на консоль (RS232)
logging console
Команда, включает вывод сообщений системного журнала на консоль (RS232) определённого уровня (0 меньше всего сообщ. — emergencies System is unusable, 7 — больше всего сообщений — Debugging messages)
logging buffered
Указание сохранять сообщения в ОЗУ для последующего ознакомления
show logging
Вывод сообщений из ОЗУshow flash: all
Показывает статус flash — сколько занято, свободно, контрольные суммы, сколько банков и их параметры, тип микросхем памяти.show vlan (show vlans sh vlans)
Показать существующие vlan и привязку к ним физических интерфейсов.erase nvram
Очистка конфигурации (startup-config и другая информация), полный сброс энергонезависимой памяти.configure
Вход в один из разновидностей режима configure — изменение конфигурации. Наиболее часто используемый режим configure terminal (подключение как через консольный порт RS232, так и по сети через telnet или ssh).end
Полный выход из режима configure. Тот же эффект дает Ctrl-Z.exit
Шаг назад по дереву конфигурирования (например, выход из реж. конфигурирования одного из интерфейсов).no vlan n
Удалить vlan n.(no) shutdown
Административно (включить) выключить сетевой интерфейс.show vtp status
Показать конфигурацию режима VTP.
vtp mode
Включить требуемый режим работы VTP.show debugging
Показать накопленную (в памяти) статистику отладки.
undebug all
Полностью выключить отладку.traceroute aaa.bbb.ccc.ddd
Аналог tracert aaa.bbb.ccc.ddd — показать маршрут до указанного IP.show process cpu
Показать статистику загрузки процессора (в том числе и каждой задачей).show process cpu history
Показать статистику загрузки процессора с временными графиками.who
Показать сеансы администраторов, залогинившихся в терминал циски. Выводит примерно следующее:
Line User Host(s) Idle Location
* 98 vty 0 ciadmin idle 00:00:00 10.50.9.152
Interface User Mode Idle Peer Addressssh -v 2 -l root a.b.c.d
Подсоединиться к <. >по SSH версии 2.no banner login
Удаляет из конфига все строки banner login (приветствие при логине).show interfaces port-channel n
Показывает состояние канала портов под номером n, какие порты туда входят.show ip eigrp neighbors
Показывает EIGRP-соседей, какими интерфейсами с ними контакт, номер EIGRP-процесса.
show ip eigrp interfaces
Показывает список интерфейсов, вовлеченных в EIGRP, номер EIGRP-процесса.
show ip eigrp traffic
show ip eigrp topology
Показывает статистику работы EIGRP, номер EIGRP-процесса.snmp-server community [номер access-листа]
Команда вводится в режиме глобального конфигурирования. Настраивает доступ к внутреннему snmp-серверу для специального ПО (например, чтобы CiscoWorks Device Fault Manager мог собирать статистику о состоянии оборудования). Параметр представляет собой community-string, который используется для аутентификации при подключении. Если указать RW, то будет разрешен полный доступ (чтение и запись) в SNMP базу данных устройства (можно не только считывать состояние, но и менять параметры устройства), если RO, то доступ будет только на чтение. Номер access-листа позволяет отфильтровать нежелательные подключения.setup
Команда setup привилегированного режима запускает мастера первоначальной настройки.terminal history size n
Команда, меняющая количество запоминаемых ранее введенных команд (n max 256).telnet IP-адрес
Команда позволяет подключиться к другой циске. позволяет приостановить сеанс Telnet (не разрывая его) и вернуться к собственной командной строке устройства. Команда disconnect без параметров позволяет разорвать последнее приостановленное соединение, а resume без параметров возобновляет последнее приостановленное соединение.show diag [номер слота]
Команда показывает подробную информацию о материнской плате устройства Cisco и/или об установленных в слоты адаптерах.show environment
Команда на некоторых устройствах (чаще дорогих и продвинутых) показывает состояние вентиляторов и температуру устройства, иногда значение питающих напряжений.show ip sockets
Команда показывает открытые порты и активные соединения устройства Cisco.show ip traffic
Команда показывает подробную инфо по трафику протоколов IP (много всего, в том числе количество пакетов broadcast и multicast), ICMP, TCP, BGP, IP-EIGRP, PIMv2, IGMP, UDP, OSPF, ARP и об ошибках.show line
Команда показывает инфо о линиях — интерфейсах специального типа, предназначенных для администрирования. Обычно это последовательная консоль (CTY, console 0 или линия 0), AUX (обычно линия 1) и консоли Telnet (например, VTY 0-181 или линии 18-199).
show line summary
Команда показывает быструю сводку о статистике использования всех линий.show sessions
Команда показывает информацию приостановленных сессиях Telnet.show snmp
Команда показывает статистику протокола SNMP (полезно при настройке и проверке работы протокола).show tcp
Команда показывает подробную статистику о всех открытых соединениях с устройством Ciscosend *
Команда позволяет отсылать сообщение в консоль всех залогиненных пользователей на устройстве.verify flash:имя_файла_IOS
Команда позволяет проверить целостность файла (проверяются контрольные суммы). Полезно выполнить после копирования IOS во флеш (например, при обновлении IOS-а).clear ip nat translation *
Очистка таблицы NAT, обычно применяемая при смене правил NAT.(config)# do команда
Очень полезная команда режима конфигурирования, которая позволяет вводить команды обычного режима (например, do show running-config). Правда, в команде do уже не работает автозавершение команды клавишей Tab и подсказка по вводу ?.Примеры:
Установка пароля для консоли
R1(config)#line console 0
R1(config-line)#password cisco
R1(config-line)#loginУстановка пароля для telnet
R1(config)#line vty 0 4
R1(config-line)#password cisco
R1(config-line)#loginУдаление консольного пароля
router(config)#line console 0
router(config-line)#no login
router(config-line)#no passwordУдаление пароля Secret
router(config)#no enable secretПроверка параметра Register
router>enable
router#show versionЗадание адреса-маски и административное включение интерфейса
R1(config)#interface Serial0/0/0
R1(config-if)#ip address 192.168.2.1 255.255.255.0Административное выключение интерфейса маршрутизатора
router(config)#int s0/0
router(config-if)#shutdownВключение интерфейса Serial
router#configure terminal
router(config)#interface s0/0
router(config-if)#no shutdown
Установка тактовой частоты для интерфейса Serial
router(config-if)#clock rate 64000Проверка интерфейса Serial
router(config)#show interfaces s0/0Добавить статическую запись в таблицу маршрутизации
Router(config)#ip route 10.10.10.0 255.255.255.0Посмотреть таблицу маршрутизации
R1#show ip routeПосмотреть интерфейсы
R1#show interfacesПосмотреть интерфейсы и их статистику в табличном виде
R1#show ip interface briefПосмотреть соседей устройства:
Router#show cdp neighbors
Router#show cdp neighbors detailГлобальное выключение CDP (cisco discovery protocol):
Router(config)#no cdp run
Выключение CDP (cisco discovery protocol) на интерфейсе:
Router(config-if)#no cdp enableСтатус DTE/DCE
router#show controllers s0/0Сохранение конфигурации
router#copy running-config startup-configЗагрузка файла (например IOS) с TFTP сервера
R#copy tftp flash:Резервное копирование Startup конфига на TFTP
router#copy startup-config tftpСохранение Running конфига
router#write memory
router#copy run stУдаление конфигурации NVRAM
router#write eraseПроверка конфигурации NVRAM
router#show startup-configПосмотреть таблицу MAC адресов свитча
show mac-address-tableСтатически прописать MAC адрес в таблицу адресов свитча
#mac-address-table static MAC address vlan interface interface-id commandСоздать VLAN
S1(config)#vlan 20
S1(config-vlan)#name studentsСоздаем интерфейс для управления VLAN
S1(config)#interface vlan 20
S1(config-if)#ip address 10.2.2.1 255.255.255.0
S1(config-if)#no shutdownНазначить порт для доступа к VLAN
S1(config)#interface fa0/18
S1(config-if)#switchport mode access
S1(config-if)#switchport access vlan 20Назначить порт для транка Cisco Dynamic Trunking protocol
S1(config)#interface fa0/18
или S1(config-if)#switchport mode trunk
ли S1(config-if)#switchport mode dynamic auto
или S1(config-if)#switchport mode dynamic desirable
или S1(config-if)#switchport mode nonegotiateкакие vlan пропускать через trunk
S1(config-if)#switchport trunk allowed vlan 18 (можно указывать диапазоны или all)Переключиться обратно из trunk в режим доступа
S1(config-if)#no switchport trunk allowed vlan
S1(config-if)#no switchport trunk native vlan
S1(config-if)#switchport mode accessРазрешить трафик местного (native) VLAN через порт транка
S1(config)#interface fa0/18
S1(config-if)#switchport mode trunk
S1(config-if)#switchport trunk native vlan 18
S1#show interfaces fa0/18 switchportПосмотреть статистику VLAN
или show vlan brief
или show vlan id 20
или show vlan name students
или show vlan summaryПосмотреть статистику портов свитча
show interfaces vlan 20
show interfaces fa0/18 switchportНазначить шлюз по умолчанию
S1(config)#ip default gateway 1.2.3.4Включить протокол динамической маршрутизации
R1(config)#router протокол (rip, eigrp и т.д.)
R1(config-router)#network network_number [wildcard_mask]
R1(config-if)#bandwidth 64R1(config-router)#passive-interface s 0/0/0 Выключить динамическую маршрутизацию на интерфейсе
или
R1(config-router)#passive-interface default Выключить динамическую маршрутизацию на всех интерфейсах
а потом на некоторых включить:
R1(config-router)#no passive-interface s 0/0/0Базовые команды для конфигурирования CISCO Switch
Установка пароля для консолиS1(config)#line console 0
S1(config-line)#password cisco
S1(config-line)#login
Установка пароля для telnet
S1(config)#line vty 0 4
S1(config-line)#password cisco
S1(config-line)#login
Удаление консольного пароля
switch(config)#line console 0
switch(config-line)#no login
switch(config-line)#no password
Удаление пароля Secret
switch(config)#no enable secret
Проверка параметра Register
switch>enable
switch#show version
Административное выключение интерфейса маршрутизатора
switch(config)#int f0/0
switchr(config-if)#shutdown
Посмотреть таблицу MAC адресов свитча
show mac-address-table
Статически прописать MAC адрес в таблицу адресов свитча
#mac-address-table static MAC address vlan interface interface-id command
Создать VLAN
S1(config)#vlan 20
S1(config-vlan)#name students
Создаем интерфейс для управления VLAN
S1(config)#interface vlan 20
S1(config-if)#ip address 10.2.2.1 255.255.255.0
S1(config-if)#no shutdown
Назначить порт для доступа к VLAN
S1(config)#interface fa0/18
S1(config-if)#switchport mode access
S1(config-if)#switchport access vlan 20
Назначить порт для транка Cisco Dynamic Trunking protocol
S1(config)#interface fa0/18
или S1(config-if)#switchport mode trunk
ли S1(config-if)#switchport mode dynamic auto
или S1(config-if)#switchport mode dynamic desirable
или S1(config-if)#switchport mode nonegotiate
Kакие vlan пропускать через trunk
S1(config-if)#switchport trunk allowed vlan 18 (можно указывать диапазоны или all)
Переключиться обратно из trunk в режим доступа
S1(config-if)#no switchport trunk allowed vlan
S1(config-if)#no switchport trunk native vlan
S1(config-if)#switchport mode access
Разрешить трафик местного (native) VLAN через порт транка
S1(config)#interface fa0/18
S1(config-if)#switchport mode trunk
S1(config-if)#switchport trunk native vlan 18
S1#show interfaces fa0/18 switchport
Посмотреть статистику VLAN
или show vlan brief
или show vlan id 20
или show vlan name students
или show vlan summary
Посмотреть статистику портов свитча
show interfaces vlan 20
show interfaces fa0/18 switchport
Назначить шлюз по умолчанию
S1(config)#ip default gateway 1.2.3.4
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 10:47 , 14-Янв-14, (5)
- Не ходят пакеты из внутренней сети наружу (NAT?) Cisco 871., zerropull, 10:35 , 14-Янв-14, (2)