Dns какой уровень модели osi
DNS (англ. Domain Name System — система доменных имён) — это система, позволяющая преобразовывать символьные имена доменов в IP-адреса (и наоборот) в сетях TCP/IP.
Домен — определённая зона в системе доменных имён (DNS) Интернета, выделенная какой-либо стране, организации или для иных целей.
DNS важна для работы Интернета, ибо для соединения с узлом необходима информация о его IP-адресе, а для людей проще запоминать буквенные (обычно осмысленные) адреса, чем последовательность цифр IP-адреса. Первоначально преобразование между доменными и IP-адресами производилось с использованием специального текстового файла DHOSTS.TXT, который составлялся централизованно и обновлялся на каждой из машин сети вручную. С ростом Сети возникла необходимость в эффективном, автоматизированном механизме, которым и стала DNS.
DNS была разработана Полом Мокапетрисом в 1983 году; оригинальное описание механизмов работы описано в RFC 882. В 1987 публикация RFC 1034 и RFC 1035 изменили спецификацию DNS и отменили RFC 882 и RFC 883 как устаревшие. Некоторые новые RFC дополнили и расширили возможности базовых протоколов.
Как работает DNS
Доменное имя содержит, как минимум, две части (обычно называются метками), разделённые точкой. Самая правая метка является доменом верхнего уровня (например, для адреса ru.wikipedia.org домен верхнего уровня — org). Каждая следующая метка справа налево является поддоменом (например, wikipedia.org — поддомен домена org, а ru.wikipedia.org — домена wikipedia.org). Теоретически такое деление может достигать глубины 127 уровней, а каждая метка может содержать до 63 символов, пока общая длина вместе с точками не достигнет 254 символов. Но на практике регистраторы доменных имён используют более строгие ограничения.
Система DNS содержит иерархию серверов DNS. Каждый домен или поддомен поддерживается как минимум одним авторитетным сервером DNS (от англ. authoritative — авторитетный, заслуживающий доверия; в Рунете применительно к DNS и серверам имен часто употребляют и другие варианты перевода: авторизированный, авторитативный), на котором расположена информация о домене. Иерархия серверов DNS совпадает с иерархией доменов.
Рассмотрим на примере работу всей системы.
Предположим, мы набрали в браузере адрес ru.wikipedia.org. Браузер знает только IP-адрес сервера DNS, обычно это один из серверов интернет-провайдера (DNS по умолчанию в настройках соединения). Браузер спрашивает у сервера DNS: «какой IP-адрес у ru.wikipedia.org?». Сервер DNS обращается к корневому серверу — например, 198.41.0.4. Этот сервер сообщает — «У меня нет информации о данном адресе, но я знаю, что 204.74.112.1 поддерживает доменную зону org.» Тогда сервер DNS направляет свой запрос к 204.74.112.1, но тот отвечает «У меня нет информации о данном сервере, но я знаю, что 207.142.131.234 поддерживает доменную зону wikipedia.org.» Наконец, тот же запрос отправляется к третьему DNS-серверу (который является авторитетным сервером для зоны wikipedia.org), и получает ответ — IP-адрес, который и возвращает клиенту — браузеру.
-
Браузер отправил известному ему DNS-серверу т. н. рекурсивный запрос — в ответ на такой тип запроса сервер обязан вернуть «готовый результат», то есть IP-адрес, либо сообщить об ошибке
- Запись A (address record) или запись адреса связывает хост с адресом IP
- Запись CNAME (canonical name record) или каноническая запись имени используется для перенаправления на другое имя
- Запись MX (mail exchange) или почтовый обменник указывает сервер обмена почтой для данного домена
- Запись PTR (pointer) или запись указателя связывает имя хоста с его каноническим именем. Создание записи в домен in-addr.arpa вернёт IP адрес данного хоста (см. Обратный DNS-запрос). Например, (на момент написания), www.icann.net имеет адрес 192.0.34.164, но запись PTR 164.34.0.192.in-addr.arpa к его каноническому имени referrals.icann.org
- Запись NS (name server) указывает на DNS-сервер для данного домена
- Запись SOA (start of authority record) указывает, на каком сервере хранится эталонная информация о данном домене
- BIND (Berkeley Internet Name Domain)
- DJBDNS (Daniel J. Bernstein’s DNS)
- MaraDNS
- NSD (Name Server Daemon)
- PowerDNS
- Microsoft DNS Server (в серверных версиях операционных систем Windows NT)
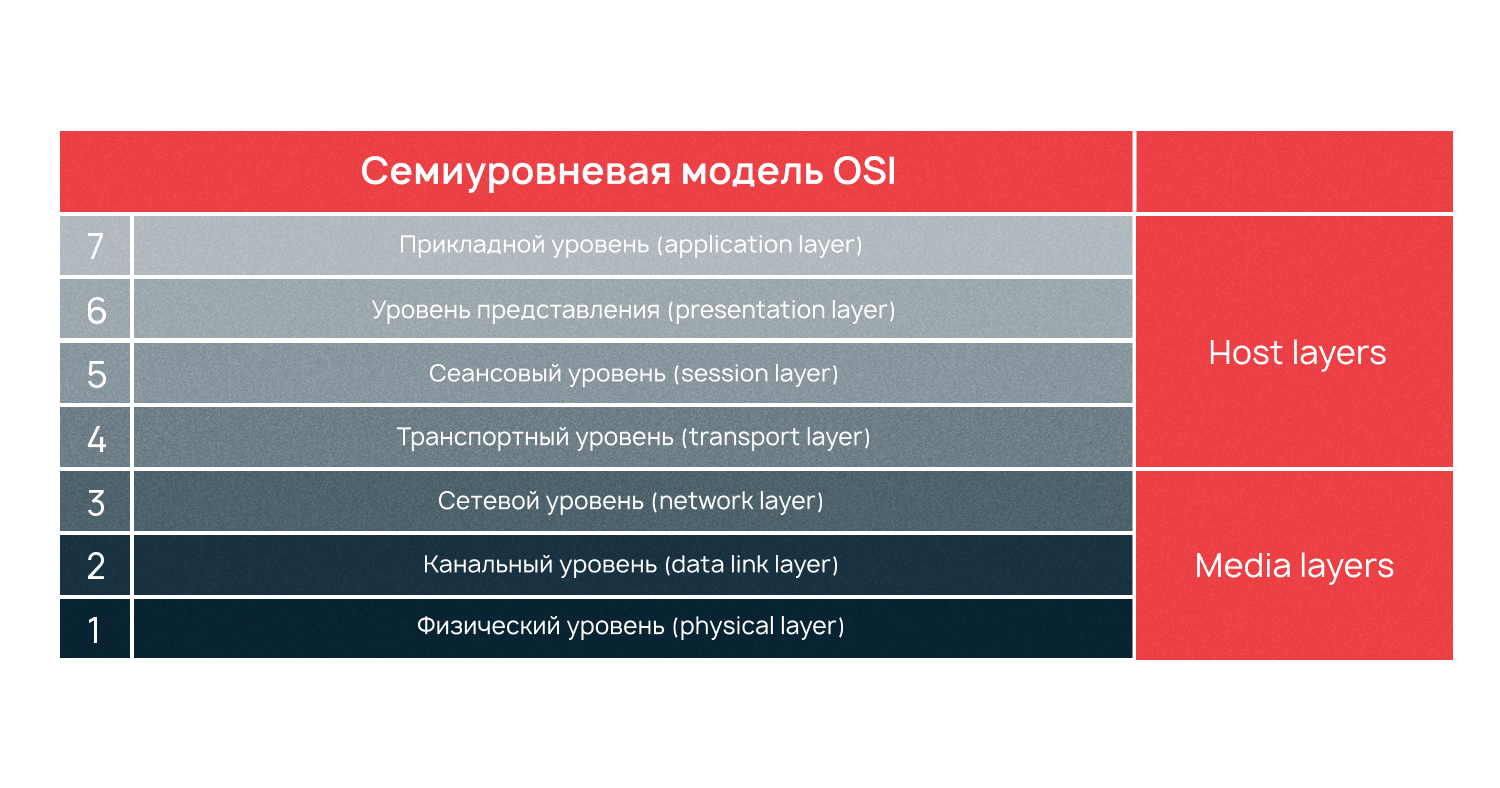
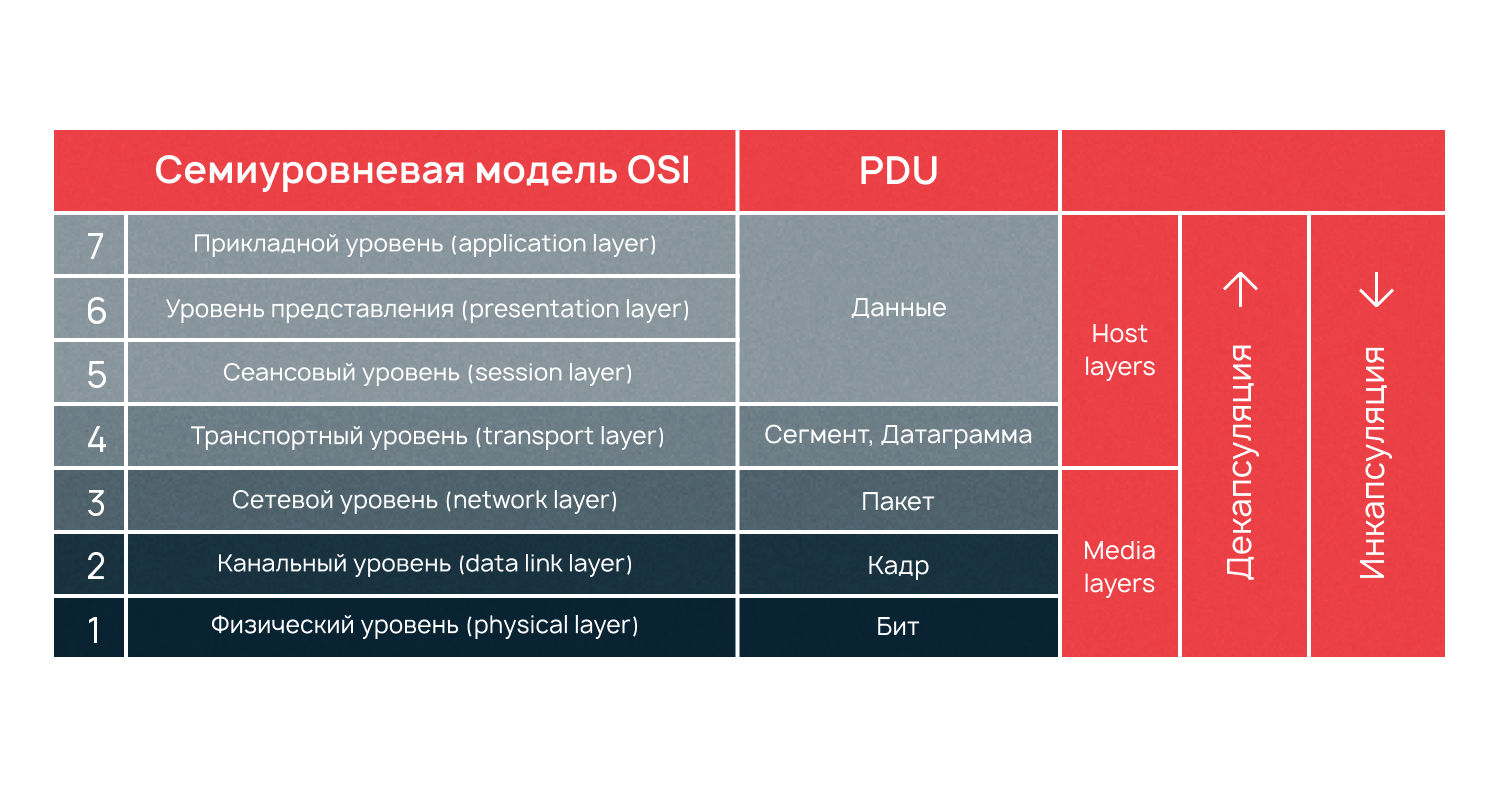
- Media layers (уровни среды),
- Host layers (уровни хоста).
- LLC (логическим каналом)
- MAC (доступом к среде)
Замечание: встроенные dns-клиенты браузеров умеют давать только такие типы запросов, иначе их код пришлось бы неоправданно усложнять и значительно возрос бы трафик у конечного пользователя,
Замечание: сервер провайдера, будучи лентяем, мог бы передать рекурсивный запрос следующему DNS-серверу и дождаться готового ответа, но в данном примере он добросовестно выполнил свою задачу.
Запрос на определение имени обычно не идёт дальше кэша DNS, который помнит (ограниченное время) ответы на запросы, проходившие через него ранее. Организации или провайдеры могут по своему усмотрению организовывать кэш DNS. Вместе с ответом приходит информация о том, сколько времени следует хранить эту запись в кэше.
Для повышения устойчивости системы используется множество серверов, содержащих идентичную информацию. Существует 13 корневых серверов, расположенных по всему миру и привязанных к своему региону, их адреса никогда не меняются, а информация о них есть в любой операционной системе.
Протокол DNS использует для работы TCP— или UDP-порт 53 для ответов на запросы. Традиционно запросы и ответы отправляются в виде одной UDP датаграммы. TCP используется в случае, если ответ больше 512 байт, или в случае AXFR-запроса.
Обратный DNS-запрос
DNS используется в первую очередь для преобразования символьных имён в IP-адреса, но он также может выполнять обратный процесс. Для этого используются уже имеющиеся средства DNS. Дело в том, что с записью DNS могут быть сопоставлены различные данные, в том числе и какое-либо символьное имя. Существует специальный домен in-addr.arpa, записи в котором используются для преобразования IP-адресов в символьные имена. Например, для получения DNS-имени для адреса 11.22.33.44 можно запросить у DNS-сервера запись 44.33.22.11.in-addr.arpa, и тот вернёт соответствующее символьное имя. Обратный порядок записи частей IP-адреса объясняется тем, что в IP-адресах старшие биты расположены в начале, а в символьных DNS-именах старшие (находящиеся ближе к корню) части расположены в конце.
Записи DNS
Зарезервированные доменные имена
Документ RFC 2606 (Reserved Top Level DNS Names — Зарезервированные имена доменов верхнего уровня) определяет названия доменов, которые следует использовать в качестве примеров (например, в документации), а также для тестирования. Кроме example.com, example.org и example.net, в эту группу также входят test, invalid и др.
Интернациональные доменные имена
Доменное имя может состоять только из ограниченного набора ASCII символов, позволяя набрать адрес домена независимо от языка пользователя. ICANN утвердил основанную на Punycode систему IDNA, преобразующую любую строку в кодировке Unicode в допустимый DNS набор символов.
Программное обеспечение DNS
Владение доменом
Любой человек может узнать владельца домена, воспользовавшись сервисом whois.
| Предыдущий | Следующий |
Простое пособие по сетевой модели OSI для начинающих
Рассказываем, как устроена модель и какова ее роль при построении сетей.
Эта инструкция — часть курса «Как работают сетевые протоколы».
Смотреть весь курс
Модель OSI является эталонной. Полное название модели выглядит как «Basic Reference Model Open Systems Interconnection model», где Basic Reference Model — это как раз некая образцовая модель. Сама модель состоит из семи уровней. Вначале рассмотрим общую информацию, а потом перейдем к частным аспектам.
Принцип устройства сетевой модели
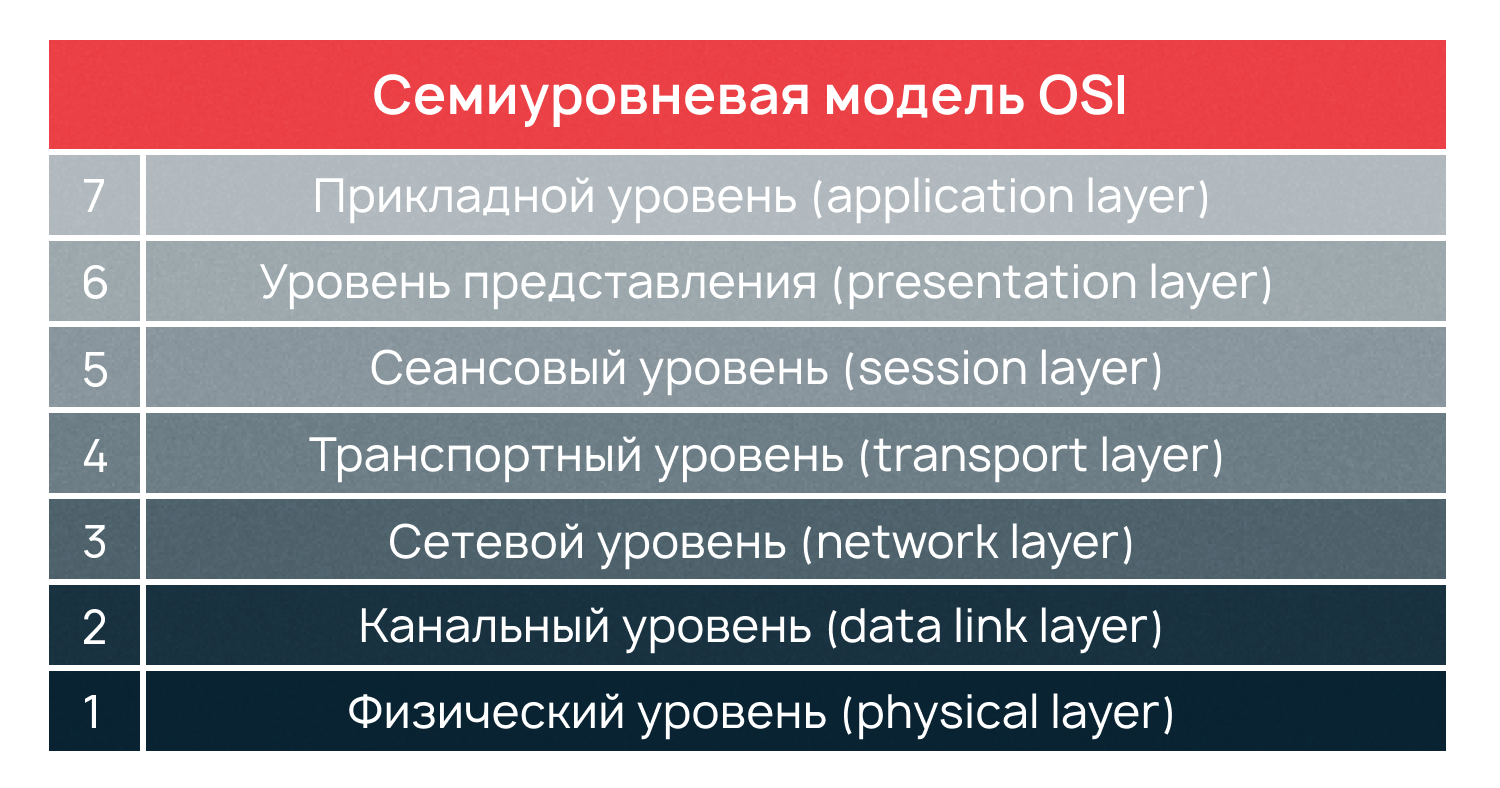
Сетевая модель OSI имеет семь уровней, иерархически расположенных от большего к меньшему. Cамым верхним является седьмой (прикладной), а самым нижним — первый (физический). Модель OSI разрабатывалась еще в 1970-х годах, чтобы описать архитектуру и принципы работы сетей передачи данных.
В процессе передачи данных всегда участвуют устройство-отправитель, устройство-получатель, а также сами данные, которые должны быть переданы и получены. С точки зрения рядового пользователя задача элементарна — нужно взять и отправить эти данные. Все, что происходит при отправке и приеме данных, детально описывает семиуровневая модель OSI.
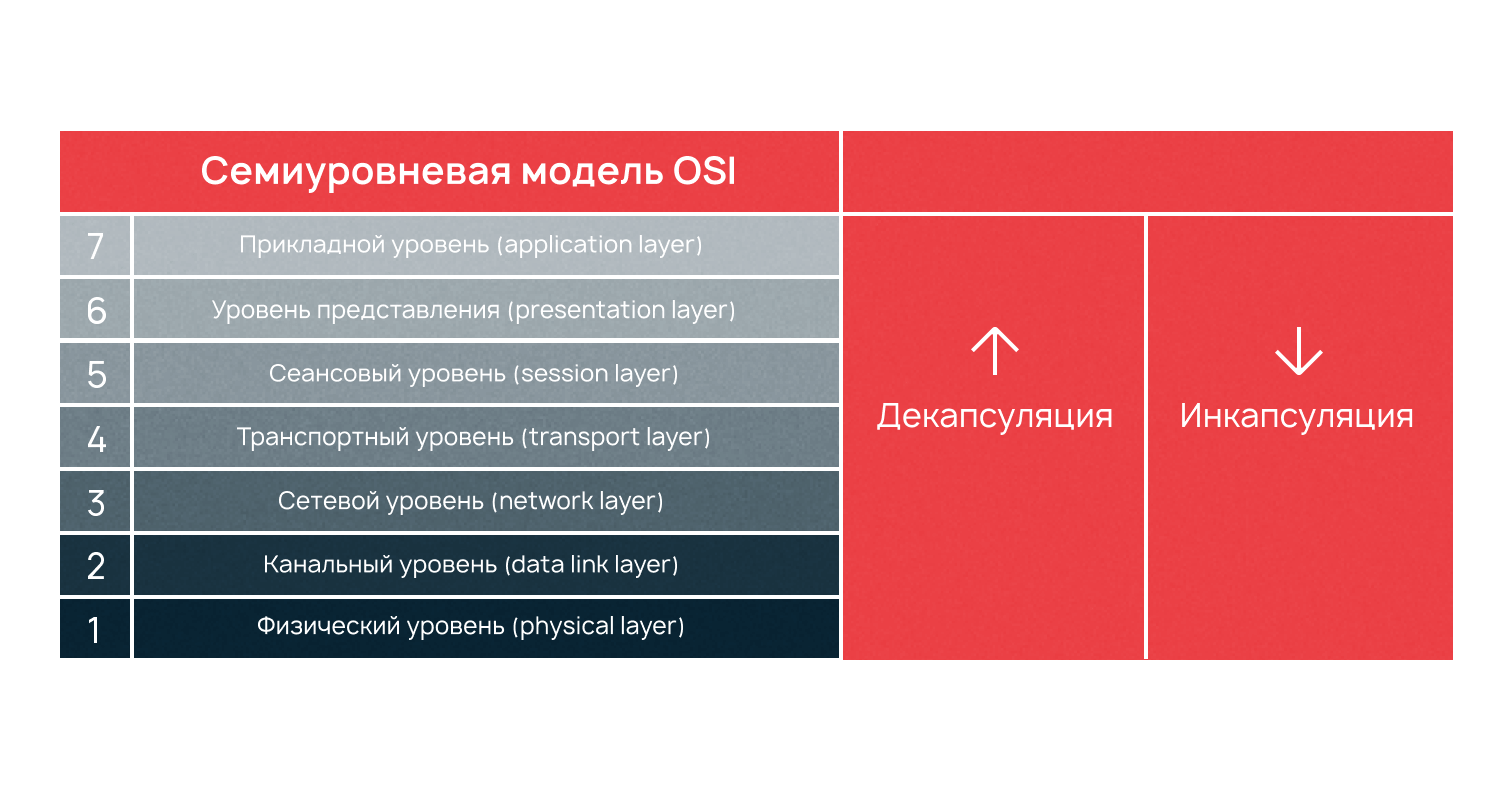
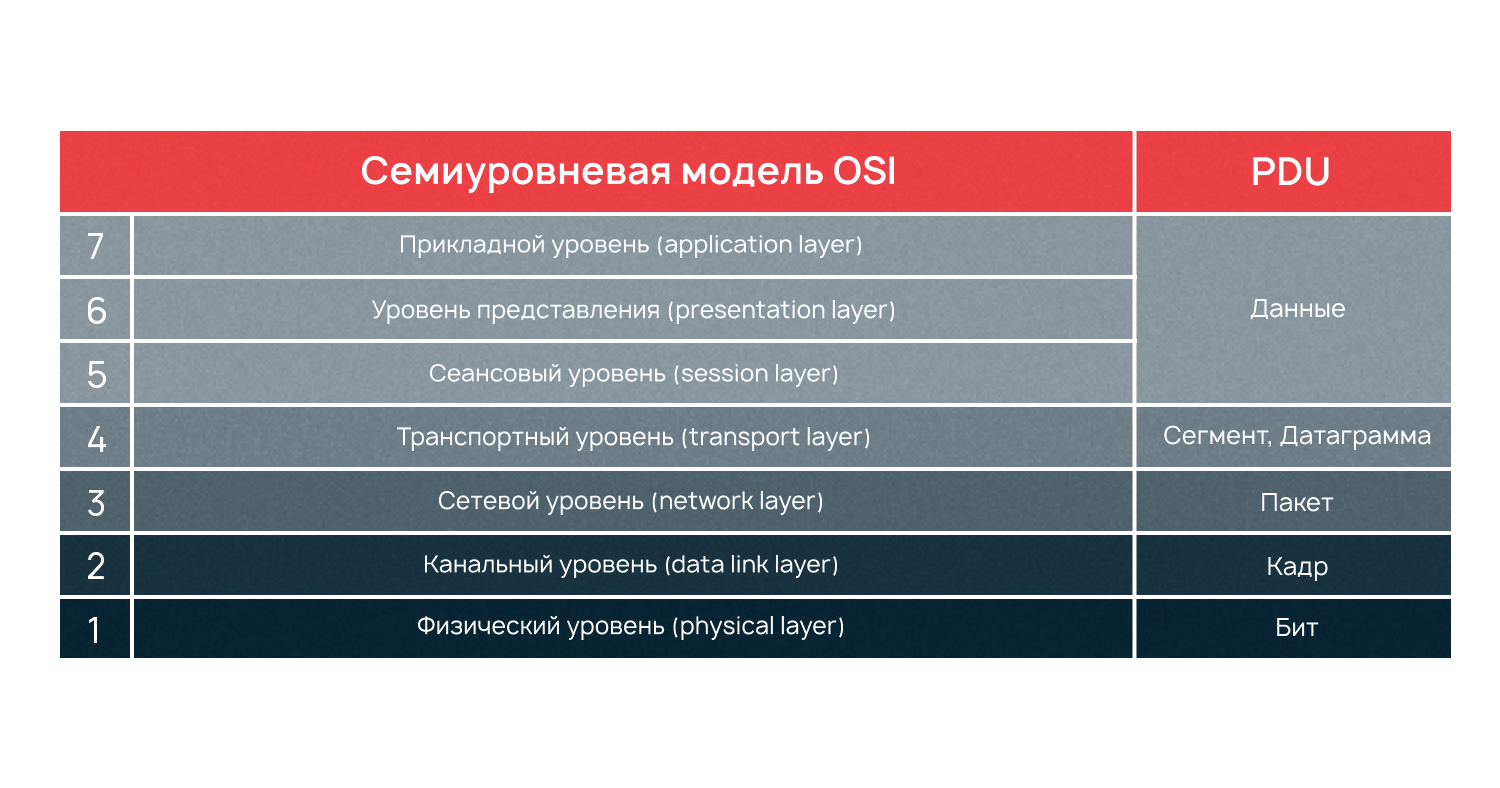
На седьмом уровне информация представляется в виде данных, на первом — в виде бит. Процесс, когда информация отправляется и переходит из данных в биты, называется инкапсуляцией. Обратный процесс, когда информация, полученная в битах на первом уровне, переходит в данные на седьмом, называется декапсуляцией. На каждом из семи уровней информация представляется в виде блоков данных протокола — PDU (Protocol Data Unit).
Рассмотрим на примере: пользователь 1 отправляет картинку, которая обрабатывается на седьмом уровне в виде данных, данные должны пройти все уровни до самого нижнего (первого), где будут представлены как биты. Этот процесс называется инкапсуляцией. Компьютер пользователя 2 принимает биты, которые должны снова стать данными. Этот обратный процесс называется декапсуляция. Что происходит с информацией на каждом из семи уровней, как и где биты переходят в данные мы разберем в этой статье.
Первый, физический уровень (physical layer, L1)
Начнем с самого нижнего уровня. Он отвечает за обмен физическими сигналами между физическими устройствами, «железом». Компьютерное железо не понимает, что такое картинка или что на ней изображено, «железу» картинка понятна только в виде набора нулей и единиц, то есть бит.
Каждый уровень имеет свои PDU (Protocol Data Unit), представляемые в той форме, которая будет понятна на данном уровне и, возможно, на следующем до преобразования. Работа с чистыми данными происходит только на уровнях с пятого по седьмой.
Устройства физического уровня оперируют битами. Они передаются по кабелям (например, через оптоволокно) или без — например, через Bluetooth или IRDA, Wi-Fi, GSM, 4G и так далее.
Второй уровень, канальный (data link layer, L2)
Когда два пользователя находятся в одной сети, состоящей только из двух устройств, — это идеальный случай. Но что если этих устройств больше?
Второй уровень решает проблему адресации при передаче информации. Канальный уровень получает биты и превращает их в кадры (frame, также «фреймы»). Задача здесь — сформировать кадры с адресом отправителя и получателя, после чего отправить их по сети.
У канального уровня есть два подуровня — это MAC и LLC. MAC (Media Access Control, контроль доступа к среде) отвечает за присвоение физических MAC-адресов, а LLC (Logical Link Control, контроль логической связи) занимается проверкой и исправлением данных, управляет их передачей. Для упрощения мы указываем LLC на втором уровне модели, но, если быть точными, LLC нельзя отнести полностью ни к первому, ни ко второму уровню — он между.
На втором уровне OSI работают коммутаторы, их задача — передать сформированные кадры от одного устройства к другому, используя в качестве адресов только физические MAC-адреса.
На канальном уровне активно используется протокол ARP (Address Resolution Protocol — протокол определения адреса). С помощью него 64-битные MAC-адреса сопоставляются с 32-битными IP-адресами и наоборот, тем самым обеспечивается инкапсуляция и декапсуляция данных.
Третий уровень, сетевой (network layer, L3)
На третьем уровне появляется новое понятие — маршрутизация. Для этой задачи были созданы устройства третьего уровня — маршрутизаторы (их еще называют роутерами). Маршрутизаторы получают MAC-адрес от коммутаторов с предыдущего уровня и занимаются построением маршрута от одного устройства к другому с учетом всех потенциальных неполадок в сети.
Четвертый уровень, транспортный (transport layer, L4)
Все семь уровней модели OSI можно условно разделить на две группы:
Уровни группы Media Layers (L1, L2, L3) занимаются передачей информации (по кабелю или беспроводной сети), используются сетевыми устройствами, такими как коммутаторы, маршрутизаторы и т.п. Уровни группы Host Layers (L4, L5, L6, L7) используются непосредственно на устройствах, будь то стационарные компьютеры или мобильные устройства.
Четвертый уровень — это посредник между Host Layers и Media Layers, относящийся скорее к первым, чем к последним. Его главной задачей является транспортировка пакетов. Естественно, при транспортировке возможны потери, но некоторые типы данных более чувствительны к потерям, чем другие. Например, если в тексте потеряются гласные, то будет сложно понять смысл, а если из видеопотока пропадет пара кадров, то это практически никак не скажется на конечном пользователе. Поэтому при передаче данных, наиболее чувствительных к потерям на транспортном уровне, используется протокол TCP, контролирующий целостность доставленной информации.
Для мультимедийных файлов небольшие потери не так важны, гораздо критичнее будет задержка. Для передачи таких данных, наиболее чувствительных к задержкам, используется протокол UDP, позволяющий организовать связь без установки соединения.
При передаче по протоколу TCP данные делятся на сегменты. Сегмент — это часть пакета. Когда приходит пакет данных, который превышает пропускную способность сети, пакет делится на сегменты допустимого размера. Сегментация пакетов также требуется в ненадежных сетях, когда существует большая вероятность того, что большой пакет будет потерян. При передаче данных по протоколу UDP пакеты данных делятся уже на датаграммы. Датаграмма (datagram) — это тоже часть пакета, но ее нельзя путать с сегментом.
Главное отличие датаграмм — в автономности. Каждая датаграмма содержит все необходимые заголовки, чтобы дойти до конечного адресата, поэтому они не зависят от сети, могут доставляться разными маршрутами и в разном порядке. При потере датаграмм или сегментов получаются «битые» куски данных, которые не получится корректно обработать.
Первые четыре уровня — специализация сетевых инженеров. С последними тремя они не так часто сталкиваются, потому что пятым, шестым и седьмым занимаются разработчики.
Четыре варианта защиты от DDoS-атак
От бесплатной базовой защиты до решений с защитой веб-приложений.
Пятый уровень, сеансовый (session layer, L5)
Пятый уровень оперирует чистыми данными. Помимо пятого, чистые данные используются также на шестом и седьмом уровне. Сеансовый уровень отвечает за поддержку сеанса или сессии связи. Пятый уровень оказывает услугу следующему: управляет взаимодействием между приложениями, открывает возможности синхронизации задач, завершения сеанса, обмена информации.
Службы сеансового уровня зачастую применяются в средах приложений, требующих удаленного вызова процедур, т.е. чтобы запрашивать выполнение действий на удаленных компьютерах или независимых системах на одном устройстве (при наличии нескольких ОС).
Примером работы пятого уровня может служить видеозвонок по сети. Во время видеосвязи необходимо, чтобы два потока данных (аудио и видео) шли синхронно. Когда к разговору двоих человек прибавится третий — получится уже конференция. Задача пятого уровня — сделать так, чтобы собеседники могли понять, кто сейчас говорит.
Шестой уровень, представления данных (presentation layer, L6)
О задачах уровня представления вновь говорит его название. Шестой уровень отвечает за преобразование протоколов и кодирование/декодирование данных. Шестой уровень также занимается представлением картинок (в JPEG, GIF и т.д.), а также видео-аудио (в MPEG, QuickTime). А помимо этого → шифрованием данных, когда при передаче их необходимо защитить.
Седьмой уровень, прикладной (application layer)
Седьмой уровень иногда еще называют уровень приложений, но чтобы не запутаться можно использовать оригинальное название — application layer. Прикладной уровень — это то, с чем взаимодействуют пользователи, своего рода графический интерфейс всей модели OSI, с другими он взаимодействует по минимуму.
Все услуги, получаемые седьмым уровнем от других, используются для доставки данных до пользователя. Протоколам седьмого уровня не требуется обеспечивать маршрутизацию или гарантировать доставку данных, когда об этом уже позаботились предыдущие шесть. Задача седьмого уровня — использовать свои протоколы, чтобы пользователь увидел данные в понятном ему виде.
Критика модели OSI
Семиуровневая модель была принята в качестве стандарта ISO/IEC 7498, действующего по сей день, однако, модель имеет свои недостатки. Среди основных недостатков говорят о неподходящем времени, плохой технологии, поздней имплементации, неудачной политике.
Первый недостаток — это неподходящее время. На разработку модели было потрачено неоправданно большое количество времени, но разработчики не уделили достаточное внимание существующим в то время стандартам. В связи с этим модель обвиняют в том, что она не отражает действительность. В таких утверждениях есть доля истины, ведь уже на момент появления OSI другие компании были больше готовы работать с получившей широкое распространение моделью TCP/IP.
Вторым недостатком называют плохую технологию. Как основной довод в пользу того, что OSI — это плохая технология, приводят распространенность стека TCP/IP. Протоколы OSI часто дублируют другу друга, функции распределены по уровням неравнозначно, а одни и те же задачи могут быть решены на разных уровнях. Даже изначальное описание архитектуры в распечатанном виде имеет толщину в один метр.
Разделение на семь уровней было скорее политическим, чем техническим. При построении сетей в реальности иногда можно обойтись без уровней 5 и 6, также в редких случаях можно обойтись только первыми четырьмя уровнями.
Кроме того, в отличие от TCP/IP, OSI никогда не ассоциировалась с UNIX. Добиться широкого распространения OSI не получилось потому, что она проектировалась как закрытая модель, продвигаемая Европейскими телекоммуникационными компаниями и правительством США. Стек протоколов TCP/IP изначально был открыт для всех, что позволило ему набрать популярность среди сторонников открытого программного кода.
Даже несмотря на то, что основные проблемы архитектуры OSI были политическими, репутация была запятнана и модель не получила распространения. Тем не менее, в сетевых технологиях, при работе с коммутацией даже сегодня обычно используют модель OSI.
Вывод, роль модели OSI при построении сетей
В статье мы рассмотрели принципы построения сетевой модели OSI. На каждом из семи уровней модели выполняется своя задача. В действительности архитектура OSI сложнее, чем мы описали. Существуют и другие уровни, например, восьмой — так называют самого пользователя.
Как мы упоминали выше, оригинальное описание всех принципов построения сетей в рамках этой модели, если его распечатать, будет иметь толщину в один метр. Но компании активно используют OSI как эталон. Мы перечислили только основную структуру словами, понятными начинающим.
Модель OSI служит инструментом при диагностике сетей. Если в сети что-то не работает, то гораздо проще определить уровень, на котором произошла неполадка, чем пытаться перестроить всю сеть заново.
Зная архитектуру сети, гораздо проще ее строить и диагностировать. Как нельзя построить дом, не зная его архитектуры, так невозможно построить сеть, не зная модели OSI. При проектировании важно учитывать все. Важно учесть взаимодействие каждого уровня с другими, насколько обеспечивается безопасность, шифрование данных внутри сети, какой прирост пользователей выдержит сеть без обрушения, будет ли возможно перенести сеть на другую машину и т.д. Каждый из перечисленных критериев укладывается в функции одного из семи уровней.
Сетевые протоколы: базовые понятия и описание самых востребованных правил
СУЭБ ИВТ СО РАН
Словарь терминов в коллекции: Thesaurus of Information Technology (zthes_cat)
DNS [ru]
(англ. Domain Name System — система доменных имён) — компьютерная распределённая система для получения информации о доменах. Чаще всего используется для получения IP-адреса по имени хоста (компьютера или устройства), получения информации о маршрутизации почты, обслуживающих узлах для протоколов в домене (SRV-запись). Распределённая база данных DNS поддерживается с помощью иерархии DNS-серверов, взаимодействующих по определённому протоколу.
(NT) DNS (add ) [ru]
[MT] NT Синонимы: [SYN] Domain Name System [SYN] Система доменных имен Головные термины: [BT] Прикладной уровень модели OSI [BT] Прикладной уровень стека TCP/IP [BT] Прикладной уровень стека протоколов TCP/IP [ru] Ключевые термины, связанные с термином [RT] DNS-сервер [RT] IP-адрес [RT] Маршрутизация [ru] [RT] Распределённая база данных
| © 2013-2024, Евразийский национальный университет им. Л.Н.Гумилева, Астана © 2007-2024, Новосибирский государственный университет, Новосибирск © 1998-2024, Институт вычислительных технологий СО РАН, Новосибирск © 1998-2024, Федотов А.М. | ФИТ НГУ НГУ ЕНУ им.Гумилева ИВТ СО РАН |
Дата последней модификации: 17.10.2015
Модель OSI. 7 уровней сетевой модели OSI с примерами
Модель OSI (или Open System Interconnection) характеризует взаимодействие сетевого оборудования. Иными словами, посредством неё общаются такие устройства, как ПК с сетевыми картами, коммутаторы, роутеры. В статье подробно разберём по порядку все уровни OSI.

Всего в модели сетевого взаимодействия выделяют 7 уровней:
Физический (Physical)
На самой нижней ступени модели OSI находится физический уровень. Он занимается непосредственно передачей информации. Здесь сигналы (радиосигналы, электрические, оптические) уходят от отправителя к получателю. На текущем уровне речь идёт о кабелях, радиоэфире, кодировании нулей и единиц и др. Сигнал первого уровня – это группа напряжений различной амплитуды, волн либо радиочастот.
Один из основных стандартов среди технологий физического уровня – Ethernet.
Канальный уровень (Data Link)
После получения сигнала с предыдущего физического уровня, на следующем (канальном) уровне происходит проверка и исправление погрешностей передачи. Здесь появляются термины «фрейм» и «MAC-адрес». MAC адреса занимают 48 бит в шестнадцатиричном формате и могут записываться, например, таким образом: 00:26:57:00:1f:02.
Второй уровень более сложный, чем предыдущий, физический. В нём условно выделяют следующие подуровни управления:
Устройствами второго, канального, уровня считаются мосты и коммутаторы.
Бесплатный тестовый доступ к облаку на 30 днейПолучить
Сетевой уровень (Network)
Над канальным уровнем находится следующий – сетевой. На этой ступени вводятся понятия «маршрутизация» и «IP-адрес». Для трансформации MAC-адресов в IP применяется протокол ARP.
Здесь осуществляется маршрутизация трафика. Когда пользователь, к примеру, желает перейти на сайт и вводит его адрес, отправляется DNS-запрос. Ответом на него будет IP-адрес, который подставляется в пакет. Пакет данных – это новый термин, который появляется на 3-м сетевом уровне.
Устройствами здесь являются роутер или маршрутизатор.
Транспортный уровень (Transport)
Здесь происходит доставка информации по каналам внешней сети. Блоки данных в данном случае делятся на отдельные фрагменты, размеры которых будут зависеть от используемого протокола. Для транспортного уровня это TCP и UDP. Какой из них лучше использовать, зависит от типа передаваемых данных.
TCP (Transmission Control Protocol) – протокол, хорошо подходящий для передачи трафика, для которого любые потери пакетов чувствительны. Процесс передачи контролируется, благодаря чему потерянные пакеты будут обнаружены и запрошены повторно. UDP (User Datagram Protocol) применяется, когда потеря нескольких пакетов не принципиальна. Например, при передаче видео, изображений.
Сеансовый уровень (Session)
Сеансовый уровень в ответе за организацию сеансов связи между приложениями на компьютерах. Он отвечает за создание и окончание сеанса, обмен данными, за синхронизацию и другие процессы.
К протоколам сеансового уровня, например, относятся X.225, ISO 8327, SMPP (через него отправляются СМС сообщения), PAP.
Уровень представления (Presentation)
На шестой ступени осуществляется преобразование форматов данных, например, сжатие и кодирование.
Уровень приложений (Application)
Верхний уровень модели, где располагаются сетевые службы, с которыми напрямую взаимодействуют пользователи. Данный уровень описывает взаимосвязь приложений на ПК и внешней сети. Сюда относятся протоколы для просмотра страниц в интернете (HTTPS, HTTP), для работы с почтовыми службами (SMTP, POP3), для передачи файлов (FTP, TFTP) и другие.
Когда осуществляется передача с верхнего на нижний, это именуется инкапсуляцией данных, а в обратном порядке – декапсуляцией.