IP калькулятор
Калькулятор производит расчет адреса сети IPv4, широковещательного адреса, ip-адрес первого узла, ip-адрес последнего узла, количество узлов в заданной сети, маску подсети и инверсию маски (wildcard mask).
Данные представлены в десятичной и двоичных системах исчисления.
При построении сети, классы подсетей выбираются исходя из предполагаемого количества узлов в компьютерной сети. Если изначально выбрана подсеть вмещающая малое количество узлов (например, класс С c маской 255.255.255.0), при большом росте компьютерной сети часто приходится менять подсеть и маску подсети, чтобы не усложнять адресацию.
И наоборот, если изначально выбрана подсеть включающая в себя огромное количество хостов (например, класса А с маской 255.0.0.0), то при возникновении в компании филиальной сети, приходится сжимать подсети чтобы выделять подсети под филиалы.
Для того, чтобы рассчитать сетевые параметры, укажите IP-адрес хоста и маску подсети.
Справочная информация для IPv4:
Адреса зарезервированные для особых целей:
| Подсеть | Назначение |
|---|---|
| 0.0.0.0/8 | Адреса источников пакетов «этой» («своей») сети, предназначены для локального использования на хосте при создании сокетов IP. Адрес 0.0.0.0/32 используется для указания адреса источника самого хоста. |
| 10.0.0.0/8 | Для использования в частных сетях. |
| 127.0.0.0/8 | Подсеть для коммуникаций внутри хоста. |
| 169.254.0.0/16 | Канальные адреса; подсеть используется для автоматического конфигурирования адресов IP в случает отсутствия сервера DHCP. |
| 172.16.0.0/12 | Для использования в частных сетях. |
| 100.64.0.0/10 | Для использования в сетях сервис-провайдера. |
| 192.0.0.0/24 | Регистрация адресов специального назначения. |
| 192.0.2.0/24 | Для примеров в документации. |
| 192.168.0.0/16 | Для использования в частных сетях. |
| 198.51.100.0/24 | Для примеров в документации. |
| 198.18.0.0/15 | Для стендов тестирования производительности. |
| 203.0.113.0/24 | Для примеров в документации. |
| 240.0.0.0/4 | Зарезервировано для использования в будущем. |
| 255.255.255.255 | Ограниченный широковещательный адрес. |
Зарезервированные адреса, которые маршрутизируются глобально.
| Подсеть | Назначение |
|---|---|
| 192.88.99.0/24 | Используются для рассылки ближайшему узлу. Адрес 192.88.99.0/32 применяется в качестве ретранслятора при инкапсуляции IPv6 в IPv4 (6to4) |
| 224.0.0.0/4 | Используются для многоадресной рассылки. |
Маски и размеры подсетей
| Маска подсети | Префикс, бит | Количество подсетей | Количество хостов | Количество адресов | Класс подсети |
|---|---|---|---|---|---|
| 128.0.0.0 | /1 | 2147483646 | 2147483648 | А | |
| 192.0.0.0 | /2 | 1073741822 | 1073741824 | А | |
| 224.0.0.0 | /3 | 536870910 | 536870912 | А | |
| 240.0.0.0 | /4 | 268435454 | 268435456 | А | |
| 248.0.0.0 | /5 | 134217726 | 134217728 | А | |
| 252.0.0.0 | /6 | 67108862 | 67108864 | А | |
| 254.0.0.0 | /7 | 33554430 | 33554432 | А | |
| 255.0.0.0 | /8 | 16777214 | 16777216 | А | |
| 255.128.0.0 | /9 | 8388606 | 8388608 | B | |
| 255.192.0.0 | /10 | 4194302 | 4194304 | B | |
| 255.224.0.0 | /11 | 2097150 | 2097152 | B | |
| 255.240.0.0 | /12 | 1048574 | 1048576 | B | |
| 255.248.0.0 | /13 | 524286 | 524288 | B | |
| 255.252.0.0 | /14 | 262142 | 262144 | B | |
| 255.254.0.0 | /15 | 131070 | 131072 | B | |
| 255.255.0.0 | /16 | 65534 | 65536 | B | |
| 255.255.128.0 | /17 | 2 | 32766 | 32768 | C |
| 255.255.192.0 | /18 | 4 | 16382 | 16384 | C |
| 255.255.224.0 | /19 | 8 | 8190 | 8192 | C |
| 255.255.240.0 | /20 | 16 | 4094 | 4096 | C |
| 255.255.248.0 | /21 | 32 | 2046 | 2048 | C |
| 255.255.252.0 | /22 | 64 | 1022 | 1024 | C |
| 255.255.254.0 | /23 | 128 | 510 | 512 | C |
| 255.255.255.0 | /24 | 256 | 254 | 256 | C |
| 255.255.255.128 | /25 | 2 | 126 | 128 | C |
| 255.255.255.192 | /26 | 4 | 62 | 64 | C |
| 255.255.255.224 | /27 | 8 | 30 | 32 | C |
| 255.255.255.240 | /28 | 16 | 14 | 16 | C |
| 255.255.255.248 | /29 | 32 | 6 | 8 | C |
| 255.255.255.252 | /30 | 64 | 2 | 4 | C |
| 255.255.255.254 | /31 | 2* | 2 | C | |
| 255.255.255.255 | /32 | 1* | 1 | C |
Что такое маска подсети
Рассказываем, что такое маска подсети, как ее узнать и использовать. А также показываем, как она связана с основным шлюзом и IP-адресами.
В статье рассказываем, что такое маска подсети, как ее узнать, где использовать и как она связана с основным шлюзом и IP-адресами.
Что такое подсеть
В одном из значений сеть — это группа устройств под одним управлением, способных коммуницировать между собой. Также сеть означает диапазон IP-адресов — выделенный или полученный от регистратора — для конкретной физической сети. Например, выбранный приватный диапазон 10.0.0.0/8 или полученный от регистратора диапазон внешних адресов 192.0.2.0/24.
Чтобы сети между собой не пересекались, для удобства и разделения доступа, сеть делится на сегменты.
Подсеть, помимо меньшего физического сегмента большой сети, также означает диапазон адресов меньшего размера, созданный путем деления более крупной сети на равные непересекающиеся части. Размер подсети определяется маской подсети.
Что такое IP-адрес
IP — Internet Protocol, межсетевой протокол — на модели OSI это протокол третьего сетевого уровня. Его главная задача — адресация узлов сети и маршрутизация пакетов до них. Ключевые сущности для межсетевого протокола: IP-адрес, маска подсети и маршрут.
Теперь к понятию IP-адреса. Это уникальный идентификатор устройства (ПК, мобильного телефона, принтера и т.д.) в компьютерной сети, содержащий данные о нем.
Из чего состоит IP-адрес: IPv4 в двоичной системе и IPv6
IPv4
В версии протокола IPv4 адрес представляет собой 4-байтовое или 32-битное число. Для удобства можно реализовать перевод IP-адреса в двоичную систему. В таком случае он записывается с разбивкой по октетам в двоично-десятичном представлении — каждое число от 0 до 255 соответствует одному байту в адресе. Самый популярный пример — адрес многих роутеров 192.168.0.1.
IPv6
В версии IPv6 длина адреса составляет 128 бит, что расширяет возможности адресации. Обычно адрес принимает вид 8 четырехзначных шестнадцатеричных чисел, для упрощения адрес записывают с пропуском начальных нулей. IP-адрес 1050:0000:0000:0000:0005:0600:300c:326b можно записать как 1050:0:0:0:5:600:300c:326b.
Утверждается, что протокол IPv6 может обеспечить до 5·1028 адресов на каждого жителя Земли. Новая версия протокола была введена из-за недостатка адресов IPv4 и для иерархичности адресов, что упрощает маршрутизацию.
Создайте свой сервер
Просто подберите нужную конфигурацию. А мы предоставим ресурсы и публичный IP-адрес.
Стек протоколов и сетевая модель TCP/IP
TCP — Transmission Control Protocol, протокол контроля передачи — протокол 4 транспортного уровня модели OSI. Его ключевые функции — мониторинг передачи данных, сегментация данных при отправке и сборке пакетов в правильном порядке при получении.
TCP обеспечивает надежную доставку пакетов за счет установления предварительного логического соединения методом «трех рукопожатий», или 3-way handshake, — периодического подтверждения доставки пакетов и переотправки потерянных.
Ключевой сущностью для протокола TCP является порт — 16-битное целое число от 1 до 65535. Данное число позволяет идентифицировать конкретное приложение на узле, отправляющее трафик (порт отправителя) либо принимающее на удаленном узле (порт получателя).
Стек протоколов и сетевая модель TCP/IP имеет более упрощенное разделение по уровням, чем сетевая модель OSI, но покрывает все предоставляемые ею функции. Вместо семи уровней OSI стек TCP/IP состоит из четырех:
- уровень приложений — сетевой протокол верхнего уровня, использует HTTP, RTSP, SMTP,
- транспортный уровень — TCP, UDP,
- сетевой уровень — IP,
- канальный уровень — DHCP, ARP.
Для работы с маской подсети стоит отдельно упомянуть прикладной протокол DHCP — Dynamic Host Configuration Protocol, протокол динамической конфигурации хоста. Это широковещательный протокол, позволяющий хосту получить настройки IP в автоматическом режиме без необходимости ручной настройки. В настройки входит IP-адрес, маска подсети, основной шлюз, DNS-серверы.
Что такое маска подсети
Маска подсети — 32-битное число, служащее битовой маской для разделения сетевой части (адреса подсети) и части хоста IP-адреса. Состоит из последовательности от 0 до 32 двоичных единиц, после которых остаток разрядов представляют двоичные нули. Их смешение недопустимо. Устройства в одной подсети имеют одинаковый адрес подсети и передают данные на канальном уровне.
Устройства в разных подсетях коммуницируют через маршрутизацию. Как и IP-адрес, маска может быть записана в двоично-десятичной форме (например, 255.255.0.0) или в виде префикса в CIDR-нотации — числом от 0 до 32, обозначающего длину маски в битах. Например, в подсети 192.0.2.0/24 значение /24 — это маска, равная 255.255.255.0.
Маршрутизатор и основной шлюз подсети
Пересылку пакетов данных между разными IP-сетями осуществляет маршрутизатор, или роутер, — устройство, представляющее собой компьютер с несколькими сетевыми интерфейсами, на котором установлено специальное ПО для маршрутизации.
Маршрут — запись в таблице маршрутизации о следующем устройстве в сети (адрес машины или сетевой интерфейс), которому следует направить пакеты для пересылки в конечную сеть.
Таблица маршрутизации хранится в памяти роутера, ее главная функция — описание соответствия между адресами назначения и интерфейсами, через которые необходимо отправить данные до следующего маршрутизатора.
Основной шлюз — устройство или специальная ОС, которые обеспечивают коммуникацию сетей. Сейчас TCP/IP — самый популярный стек, и шлюз фактически стал синонимом маршрутизатора. Шлюз по умолчанию — маршрут до подсетей, не имеющих в таблице маршрутизации специфического маршрута.
При наличии двух маршрутов с разной маской для одного IP-адреса выбирается более специфический маршрут — с самой длинной маской, то есть в самую меньшую подсеть из доступных.
Адресный план
Составление адресного плана — это разбиение IP-пространства на подсети одинакового размера. Процесс необходим для повышения безопасности и производительности. Например, предприятию необходимо разграничить работу отделов: в каждой подсети будут определенные устройства — HR-отдел не получит доступ к подсети финансистов, но у всех будет разрешение на доступ к серверам.м
Маска подсети позволяет вычислить, кто находится в одной подсети. Компьютеры подсети обмениваются данными напрямую, а запрос на выход в интернет идет через шлюз по умолчанию.
Агрегация
Агрегация — процесс объединения мелких префиксов с длинной маской и малым количеством хостов в крупные — с короткой маской и множеством хостов. С помощью агрегации минимизируется необходимая информация для маршрутизатора, которую он использует для поиска пути передачи в сети.
Классовая адресация
Классовая адресация — архитектура сетевой адресации, которая делит адресное пространство протокола IPv4 на пять классов адресов: A для больших сетей, B для средних, C для небольших, D и E — служебные сети.
Принадлежность к одному из классов задается первыми битами адреса. Класс определяет количество возможных адресов хостов внутри сети. Модель классовой адресации использовали до появления CIDR.
Бесклассовая адресация
CIDR — Classless InterDomain Routing, бесклассовая междоменная маршрутизация. Это метод адресации, который позволяет гибко управлять пространством IP-адресов за счет отсутствия жестких рамок предыдущей модели.
VLSM — Variable Length Subnet Mask, переменная длина маски подсети — ключевая сущность бесклассовой адресации. При CIDR маска может быть любой длины от 0 до 32 бит, тогда как в случае классовой адресации маске подсети давалось фиксированное значение в зависимости от класса: 8, 16 или 24 бит.
VLSM повышает удобство использования подсетей, поскольку они могут быть разного размера. Допустим, администратору нужно управлять четырьмя отделами с определенным количеством компьютеров: продажи и закупки (120 компьютеров), разработка (50), аккаунты (26) и отдел управления (5).
IP администратора 192.168.1.0/24. Для каждого сегмента производится расчет размера блока, который больше или равен фактической потребности, представляющей собой сумму адресов хостов, широковещательных адресов и сетевых адресов. Список возможных подсетей:
| Обозначение | Хосты/подсети |
| /24 | 254 |
| /25 | 126 |
| /26 | 62 |
| /27 | 30 |
| /28 | 14 |
| /29 | 6 |
| /30 | 2 |
Все сегменты располагаются в порядке убывания на основе размера блока от наибольшего до наименьшего требования.
Наибольший доступный IP должен быть выделен для самых больших потребностей, то есть для самого большого количества ПК. У отдела продаж и закупок — 120 ПК. Он получает 192.168.1.0/25, который имеет 126 действительных адресов, легко доступные для 120 хостов. Используемая маска подсети 255.255.255.128.
Следующий сегмент — отдел разработки — требует IP для обслуживания 50 хостов. IP-подсеть с сетевым номером 192.168.1.128/26 является следующей по величине, которая может быть назначена для 62 хостов, таким образом выполняя требование отдела. Маска будет иметь значение 255.255.255.192.
Аналогично следующая IP подсеть 192.168.1.192/27 может удовлетворить требования аккаунт-отдела, так как она имеет 30 действительных IP-хостов, которые могут быть назначены 26 компьютерам. Используемая маска подсети 255.255.255.224.
Последний сегмент требует 5 действительных хостов IP, которые могут быть выполнены подсетью 192.168.1.224/29 с маской 255.255.255.248. Можно было бы выбрать IP с маской 255.255.255.240, но он имеет 14 действительных хостов IP. Поскольку требования меньше — выбирается наиболее сопоставимый вариант.
Будущее IP-адресов — архитектура RINA
Если вы решите использовать подсети, маски будут необходимы для обеспечения того, чтобы входящий трафик направлялся к нужным хост-устройствам и от них. Даже если у вас относительно небольшая система, маски подсети могут сыграть важную роль в ее надежной и бесперебойной работе.
Возможная технология будущего для IP-адресов — Recursive InterNetwork Architecture. RINA — новая сетевая архитектура, основанная на фундаментальном принципе, что сетевое взаимодействие — это межпроцессное взаимодействие (IPC). Она рекурсирует службу IPC в различных диапазонах.
Архитектура RINA обладает свойствами, которые по своей сути решают давние проблемы сетевого взаимодействия. Прежде всего, повторяющаяся структура ее модели распределенного IPC позволяет ей неограниченно масштабироваться, что позволяет избежать текущих проблем с растущими таблицами маршрутизации. Кроме того, RINA рассматривает каждый DIF как частную сеть, что обеспечивает внутреннюю безопасность.
Маска подсети как узнать IP-адрес

Маска подсети – это 32-битное число, указывающее, какая часть IP-адреса относится к сети, а какая – к устройствам (хостам), находящимся в этой сети. Маска подсети используется для разделения сети на меньшие отрезки или для определения диапазона адресов устройств внутри сети.
Маска подсети представляет собой последовательность единиц и нулей. Каждая единица определяет бит, принадлежащий сетевой части, а каждый ноль – это бит, принадлежащий хостовой части. Например, если маска подсети имеет вид 255.255.255.0 или /24, то первые 24 бита IP-адреса относятся к сетевой части, а последние 8 бит – к хостовой части.
При отправке данных компьютер использует маску подсети, чтобы определить, отправка информации будет происходить внутри сети или за ее пределы. Устройство сравнивает адрес назначения с адресом своей сети, используя маску подсети, чтобы определить, принадлежит ли адрес назначения той же сети или нет.
Маска подсети применяется вместе с IP-адресом для определения диапазона адресов, доступных внутри сети. Например, если IP-адрес устройства в сети имеет вид 192.168.0.100 с маской подсети 255.255.255.0, то диапазон адресов устройств в этой сети будет от 192.168.0.1 до 192.168.0.254, где 192.168.0.1 – адрес сети, а 192.168.0.254 – широковещательный адрес.
Структура IP-адреса
IP-адрес – это числовой идентификатор, который присваивается устройству в компьютерной сети, для обмена данными с другими устройствами в интернете. У каждого устройства может уникальный IP-адрес, что позволяет находить его в сети другим устройствам.
Структура IP-адреса зависит от используемой версии протокола IP. Существуют две основные версии – IPv4 и IPv6. Рассмотрим особенности масок подсети в форматах IPv4 и IPv6.
- IPv4-адрес состоит из четырех чисел, разделенных точками, например: 132.0.0.1.
- Каждое из чисел может принимать значения от 0 до 255, что дает в общей сложности около 4,3 миллиарда возможных комбинаций.
- Все устройства в локальной сети должны иметь уникальные IPv4-адреса, чтобы правильно функционировать.
- IPv4-адресы могут быть закреплены за устройствами статически (назначаются вручную) или динамически (присваиваются автоматически через DHCP-протокол).
- IPv6-адрес – это восемь групп, разделенных двоеточиями и состоящих из шестнадцатеричных чисел и букв от A до F, например: 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
- IPv6-адреса значительно длиннее, чем IPv4-адреса, и обеспечивают значительно большее количество возможных комбинаций.
- IPv6 был разработан в связи с дефицитом IPv4-адресов, а также для обеспечения расширенного адресного пространства с учетом роста числа подключенных устройств.
Структура IP-адреса позволяет маршрутизаторам и другим сетевым устройствам определять путь, который должны пройти данные для доставки от отправителя к получателю. Он также используется для идентификации устройств в сети, установления соединений и других операций, связанных с обменом данных по протоколу айпи.

Выбирайте тарифы VDS/VPS хостинга на Linux для нагруженных сайтов, для нестандартных проектов, для задач проектирования и разработки.
Для чего нужна маска подсети
Маска подсети делит IP-адрес на две части: сетевую и хостовую. Она определяет, какие биты IP-адреса относятся к сети, а какие к хосту.
Главная цель маски подсети – указывать диапазон IP-адресов, принадлежащих одной сети. Таким образом, можно управлять сетевым трафиком и настраивать сетевые устройства, например, маршрутизаторы и коммутаторы.
Кроме этого, маска подсети позволяет определить количество доступных IP-адресов в подсети. Она подсчитывает количество битов, выделенных для сети и хоста, и в сочетании с заданным IP-адресом позволяет определить диапазон доступных адресов.
Например, если IP-адрес имеет маску подсети 255.255.255.0, это означает, что первые 24 бита отведены для сети, а последние 8 битов – для хостов. такое распределение позволяет иметь до 254 устройств в сети (2^8-2), так как два адреса зарезервированы для сетевого и широковещательного адреса.
Маска подсети играет важную роль в определении сетевой структуры и маршрутизации данных в сети. В правильной настройке масок подсети и IP-адресов заключается эффективное использование адресного пространства сети и обеспечение безопасности и эффективности передачи данных в сети.

Какую маску подсети выбрать
Выбор маски подсети в зависит от требований и конфигурации вашей сети. При выборе маски подсети учитывайте следующие факторы:
- Количество узлов. Это позволит определить необходимую длину маски подсети.
- Размер сети. Для больших организации с несколькими отделениями или офисами может потребоваться более длинная маска подсети для обеспечения достаточного количества адресов и определения сетевых границ.
- Потребности безопасности. В зависимости от требований безопасности можно разделить сеть на несколько подсетей с помощью разных масок подсети. Более длинная маска подсети может помочь уменьшить количество узлов, находящихся в одной подсети, и ограничить возможность доступа к определенным ресурсам в сети.
- Выбор маски подсети также может зависеть от эффективности использования доступных IP-адресов. Может быть выгодно использовать маску подсети, которая обеспечит необходимое количество адресов, при этом не оставляя слишком много неиспользуемых адресов.
Маски подсети в IPv6

В IPv6, формат адреса подсети составляет 128 бит, включая 8 разделённых двоеточиями частей по 16 бит каждая. Подсети IPv6 можно представить в виде следующих форматов:
- Префикс длиной /64. В IPv6 наиболее распространенной практикой является использование префикса /64 для каждой подсети. В этом случае оставшиеся 64 бита отведены для размещения узлов внутри подсети.
- Другие длины префикса. IPv6 также позволяет использовать префиксы другой длины, но /64 является рекомендуемым минимальным размером для обеспечения надлежащего функционирования протоколов и сервисов.
Примеры адресов подсетей IPv6:
Как узнать адрес сети по IP-адресу и маске подсети
Зная IP-адрес и маску подсети, можно узнать адрес сети, для этого выполните следующие действия:
- Приведите IP-адрес и маску подсети к двоичному виду. Например, IP-адрес 192.168.0.1 в двоичном виде будет выглядеть так: 11000000.10101000.00000000.00000001, а маска подсети 255.255.255.0 — 11111111.11111111.11111111.00000000.
- Сравните каждый бит в IP-адресе и маске подсети. Если оба бита равны 1, то результат будет 1, в противном случае — 0. Это позволит определить адрес сети.
- Полученный результат приведите обратно к десятичному виду. Полученное значение будет адресом сети, по которому можно определить, какие устройства принадлежат к данной сети.
Допустим, у вас есть IP-адрес 192.168.0.1 и маска подсети 255.255.255.0.
- Преобразуем IP-адрес и маску подсети в двоичный вид:
Маска подсети: 11111111.11111111.11111111.00000000
- Выполните сравнение бит в IP-адресе и маске подсети:
- Приведите результат обратно к десятичному виду:
Этот адрес будет адресом сети для заданного IP-адреса и маски подсети.
Это наиболее простой способ определить адрес сети по IP-адресу и маске подсети. Существуют также специальные инструменты и онлайн-калькуляторы, которые могут автоматически выполнить этот процесс.
Что такое IP-адрес и маска подсети и зачем они нужны
Рассказываем, что такое IP-адрес и маска подсети, зачем они нужны и как используются.

Иллюстрация: Оля Ежак для Skillbox Media
Дмитрий Зверев
Любитель научной фантастики и технологического прогресса. Хорошо сочетает в себе заумного технаря и утончённого гуманитария. Пишет про IT и радуется этому.
Компьютерам, серверам и роутерам в интернете нужно понимать, куда отправлять данные, чтобы они не потерялись в паутине проводов и прочих вайфаев по пути с какого-нибудь американского хранилища «Ютуба» в браузер дяди Васи в Череповце. Один из помощников в этом деле — IP-адрес. Он представляет собой что-то вроде дорожного указателя, маяка, который содержит данные о месте конкретного устройства в структуре Глобальной сети.
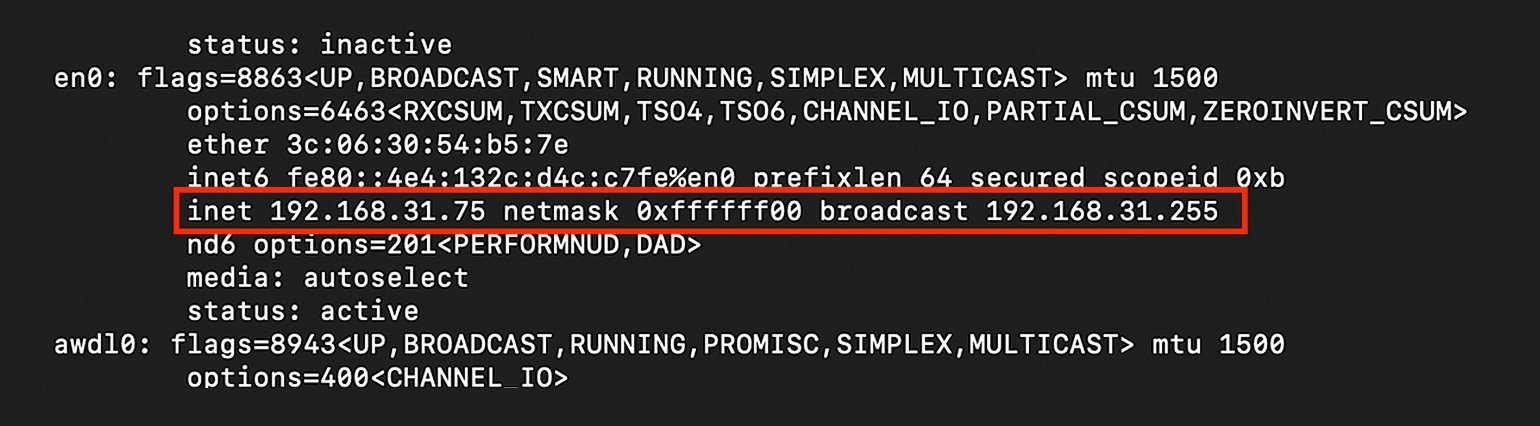
Чтобы узнать IP-адрес вашего устройства, можно открыть терминал и ввести ipconfig в Windows или ifconfig в macOS и Linux:
Что такое IP-адрес и как он устроен
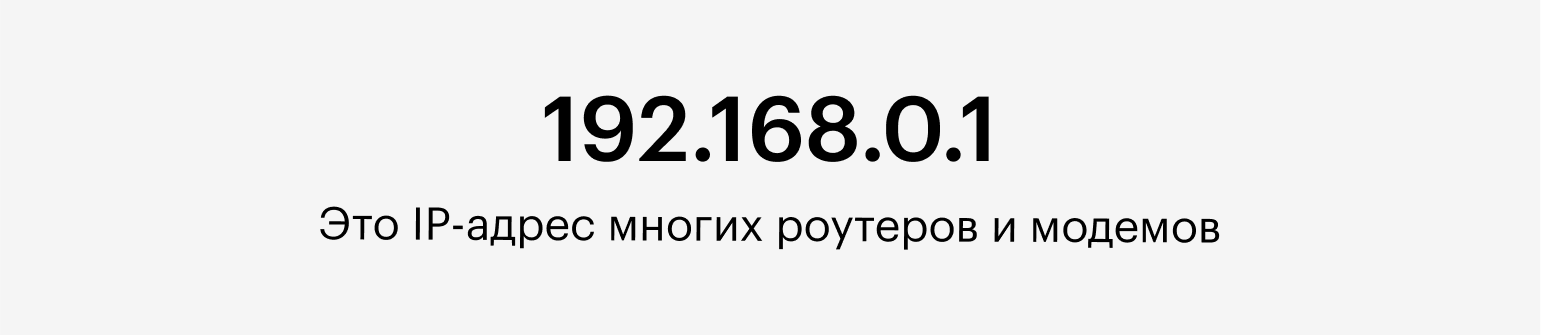
Чаще всего это четыре числа, которые разделены между собой точками (такой формат поддерживается в протоколе IPv4). Например, вот один из самых популярных IP-адресов — вы могли вводить его, чтобы зайти на свой роутер:
Каждое из чисел в адресе — это восьмизначное двоичное число, или октет. Оно может принимать значения от 0000 0000 до 1111 1111. Или же от 0 до 255 в десятичной системе счисления — то есть 256 разных значений.
Получается, диапазон IP-адресов стартует с 0.0.0.0 и заканчивается 255.255.255.255. Если посчитать количество всех адресов в этом диапазоне, получится 4 294 967 296.
Формат адресов IPv4 — не единственный, хоть и один из самых популярных в интернете. Есть ещё стандарт IPv6 — его адреса состоят уже из 128 битов (в IPv4 — 32 бита). Таким образом, IPv6 позволяет пронумеровать 2 128 устройств (по 300 миллионов на каждого жителя Земли).
Ниже мы будем говорить только об IPv4, однако эти принципы хорошо ложатся и на IPv6.
Из чего состоит IP-адрес
На самом деле IP-адрес — это чуть больше, чем просто набор чисел. Он всегда состоит из двух частей: номера хоста (устройства) и номера сети.
Например, IPv4-адрес 192.168.1.34 состоит из таких смысловых частей:
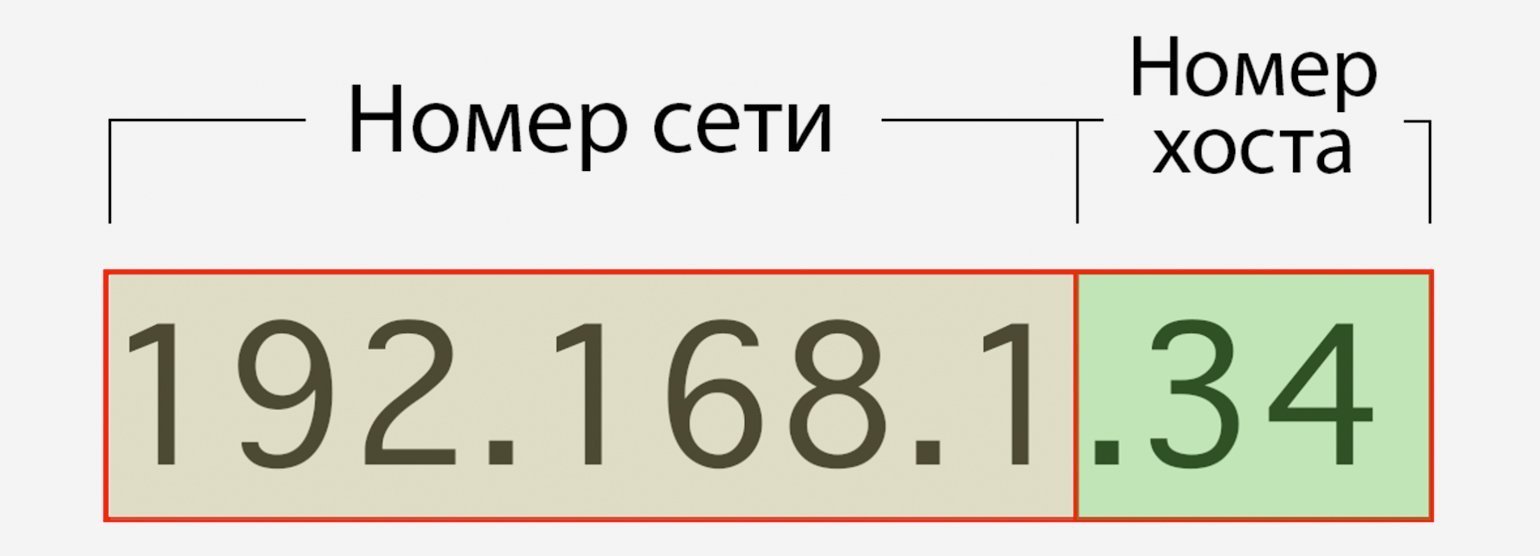
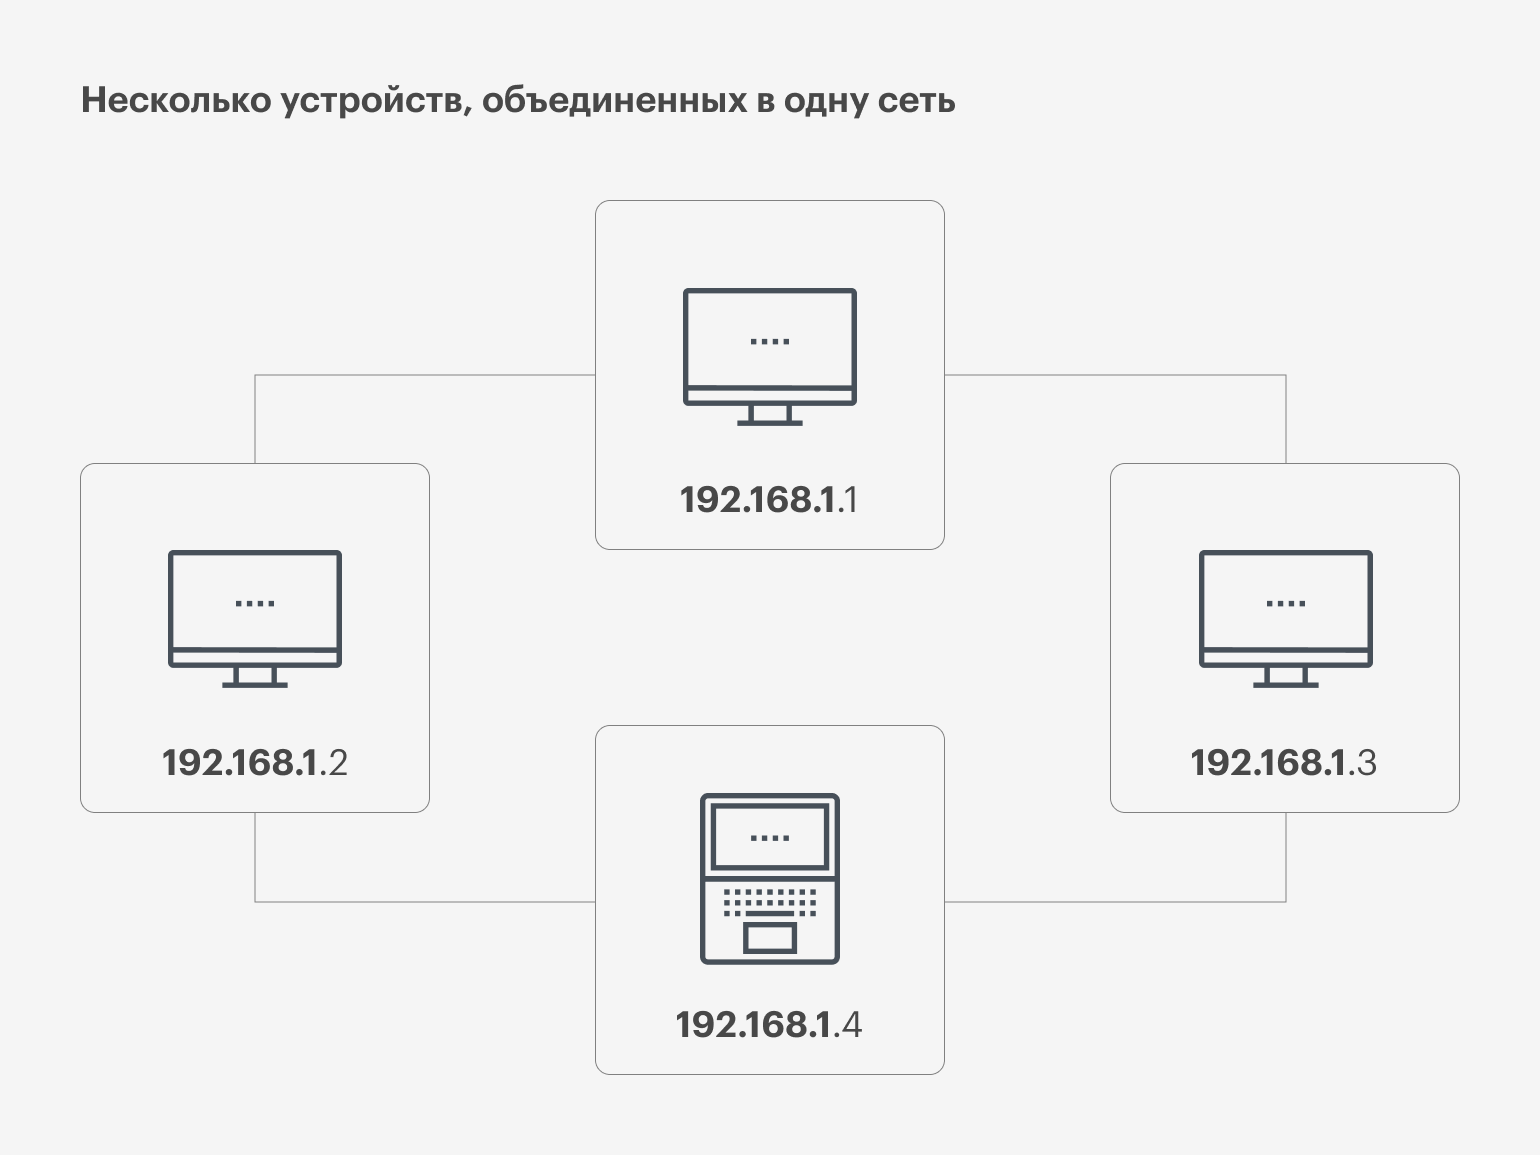
В нём первые три числа означают номер сети, а четвёртое — номер хоста (то есть вашего устройства). Все устройства, идентификаторы которых начинаются с 192.168.1, находятся в одной сети.
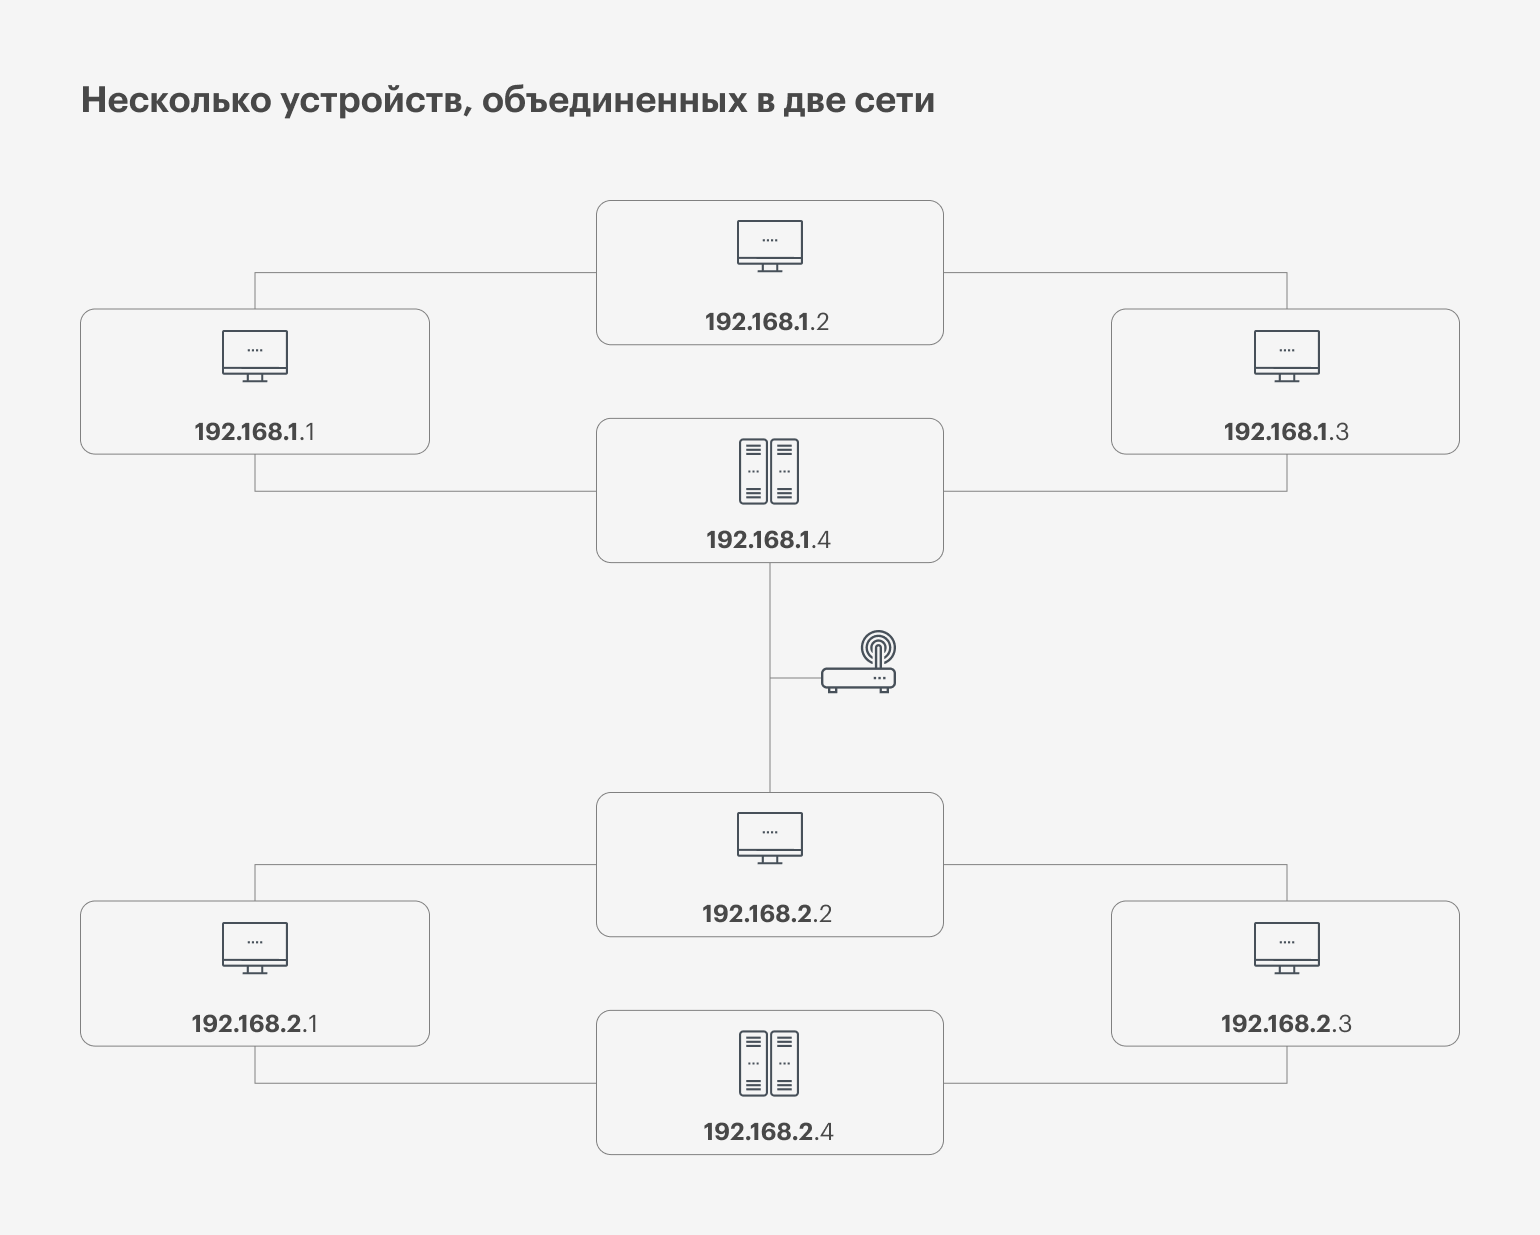
Устройство, идентификатор которого начинается, например, с 192.168.2, будет принадлежать к другой сети и не сможет связываться с устройствами из сети 192.168.1. Чтобы это сделать, понадобится роутер, который соединит две сети между собой.
Он будет мостом, по которому данные переходят из одной сети в другую. Если же говорить техническим языком, то роутер — это сеть более высокого уровня, которая объединяет несколько подсетей. Со стороны это будет выглядеть так, будто у роутера есть устройства, которым он передаёт данные и которые могут связываться между собой.
Какими бывают IP-адреса
Номер сети может храниться не только в первых трёх октетах, но и в первых двух или даже в одном. Остальные числа — это номера устройств в сети.
Чтобы компьютер понимал, какие октеты обозначают сеть, а какие — компьютеры и роутеры, используют несложный механизм. Первые несколько битов в двоичном представлении IP-адреса фиксируются, считываются компьютером и автоматически распознаются — это похоже на конструкцию switch в языках программирования:
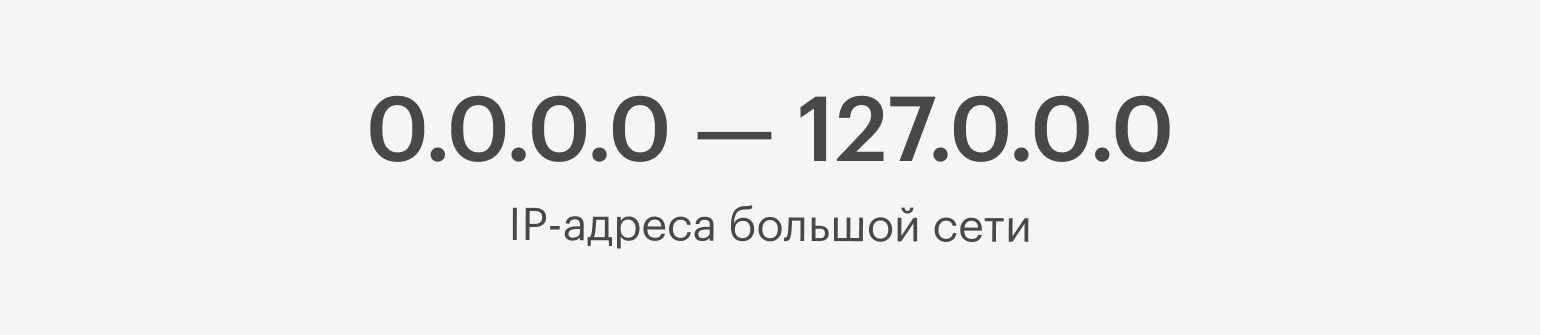
- Если первый бит — это 0, значит, компьютер имеет дело с большой сетью, на которую указывает только одно, самое первое число.
При этом первый бит у нас уже зарезервирован под такой «свитч», поэтому всего таких сетей может быть 128 (от нуля до 127), а устройств в них — более 16 миллионов.
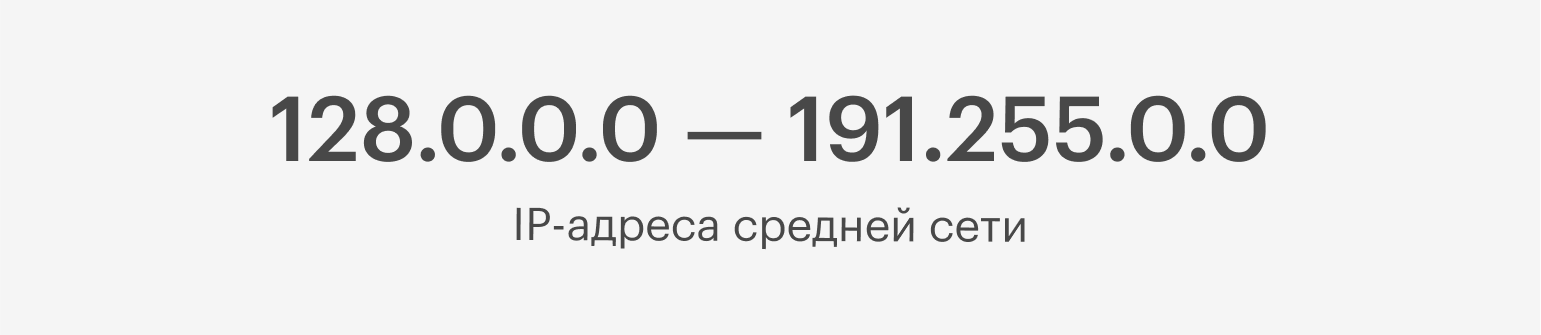
- Если первые два бита — это 10 (то есть 2 в десятичной системе счисления), значит, IP-адрес принадлежит к средней сети и использует два числа как указатель на неё.
У такого адреса уже зарезервировано два первых бита, а значит, для номера сети остаётся только 14 битов — это более 16 тысяч сетей и более 65 тысяч устройств.
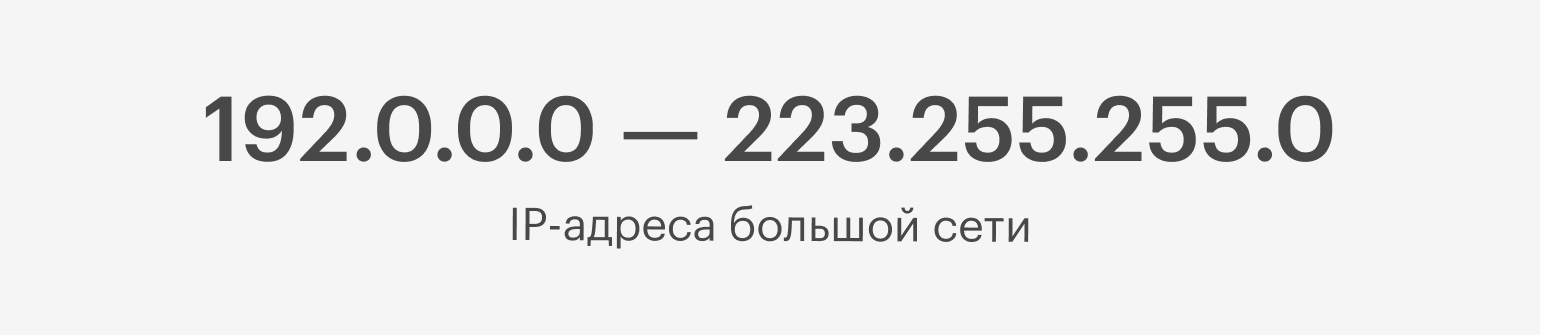
- Если первые три бита — это 110, значит, компьютеру попался IP-адрес из маленькой сети, в качестве указателей на которую используются только три первых числа.
Всего таких сетей существует более двух миллионов, а подключаемых устройств в каждой — 256. Диапазон значений — от 192.0.0.0 и до 223.255.255.0 (223 — потому что у нас зарезервировано три бита).
Все эти виды IP-адресов имеют свои названия: класс A, B и C. Класс А — это большие сети, B и C — средние и маленькие. Кроме них существуют ещё сети класса D и E. В них входят зарезервированные адреса — например, 127.0.0.0 или 192.168.X.X. Первый указывает сам на себя — когда он отправляет данные по этому адресу, они тут же приходят обратно (его ещё называют localhost). А второй — это стандартный идентификатор интернет-модемов и Wi-Fi-роутеров.
Бывает, что хостов в сети больше, чем доступных IP-адресов, — в современном интернете дела обстоят именно так. В этом случае интернет-провайдеры выдают устройствам адреса формата IPv6. При этом адрес IPv4 можно легко переделать в формат IPv6, а вот в обратную сторону это уже не работает.
Однако не все интернет-провайдеры перешли на новую версию IP-адресов, и это создало новую проблему: невозможно напрямую отправлять данные с устройств, поддерживающих IPv4, на устройства с IPv6. Проблему решили с помощью туннелирования — создали специальный канал между двумя устройствами, по которому обмениваются информацией между сетями с разными версиями протокола.
Маска подсети
Маска подсети — это более удобный способ разделить IP-адрес на номер сети и номер хоста. Она пришла на смену алгоритму, который мы описали выше. Маска подсети состоит из тех же четырёх чисел и похожа на IP-адрес:
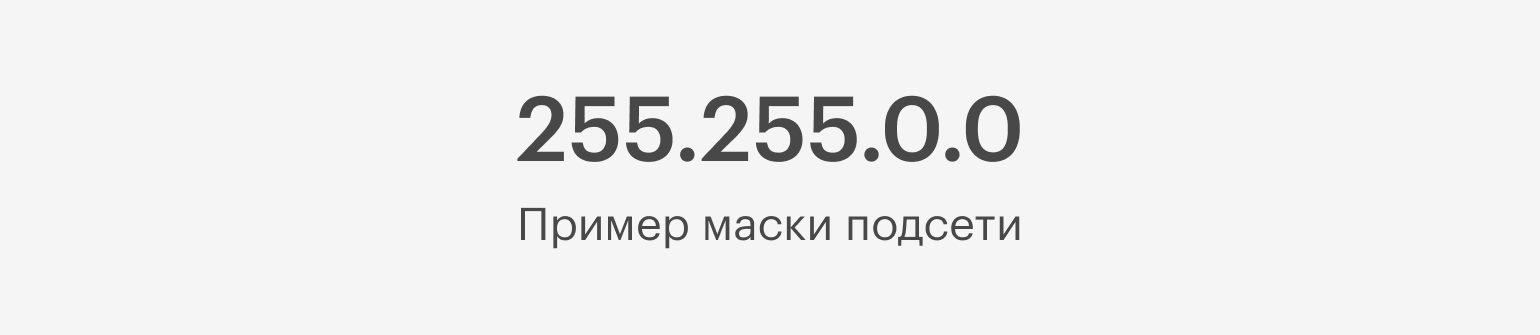
В двоичном представлении такая маска выглядит как 1111 1111 0000 0000. Нули показывают, где находится номер хоста, а единицы — номер сети.
Чтобы применить маску, нужно воспользоваться логическими операторами «И» и «НЕ». Первый работает по следующим правилам:
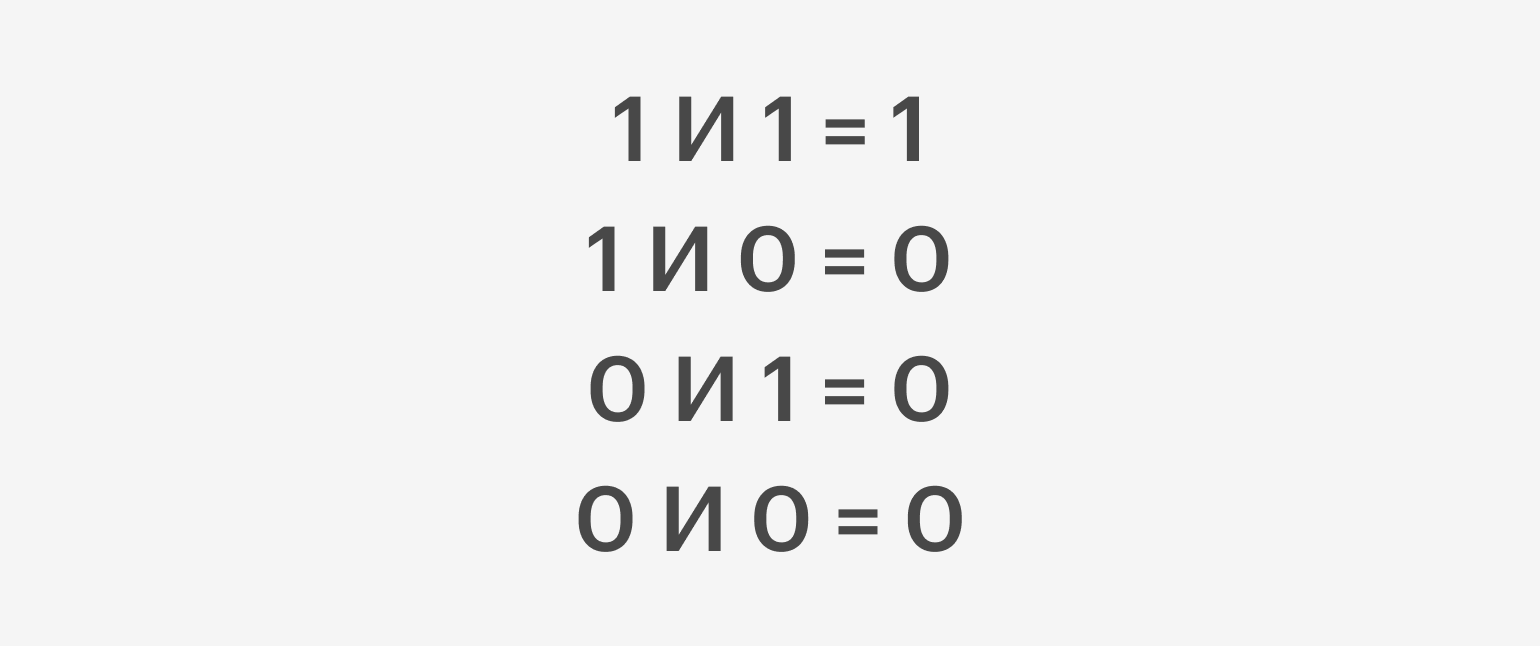
Оператор «НЕ» просто меняет все нули на единицы, а единицы на нули. И делает он это справа налево:
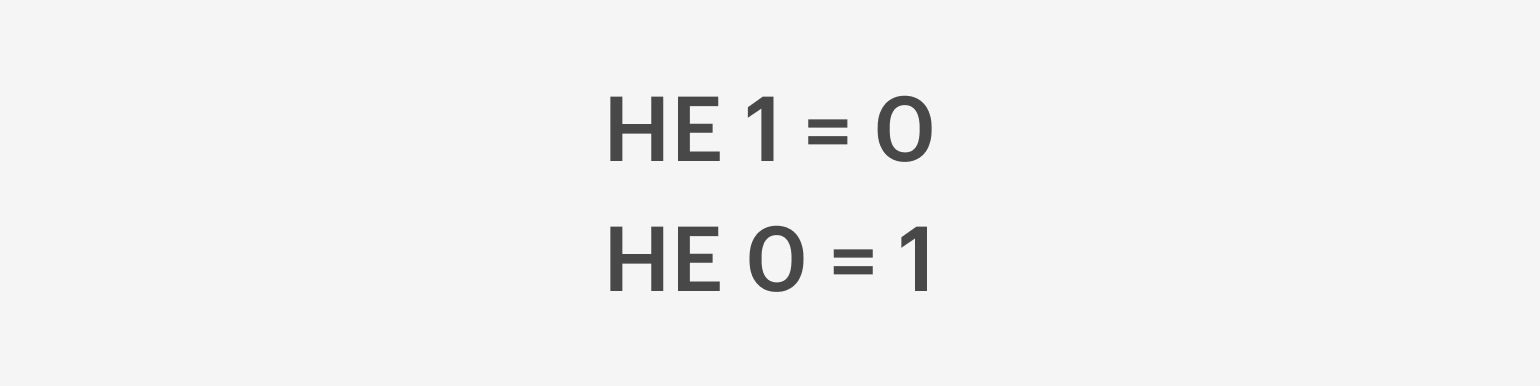
Давайте применим к IP-адресу 192.168.1.34 маску подсети 255.255.255.0:
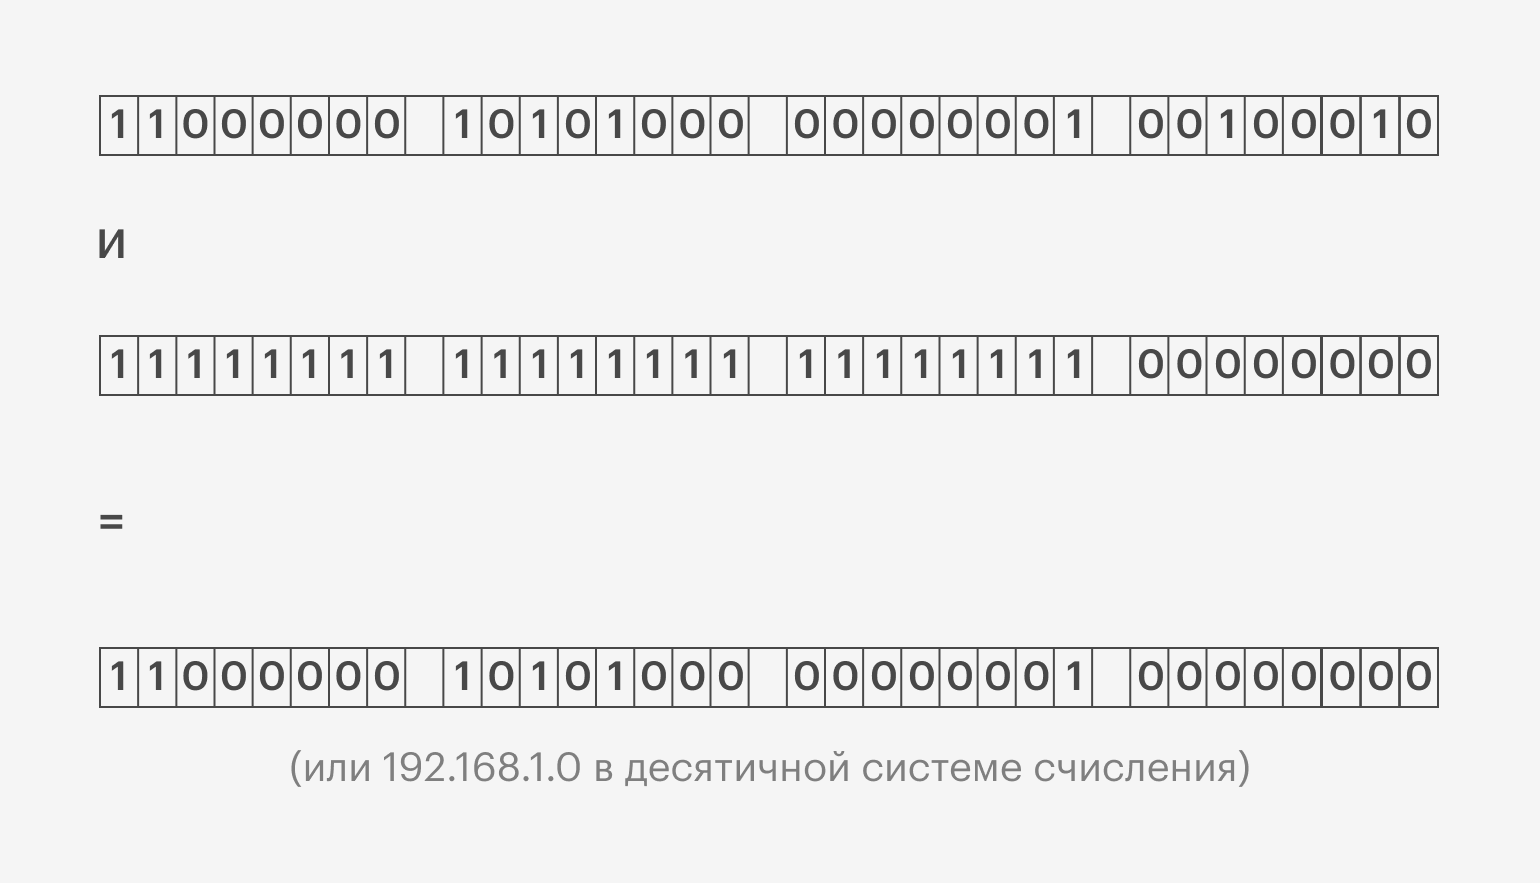
На картинке показано, как мы сначала перевели IP-адрес и маску подсети в двоичную систему счисления. А затем побитово справа налево применили операцию логического «И». Маска помогла удалить ненужную часть адреса, и мы выделили номер сети — 192.168.1.0.
Чтобы выделить номер хоста, нужно сначала применить операцию логического «НЕ» к маске подсети, а затем — операцию логического «И» к IP-адресу и полученной маске:
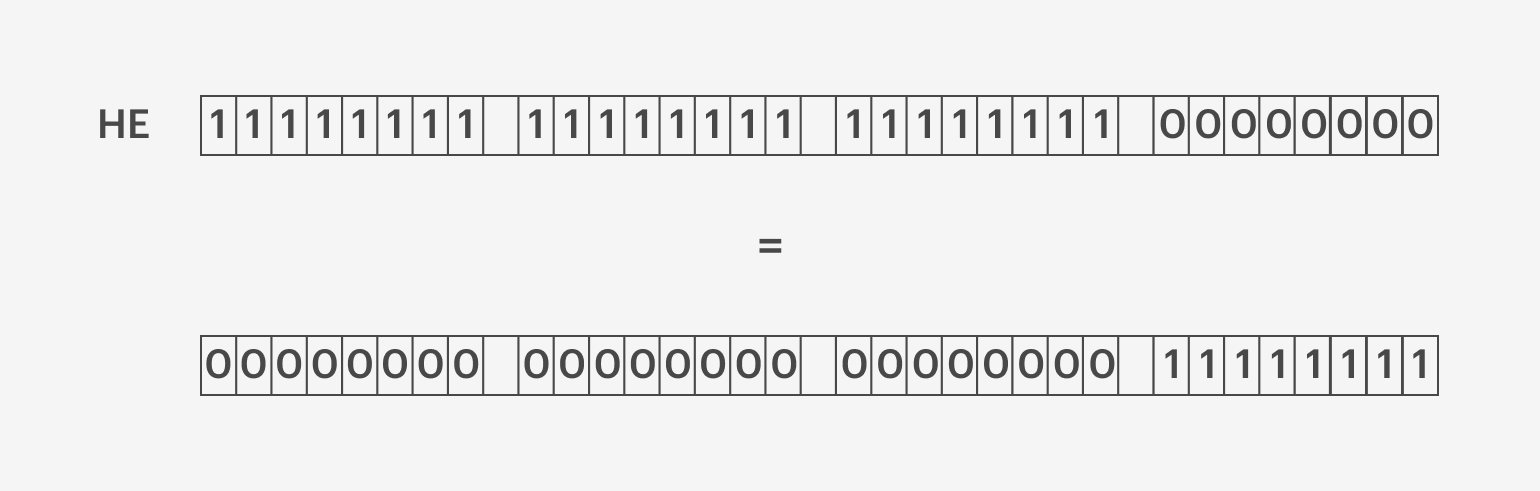
Так мы получили маску для выделения номера устройства. А теперь применим операцию логического «И»:
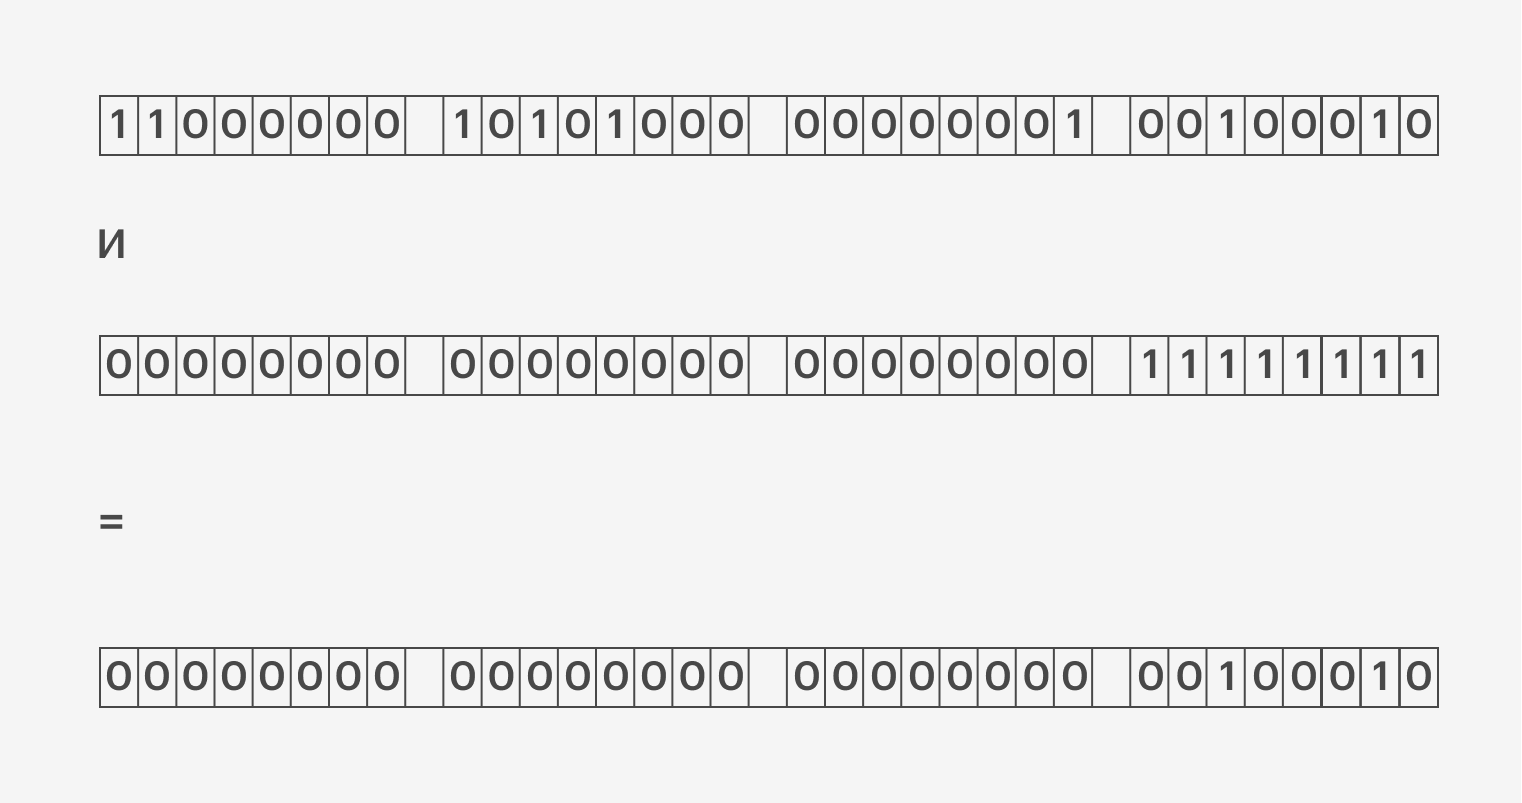
У нас получился адрес 0.0.0.34. Это и есть номер хоста.
Как выбрать маску подсети
Обычно маска задаётся программистами в настройках серверов или пользователями в настройках системы. Например, на MacBook маску подсети можно посмотреть в разделе «Сеть» → «Дополнительные настройки»:
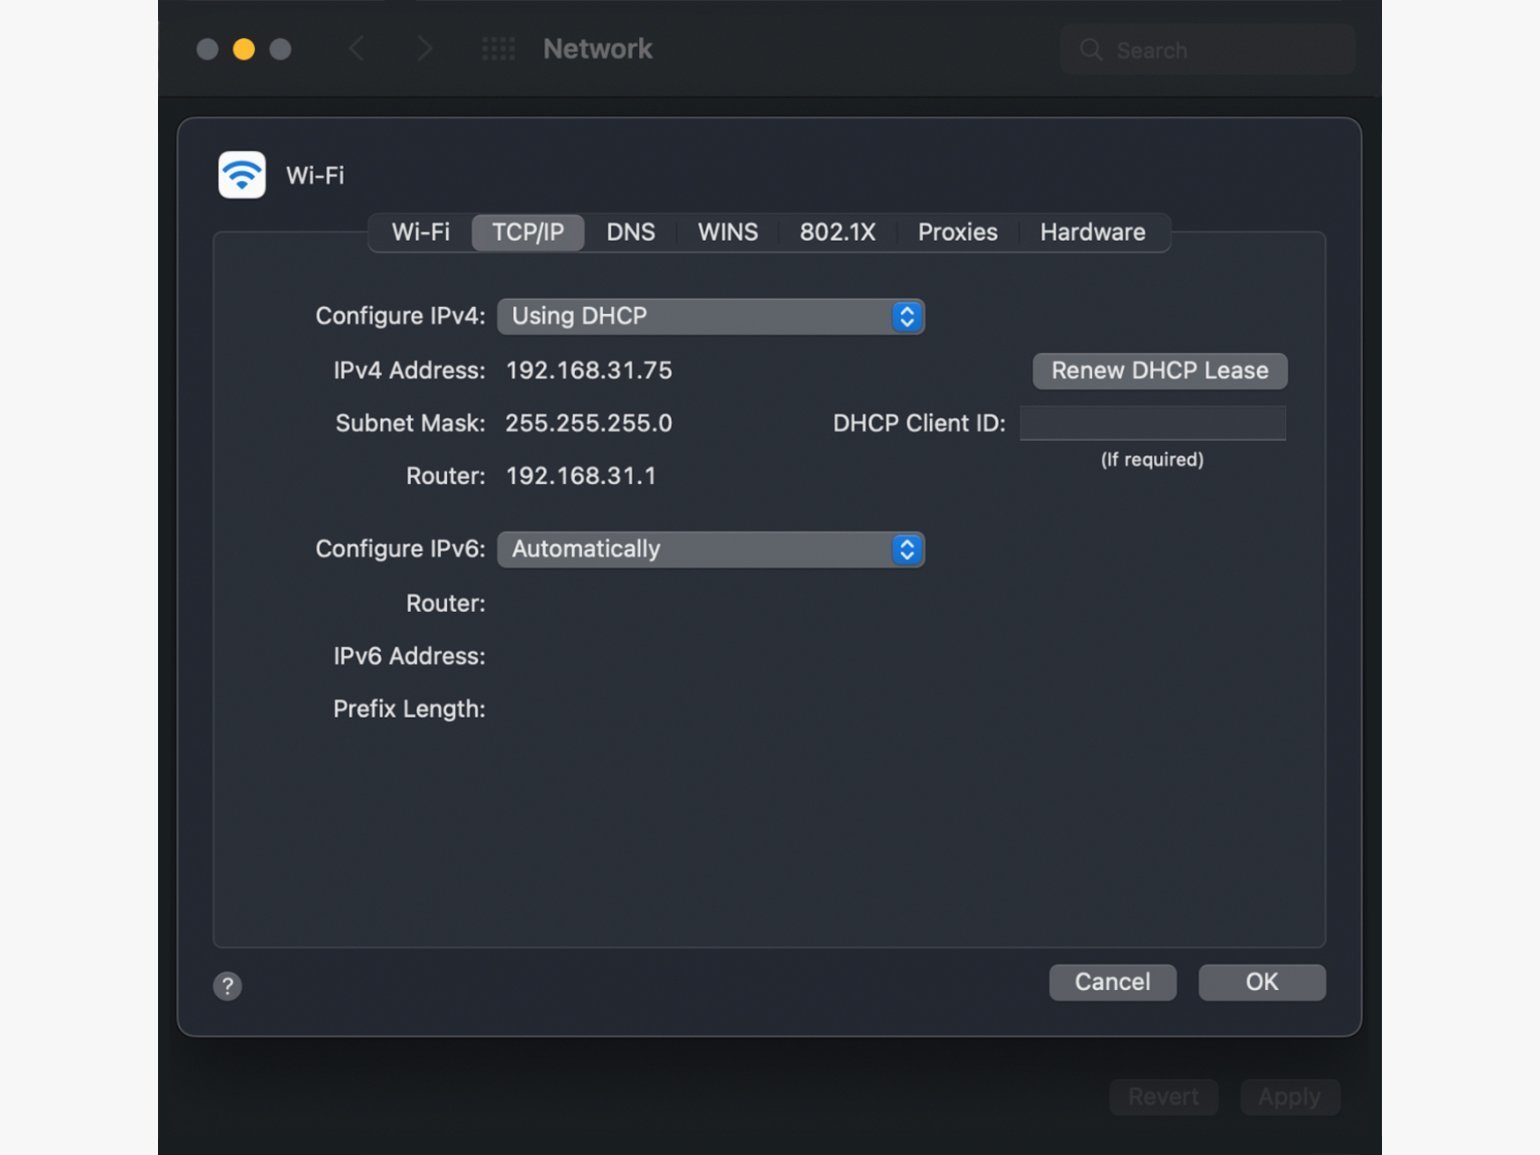
Маска показывает, сколько битов включает в себя номер сети. Например, у большой сети номером будет только первое число (8 битов), а маска будет состоять из восьми единиц и 24 нулей: 255.0.0.0.
Если IP-адрес принадлежит к маленькой сети, то первые три числа в нём будут представлять номер сети. Значит, маска будет выглядеть так: 255.255.255.0.
Есть и слегка необычные маски подсетей — например, 255.255.254.0. Они тоже означают, сколько битов используется в номере сети. Только в данном случае их будет 23 — по 8 в первых двух числах и 7 в третьем. Остальные биты будут принадлежать номеру хоста.
Как ещё используют маски подсети
Выделять номера хостов и сетей удобно, но это не самая интересная часть использования масок. Их главная суперсила — умение разделять большие сети на несколько маленьких.
Допустим, у нас есть номер сети 185.12.0.0 с маской 255.255.0.0. В такой сети может быть более 65 тысяч устройств, чего вполне хватит, чтобы вместить все компьютеры в одном большом офисе.
Но что если у нас есть несколько маленьких офисов в одном здании, и мы хотим их все подключить к сети? Создавать новую сеть с 65 тысячами IP-адресов для каждого офиса нерационально. Поэтому мы можем разбить сеть 185.12.0.0 на подсети.
Для этого вместо маски 255.255.0.0 мы возьмём маску 255.255.255.0. Так у нас появится 256 новых подсетей внутри одной большой. При этом в каждой подсети будет по 256 устройств.
Если в офисе понадобится больше устройств, мы можем взять другую маску — например, 255.255.254.0. И теперь нам будет доступно 512 устройств, а количество подсетей сократится до 128.
Резюме
IP-адреса нужны, чтобы передавать данные внутри сетей. Их делят на классы A, B и C — для больших, средних и маленьких сетей. Ещё есть классы D и E, но они нужны для служебных задач.
Логически IP-адрес поделён на номер сети и номер хоста (устройства). Эти части позволяют определить, к какой сети подключено устройство и какой у него номер.
Маска подсети помогает удобно выделять из IP-адреса номер сети и номер хоста. Она выглядит как обычный IP-адрес, но на самом деле представляет собой набор последовательных единиц и нулей. Первые показывают, сколько битов занимает номер сети в IP-адресе, а второй — сколько битов принадлежит номеру хоста.
Ещё маски позволяют создавать подсети внутри одной сети. В этом случае подсети будут соединены одним компьютером, который похож на роутер. Он помогает хостам из разных сетей общаться между собой.
Читайте также:
- Создаём первое мобильное приложение на Xamarin
- Тест: угадай, где реальная хакерская атака, а где — нет
- Типы данных в Java: какие бывают, чем различаются и что такое ссылки и примитивы