Прямо сейчас, Tor защищает конфиденциальность миллионов людей, таких как вы!
Это возможно благодаря пожертвованиям для нашего сообщества. Если Вы цените конфиденциальность, которую Tor предлагает Вам и другим Пользователям, пожалуйста, поддержите проект сегодня. Вы позаботитесь о том, чтобы Tor продолжал обеспечивать конфиденциальность в Интернете всем, кто в ней нуждается.
У Tor Browser проблемы с подключением, но, похоже, не из-за цензуры.
развернуть
У Tor Browser проблемы с подключением, но, похоже, не из-за цензуры.
Одна из самых распространенных ошибок подключения Tor Browser – некорректно установленное системное время. Пожалуйста, убедитесь, что системное время и часовой пояс на вашем компьютере установлены правильно. Если это не решит проблему, смотрите Страница устранения неполадок в руководстве по Tor Browser.
-
Contributors to this page: cypherpunk
- Редактировать этот элемент — Отправить отзыв — Постоянная ссылка
Скачать Tor Browser
Скачайте Tor Browser – познайте поистине приватный интернет без слежки и цензуры.
Наша миссия:
продвижение прав и свобод человека путем создания и внедрения бесплатных технологий анонимности и конфиденциальности с открытым исходным кодом, поддержка их неограниченной доступности и использования, а также содействие их научному и общественному пониманию.
Пожертвовать
ПОДПИШИТЕСЬ НА НАШИ НОВОСТИ
Получайте ежемесячные новости от Tor Project:
УСТРАНЕНИЕ НЕИСПРАВНОСТЕЙ
Возможность просмотра веб-страниц с помощью Tor Browser появиться вскоре после нажатия кнопки «Соединиться».
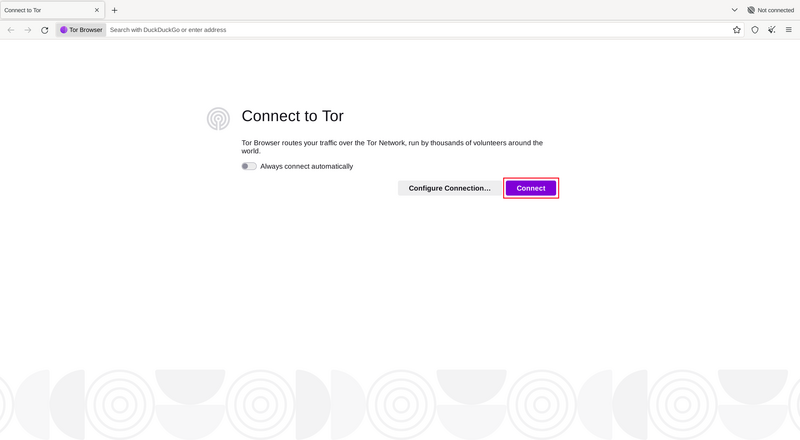
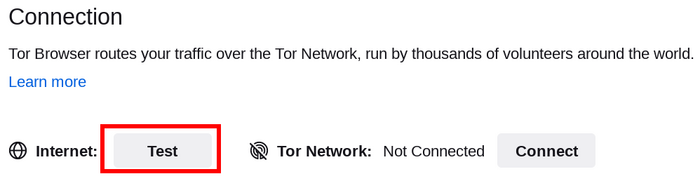
Модуль «Помощь при подключении» покажет состояние вашего интернет-соединения, если нажать «Тест».
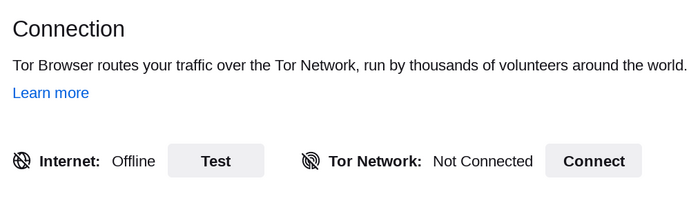
При появлении на экране надписи ‘Offline’ проверьте интернет подключение. Если подключение к сети Tor не устанавливается и появляется надпись ‘Не подключен’, вам могут помочь следующие действия.
БЫСТРЫЕ ИСПРАВЛЕНИЯ
Если Tor Browser не подключается, возможно, есть простое решение. Попробуйте каждое из следующих действий:
- Убедитесь, что установлено правильное системное время.
- Убедитесь, что в вашей системе не запущен другой Tor Browser или экземпляр «Tor». Если вы не уверены, что Tor Browser запущен, перезагрузите компьютер.
- Убедитесь, что установленный вами антивирус не препятствует работе Tor. Если вы не знаете, как это сделать, обратитесь к документации вашего антивируса.
- Временно отключите брандмауэр.
- Если Tor Browser работал раньше, но не работает сейчас, возможно, ваша система находилась в режиме гибернации. Перезагрузка системы решит проблему.
- Удалите Tor Browser и установите его снова. При обновлении не просто перезаписывайте предыдущие файлы Tor Browser; предварительно убедитесь, что они полностью удалены.
ПОСМОТРЕТЬ ЖУРНАЛ TOR
В большинстве случаев просмотр логов Tor может помочь в диагностике проблемы. Если возникли проблемы с подключением, появится сообщение об ошибке, и вы можете выбрать опцию «Скопировать логи Tor в буфер обмена». Затем вставьте логи Tor в текстовый файл или иной документ.
Если вы не видите эту настройку и у вас открыт Браузер Tor, вы можете зайти в меню-гамбургер («≡»), далее нажать на «Настройки» и наконец на «Подключение» в меню слева. В нижней части страницы найдите раздел «Просмотр логов Tor» и нажмите кнопку «Смотреть логи. «.
Чтобы посмотреть логи прямо в терминале GNU/Linux, перейдите в папку Tor Browser и запустите Tor Browser из командной строки:
Или сохранить журналы в файл (по умолчанию: tor-browser.log):
./start-tor-browser.desktop —log [file]
Более подробную информацию об этом можно найти на Портале поддержки.
ВАШЕ СОЕДИНЕНИЕ ПОДВЕРГАЕТСЯ ЦЕНЗУРЕ?
Если вы по-прежнему не можете подключиться, возможно, ваш интернет-провайдер подвергает цензуре подключения к сети Tor. Прочтите раздел Обход, чтобы узнать о возможных решениях.
ИЗВЕСТНЫЕ ПРОБЛЕМЫ
Tor Browser находится в постоянной разработке, и о некоторых проблемах известно, но они еще не устранены. Пожалуйста, проверьте страницу Известные проблемы, чтобы узнать, не указана ли там проблема, с которой вы столкнулись.
-
Contributors to this page: cypherpunk
- Изменить эту страницу — Оставить отзыв — Постоянная ссылка
Connecting to Tor automatically
Советуем подключаться к Tor автоматически, если вы находитесь в публичной сети wi-fi или если множество людей в вашей стране использует Tor для обхода цензуры.
When you choose this option:
-
First, Tails synchronizes the clock of the computer automatically, because a correct time is needed to be able to connect to the Tor network. Tails learns the current time by connecting to the captive portal detection service of Fedora, which is used by most Linux distributions. This connection does not go through the Tor network and is an exception to our policy of only making Internet connections through the Tor network.
You can learn more about our security assessment of this time synchronization in our design documentation about non-Tor traffic.
- Tails tries to connect to Tor directly using public relays, without using a bridge.
- Tails tries to connect to Tor using one of the default bridges, already included in Tails, if connecting using public relays fails.
- If public relays and default bridges don’t work, Tails asks you to configure a custom bridge, if connecting using the default bridges fails.
Если кто-то мониторит ваше подключение к Интернету, он может определить, что эти попытки исходят от пользователя Tails.
Hiding to your local network that you are connecting to Tor
Что, если злоумышленник мониторит ваше подключение к Интернету, а вам нужно подключиться к Tor незаметно и не вызывая подозрений?
When you choose this option, Tails will only connect to Tor after you configure a Tor bridge. Bridges are secret Tor relays that hide that you are connecting to Tor.
It is impossible to hide to the websites that you visit that you are using Tor, because the list of exit nodes of the Tor network is public.
Our team is doing its best to help you connect to Tor using the most discreet types of Tor bridges. That is why, when you decide to hide that you are connecting to Tor:
- Tails does not automatically detect whether you have to sign in to the network using a captive portal.
- Мосты по умолчанию недоступны. You will have to know the address of a custom bridge. To request a custom bridge, you can either:
- Request a bridge on https://bridges.torproject.org/. Советуем сделать это до запуска Tails, и ещё лучше — из другой локальной сети, не той, от которой вы хотите скрыть факт использования Tor.
- Отправить пустое сообщение по адресу bridges@torproject.org с ящика Gmail или Riseup. For example, you can send the email from your phone and type the bridge in Tails. Sending the email reveals to Gmail or Riseup that you are trying to connect to Tor but not to someone who monitors your Internet connection. Even someone who knows your bridge cannot know what you are doing online from Tails.
- You can only use the types of bridges that our team considers discreet enough. В настоящее время для сокрытия факта использования Tor в Tails подходят только мосты obfs4.
To save the last Tor bridge that connected to Tor successfully, turn on the Tor Bridge feature of the Persistent Storage.
In the future, we will make it easier to use a custom bridge by:
- Allowing you to request a bridge from Tails by solving a CAPTCHA. (#15331)
- Supporting snowflake bridges. (#5494)
Viewing the status of Tor
Статус Tor виден как значок луковицы в области уведомлений:

- Вы подключены к Tor.
- Вы не подключены к Tor.
Troubleshooting connecting to Tor
Создаём на wifi-роутере за-tor-енную точку доступа
Многие современные домашние роутеры по сути представляют собой мини-компьютер — у которого разве что нет монитора и мыши/клавиатуры. Впрочем, учитывая назначение этих самых железяк, последнее — вовсе не проблема.
Как правило, в базовой прошивке роутер умеет раздавать интернет на один или несколько LAN-портов, а также обслуживать собственную беспроводную сеть. Более продвинутые модели зачастую включают один или несколько портов USB, куда можно подключить, например, принтер или флэшку с файлами.
Однако всё богатство возможностей этого железа открывается при использовании открытых прошивок. Для новичков — dd-wrt, для более продвинутых — серия open-wrt и прочие wrt-based.
В настоящей статье речь пойдёт о настройке анонимизированной wifi-точки на базе роутера Asus RT-N16 с прошивкой dd-wrt и optware.
Изначальная идея не нова — она давно витает в воздухе, и одна из реализаций даже как-то анонсировалась на Хабре. Тем не менее, что касается деталей — то их, как правило, не найти. В рядовых «how-to» я этого не нашёл, а явно знающим гуру, видимо, не до написания подобных инструкций. Поэтому пришлось во всём разбираться самому. Ну и заодно фиксировать сделанное — на будущее.
Итак, имеем роутер с прошитым dd-wrt. У этой специфической модели, увы, нет поддержки Open-wrt (или, по крайней мере, не было на тот момент, когда это потребовалось. Сейчас уже появилась бета, но она пока что не претендует на стабильность).
Что потребуется ещё? Если ограничиться только лишь tor, то, возможно, ничего. Можно обойтись без всего optware и даже без внешней флэшки. Нужно лишь найти, куда упихать в роутер около 1,5Мб бинарника. Я, тем не менее, поднимал у себя не только лишь точку доступа, а полноценный домашний сервер, основной задачей которого было поддерживать сеть (основные службы — DNS, DHCP), раздавать интернет, содержать небольшую (гигабайт этак на 500) файлопомойку с доступом по NFS (ну, звиняйте. Windows не использую, поэтому SAMBA не нужна), самостоятельно пополнять эту файлопомойку свежими торрентами, хостить несколько веб-морд для разных поделок (весь фарш: — lighttpd, php, mysql и даже sphinx), служить failsafe-сервером для загрузки Ubuntu по сети (чтобы при надобности в «мёртвое тело» вставлять не флэшку с образом, а сетевой кабель). И, видимо, всё (а может и забыл чего). Для того, чтобы внешне всё было красиво и с минимумом проводов — жёсткий диск на 640гб для всего задуманного был помещён прямо внутрь роутера, и свободного места тем самым существенно прибавилось. А tor на роутере ставился, скорее, из любопытства. Однако — прижился и стабильно работает.
Для установки и настройки необходим доступ к роутеру через telnet или (что гораздо безопаснее) через ssh. Доступ можно устроить (или подсмотреть) в веб-интерфейсе dd-wrt.
Сперва устанавливаем tor:
root@DD-WRT:~# ipkg install tor
Затем правим его конфиг. В случае с optware он располагается в /opt/etc/torrc. Опять же, замечу, что путь к конфигу по умолчанию вовсе не является обязательным. Программу всегда можно запустить с другим файлом конфигурации, но его придётся явно указывать в опциях запуска. В этом плане путь по умолчанию всё же проще, покуда делает запуск программы более лаконичным.
Конфиг по умолчанию хорошо прокомментирован, и основную настройку можно произвести, просто читая эти комментарии, без всяких сторонних руководств. В моём случае роутер обслуживает домашнюю сеть 192.168.1.0/24. В ней я решил сделать классический tor с доступом как через прокси socks5 на порту 9100. Помимо этого я решил сделать анонимизированную точку доступа, которая пустит пользователей в сеть 192.168.2.0/24, где вся связь с внешним миром будет лишь через tor (прозрачный прокси), либо просто обрублена. Иными словами — мы имеем wifi-точку, подключившись к которой мы никак не попадём ни к соседям из той же сети (192.168.2.0/24), ни в мою домашнюю сеть (192.168.1.0/24), ни на локальные сервисы роутера. А можем попасть только в интернет, причём только анонимным образом (через tor).
Для этого в конфиге прописаны следующие локальные параметры:
Для домашней сети:
По сути это означает, что для того, чтобы попасть анонимно в интернет я должен настроить браузер на подключение через socks5-прокси с указанным адресом (это внутренний адрес роутера).
Для анонимной сети:
TransPort 9040
TransListenAddress 192.168.2.1
DNSPort 9053
DNSListenAddress 192.168.2.1
В анонимной сети клиенты никуда подключаться не будут, а указанные порты и адрес нужны лишь для настройки правил iptables.
Помимо этих настроек также имеет смысл назначить адрес виртуальной сети:
Этот адрес необходим в случае перехода по внутренним анонимным сервисам (т.н. ‘hidden service’) тор-сети. Это адреса сайтов, располагающиеся в домене .onion. Такого домена в реальной жизни нет; однако будучи в tor, их собственный DNS распознаёт такие адреса и выводит вас к нужному ресурсу, спрятанному где-то в глубине сети. При этом фактический ip-адрес такого сайта скрыт, и узнать его невозможно. В этом случае для программ, которые сперва разрешают адрес узла через DNS, а потом подключаются к полученному ip-адресу, tor-демон создаёт временный адрес из указанной маски виртуальной сети. Иными словами, при попытке подключиться к какому-нибудь узлу superpuper.onion он «разрешится» в адрес, например, 10.192.0.1. И программа, подключаясь к этому адресу, будет через «луковые слои» tor-шифрования достигать нужного ресурса.
Что касается настройки «публичной» части конфига — там всё, согласно комментариям в самом файле.
В результате этих настроек мы получим демона, который
1) является proxy-socks с адресом 192.168.1.5:9100
2) является прозрачным proxy с адресом 192.168.2.1, причём помимо tcp-трафика умеет обрабатывать DNS-запросы.
С локальным socks-прокси всё ясно. Просто настраиваем любой браузер в домашней сети на выход в интернет через указанный прокси — и всё работает.
Ничуть не сложнее доступ с удалённой машины (у нас же есть ssh-консоль на роутер — значит, ничего не мешает просто пробросить порт:
ssh -L localhost:9100:192.168.1.5:9100 homerouter
— и после этого на той машине заработает Socks5 по адресу localhost:9100.
Теперь настраиваем точку доступа.
Для этого в gui dd-wrt заходим во вкладку wireless и там добавляем виртуальный интерфейс. Имя придумайте сами (я назвал бесхитростно: tor_network). Конфигурация сети — unbridged (т.е. точка не имеет связи с другими интерфейсами и как бы образует свой собственный замкнутый мирок). Запрещаем там же маскарадинг и мультикаст и назначаем адрес сети: 192.168.2.1/255.255.255.0. Затем на вкладке wireless security настраиваем, если нужно, доступ к точке. Я в своём случае поставил «disabled», т.е. создал открытую точку.
Таким образом у нас на роутере работают одновременно две разные сети: домашняя (защищённая WPA2) и вновь созданная tor_network, которая изначально открыта. Впрочем, это не даёт никому никаких привилегий, поскольку подключившись к этой открытой сети мы никуда не попадём 🙂
Двигаемся дальше. На вкладке Setup/Networking ищем в самом низу раздел DHCPD и добавляем запись для интерфейса wl0.1 (это, собственно, и есть железячное имя нового виртуального wifi-интерфейса), чтобы он назначал адреса из подсети 192.168.2.0/24. Скажем, 50 адресов начиная со 100 вполне хватит.
Теперь подключаясь к нашей открытой точке мы получим внутренний ip-адрес.
Осталось лишь подключить эту точку к прозрачному tor.
Это делается с помощью iptables:
CRNET=»192.168.2.0/24″
TORCMD=»iptables -t nat -A PREROUTING -i wl0.1″
TORPORT=»9040″
TORDNS=»9053″
# transparent tor for tor_network wireless
$TORCMD -p udp —dport 53 -j REDIRECT —to-ports $TORDNS
$TORCMD -p udp —dport 67 -j RETURN
$TORCMD -d $CRNET -j DROP
$TORCMD -p tcp —syn -j REDIRECT —to-ports $TORPORT
$TORCMD -j DROP
Что делаем?
1. Редиректим весь udp-трафик на 53-й порт (dns) на порт нашего демона.
2. Пропускаем спокойно весь udp-трафик на 67-й порт (там висит dhcp)
3. Весь остальной трафик во внутреннюю открытую сеть, откуда бы он ни был, отсекаем.
4. Редиректим весь tcp-трафик на порт прозрачного прокси нашего демона.
5. Весь остальной трафик открытой сети отсекаем.
Этот скрипт можно вставить в Administration/commands и сохранить как firewall-скрипт.
Проверяем работу: подключаемся к точке tor_network и открываем адрес check.torproject.org/. Мы должны увидеть зелёную луковицу и поздравления с успешной настройкой. Далее — пробуем открыть адрес duskgytldkxiuqc6.onion/. Если всё в порядке — то после некоторой задержки адрес откроется. При этом совершенно никаких настроек со стороны клиента не требуется; мы просто подключаемся к открытой wifi-сети ‘tor_network’ и тем самым автоматически оказываемся скрыты за многослойным прокси-анонимайзером.
В качестве дополнительного бонуса — изначально повышенная анонимность, поскольку демон, работающий на железячном роутере по умолчанию не пишет никуда никаких логов и не оставляет следов в системе
- tor
- аномная точка доступа
- анонимайзер