Изменение параметров максимального размера единицы передачи (MTU) по умолчанию для подключений PPP или VPN-подключений
В этой статье описывается, как изменить реестр, чтобы изменить параметры максимального размера единицы передачи (MTU) по умолчанию для подключений протокола «точка — точка» (PPP) или для подключений виртуальной частной сети (VPN).
Область действия: Windows 10 — все выпуски, Windows Server 2012 R2
Исходный номер базы знаний: 826159
Аннотация
Windows Server 2003, Windows 2000 и Windows XP используют фиксированный размер MTU 1500 байт для всех подключений PPP и фиксированный размер MTU 1400 байт для всех VPN-подключений. Это параметр по умолчанию для клиентов PPP, VPN-клиентов, серверов PPP или VPN-серверов, на которых выполняется маршрутизация и удаленный доступ.
Подключения PPP — это подключения, такие как модемные подключения, подключения isDN или прямые кабели по NULL-последовательному кабелю или параллельному кабелю. VPN-подключения — это подключения протокола PPTP или протокола туннелирования уровня 2 (L2TP).
Используйте методы, указанные в этой статье, чтобы изменить параметры размера MTU в реестре. Если после изменения параметров размера MTU возникают проблемы или проблемы, связанные с производительностью, удалите добавленные разделы реестра.
Изменение параметров MTU для подключений PPP
Чтобы изменить параметры MTU для подключений PPP, добавьте значение DWORD Типа протокола, DWORD PPPProtocolType и значение DWORD ProtocolMTU в следующий раздел реестра:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Ndiswan\Parameters\Protocols\0
Для этого выполните следующие действия.
В этот раздел, описание метода или задачи включены действия, содержащие указания по изменению параметров реестра. Однако неправильное изменение параметров реестра может привести к возникновению серьезных проблем. Поэтому следует в точности выполнять приведенные инструкции. Для дополнительной защиты создайте резервную копию реестра, прежде чем редактировать его. Так вы сможете восстановить реестр, если возникнет проблема. Дополнительные сведения о резервном копировании и восстановлении реестра см. в разделе «Резервное копирование и восстановление реестра в окне».
- Нажмите кнопку Пуск, выберите команду Выполнить, в поле Открыть введите regedit и нажмите кнопку ОК.
- Найдите и выберите следующий подраздел реестра:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\NdisWan\Parameters - Добавьте подраздел « Протоколы» (если он еще не существует):
- В меню Правка наведите указатель мыши на Создать, затем щелкните Раздел реестра.
- Введите протоколы и нажмите клавишу ВВОД.
- Щелкните подраздел «Протоколы», созданный на шаге 3.
- В меню Правка наведите указатель мыши на Создать, затем щелкните Раздел реестра.
- Введите 0 (ноль) и нажмите клавишу ВВОД.
Изменение параметров MTU для VPN-подключений
Чтобы изменить параметры MTU для VPN-подключений, добавьте значение DWORD типа протокола , значение DWORD PPPProtocolType и значение DWORD TunnelMTU в следующий раздел реестра:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Ndiswan\Parameters\Protocols\0Для этого выполните следующие действия.
В этот раздел, описание метода или задачи включены действия, содержащие указания по изменению параметров реестра. Однако неправильное изменение параметров реестра может привести к возникновению серьезных проблем. Поэтому следует в точности выполнять приведенные инструкции. Для дополнительной защиты создайте резервную копию реестра, прежде чем редактировать его. Так вы сможете восстановить реестр, если возникнет проблема. Для получения дополнительной информации о том, как создать резервную копию и восстановить реестр, см. статью Сведения о резервном копировании и восстановлении реестра Windows.
- Нажмите кнопку Пуск, выберите команду Выполнить, в поле Открыть введите regedit и нажмите кнопку ОК.
- Найдите и выберите следующий подраздел реестра:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\NdisWan\Parameters - Добавьте подраздел « Протоколы» (если он еще не существует):
- В меню Правка наведите указатель мыши на Создать, затем щелкните Раздел реестра.
- Введите протоколы и нажмите клавишу ВВОД.
- Щелкните подраздел «Протоколы», созданный на шаге 3.
- В меню Правка наведите указатель мыши на Создать, затем щелкните Раздел реестра.
- Введите 0 (ноль) и нажмите клавишу ВВОД.
Ссылки
Дополнительные сведения о PPP см. в разделе Request for Comments (RFC) 1548. Для этого см. RFC 1548.
Тест на анонимность 2ip по SoftEther VPN выдает VPN fingerprint
Делаю тест на анонимность 2ip.ru выдает VPN fingerprint MTU 1349 MTU, отключил ускорение UDP по рекомендации на форуме SoftEther VPN, после выдает VPN fingerprint MTU 1317.
Т.е. шило на мыло.
Zemb
22.04.18 19:27:54 MSK
Повторяй, пока не запомнишь: VPN ≠ anonymity
beastie ★★★★★
( 22.04.18 19:52:19 MSK )
Ответ на: комментарий от beastie 22.04.18 19:52:19 MSK
А сколько повторять надо? Ну так, в среднем.
entefeed☆☆☆
( 22.04.18 20:02:22 MSK )
Ответ на: комментарий от beastie 22.04.18 19:52:19 MSKVPN ≠ anonymity Ты видно не внимательно читал, вопрос задан был не про анонимность.
Zemb
( 23.04.18 01:19:01 MSK ) автор топикаЗадача еще актуальна
Zemb
( 23.04.18 12:38:03 MSK ) автор топика
Ответ на: комментарий от Zemb 23.04.18 12:38:03 MSKвыкрути mtu в конфиге клиента, что тебе мешает?
anonymous
( 23.04.18 12:46:50 MSK )
Ответ на: комментарий от anonymous 23.04.18 12:46:50 MSKТ.е. ты имеешь ввиду поставить значение 1317 MTU?
Zemb
( 23.04.18 12:52:47 MSK ) автор топика
Ответ на: комментарий от Zemb 23.04.18 12:52:47 MSK
Подправить значение MTU, чтобы на выходе получалось желаемое.
mogwai ★★★★
( 23.04.18 12:54:05 MSK )
Ответ на: комментарий от Zemb 23.04.18 12:52:47 MSKСделать такое, чтобы тестом не опредялялось.
anonymous
( 23.04.18 12:56:30 MSK )
Ответ на: комментарий от beastie 22.04.18 19:52:19 MSKне = в том случае если есть утечка днс, а если таковой нет и взят например отсюда http://dnsrec.meo.ws/ ? поясните ваше утверждение. http://imgsharing.ru/47eb73a2.png
anonymous
( 23.04.18 13:06:38 MSK )
Ответ на: комментарий от anonymous 23.04.18 12:46:50 MSKВ конфиге нет ничего связанное с MTU, полез в конфиг на сервер нашел uint NatMtu 1500, заменил на 1317. 2ip.ru выдает как прежде fingerprint 1317.
Zemb
( 23.04.18 13:45:06 MSK ) автор топика
Ответ на: комментарий от mogwai 23.04.18 12:54:05 MSKМожно конкретнее, изменения в конфиге ни к чему не привели
Zemb
( 23.04.18 18:59:25 MSK ) автор топика
Ответ на: комментарий от beastie 22.04.18 19:52:19 MSK
Тут в соседних темах особо наивные считают иначе, даже ip свои пишут для ФСБ, считая, что vpn их спрячет, если они сами вдруг понадобятся. Это похоже на самовнушение вида «я в домике», только они об этом не догадываются.
grem ★★★★★
( 23.04.18 19:23:42 MSK )При установлении tcp соединения, во время хендшейка, определяется mss для пакетов: MSS = MTU — загаловки tcp + ip. Полезная нагрузка должна нарезаться на MSS. Для чего это сделано — для того чтоб пакеты не сегментировались. Например стандартный mtu 1500, по размеру это похоже стандартный payload для фрейма эзернета, следовательно при MTU 1500 — 20 байт (заголовок ip) — 20 байт (заголовок tcp) = 1460 байт MSS, место для полезной нагрузки и тогда один пакет tcp влезет в один фрейм ethernet’а. А если используется тоннель то он тоже должен добавить служебных данных, потому и MSS=1500-20-20-X, где X размер в байтах служебных данных туннеля.
Выход только один, сегментировать пакеты. В случае openvpn на клиенте и сервере нужно его запускать с флагом —mssfix 0 , беда в том, что в nm-applet так сделать нельзя, может уже что исправили(?), но можно просто поправить код и пересобрать.
anonymous
( 23.04.18 19:28:22 MSK )
Ответ на: комментарий от Zemb 23.04.18 01:19:01 MSKТы видно не внимательно читал, вопрос задан был не про анонимность.
Заголовок «Тест на анонимность»
Видимо мы все «не внимательно» читаем.
Не понятно что вас парит? Ви таки наркотики/педофилию/etc продавать собрались? Для этого «вроде» есть tor.
Серьезно, огромное кол-во международных компаний выпускают свои филиалы только через свою точку доступа. Типа головная компания в германии, филиал в россии, российский филиал идет через тунель в германию и в инет выходит через их ip. Это стандартная практика.
Падумаешь какой-то mtu. вам пишет об этом только сайт, подчеркиваю только сайт, на который вы зашли, а оно вам не пофигу, если вы не педо-некро-терро-фил?
Также выше написали про возможность фраг-дефраг, это возможно, но нужно ли?anc ★★★★★
( 25.04.18 08:11:45 MSK )
Ответ на: комментарий от anc 25.04.18 08:11:45 MSKВи таки наркотики/педофилию/etc продавать собрались?
Почему у людей только в эту сторону ассоциации работают в первую очередь? Есть же ещё много чего, за что можно отвечать перед законом. Почему сразу такая жесть как наркота/педофилия/продажи обязательно чего то там.
anonymous
( 25.04.18 08:30:04 MSK )
Ответ на: комментарий от anonymous 25.04.18 08:30:04 MSKЕсть же ещё много чего, за что можно отвечать перед законом.
Да наверное, это просто самое распространенное, т.е. не более чем мем. И тащето там etc было. Я хз за что еще сажают.
ЗЫ А не, к etc еще тероров можно добавитьanc ★★★★★
( 25.04.18 08:37:57 MSK )
Последнее исправление: anc 25.04.18 08:41:58 MSK (всего исправлений: 2)Ответ на: комментарий от Zemb 23.04.18 18:59:25 MSK
Если вы будете выставлять MSS 1460 (MTU 1500), то у вас будет фрагментация пакетов, и VPN будет работать медленнее, чем мог бы. Все эти тесты «на анонимность» от 2ip и whoer — туфта. Говорю вам, как автор теста на MTU, после которого они появились на этих сервисах: https://habr.com/post/216295/
ValdikSS ★★★★★
( 03.05.18 19:40:34 MSK )
Ответ на: комментарий от ValdikSS 03.05.18 19:40:34 MSK
Ну почему все туфта?
Весьма хорош тест на VPN, со сравнением опроса по двум каналам (ICMP и XMLHttpRequest).aidaho ★★★★★
( 02.06.18 15:55:02 MSK )
Ответ на: комментарий от aidaho 02.06.18 15:55:02 MSKвсе эти проверки на анонимность (а потом в конце проценты), никакого отношения к ней не имеют.
anonymous
( 03.06.18 05:55:05 MSK )
Ответ на: комментарий от anonymous 03.06.18 05:55:05 MSKЯ ничего не говорил про анонимность.
IP MTU и туннели IPSec и GRE
IP protocol был разработан для самых различных типов подключений, и хотя максимальная длина для IP datagram составляет 64K, большинство подключений (transmission links) используют меньший максимальный размер для IP-пакета или MTU.
MTU, Maximum Transmission Unit — максимальный размер блока в байтах, который может быть передан на канальном уровне сетевой модели OSI.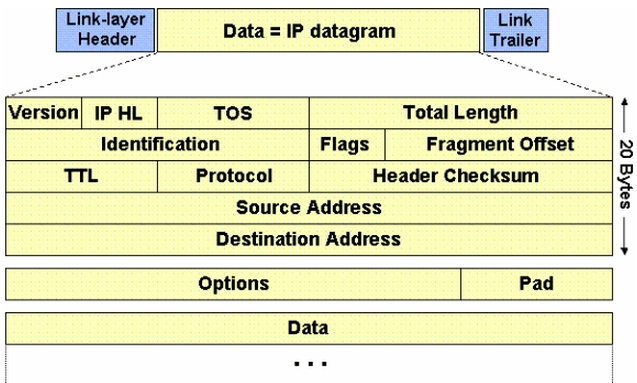
Значение MTU зависит от типа подключения. Дизайн IP сетей допускает возможность фрагментирования IP пакетов в том случае когда MTU меньше размера пакета, — в этом случае принимающая станция вновь собирает искомый пакет из фрагментов.
На рисунке отображен заголовок IP пакета и то, как он инкапсулируется в датаграмму второго уровня.
Здесь важно отметить, что в поле FLAGS включает в себя три бита, один из которых «don’t fragment» (DF) bit, который определяет разрешено данный пакет фрагментировать или нет.Вопросы с IP фрагментированием
Хотя фрагментация пакета выполняется достаточно быстро, обратная сборка исходного пакета требует значительных ресурсов: затрат памяти, вопросы быстродействия.
В случае потери одного из фрагментов вся датаграмма должна быть передана заново.
Фрагметы очень тяжело обрабатывать на брендмауэрах (с 4-го по 7 уровень), при неправильной последовательности они будут забракованы.TCP MSS и избегание дефрагментации
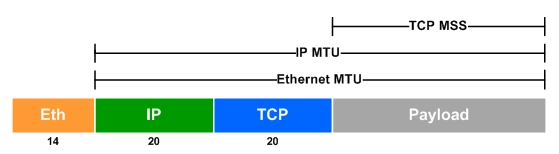
TCP Maximum Segment Size (MSS) — определяет максимальный размер датаграммы TCP/IP, которую будет принимать данный хост.
Датаграмма TCP/IP может быть фрагментирована на уровне IP.
Значение MSS отсылается внутри TCP header только в сегментах TCP SYN. Каждая сторона TCP соединения объявляет другой стороне свое значение MSS.
Вопреки распространенному мнению, значение MSS не согласовывается между хостами, — у каждого хоста они могут оставаться разными, только отсылающий хост отдает сегменты размером не больше, чем требует принимающий хост.Таким образом TCP MSS позволяет избежать фрагментации на уровне двух участников сессии TCP. Но TCP MSS не может обработать тот случай, когда по пути между хостами есть меньший MTU.
PMTUD
PMTUD (Path Maximum Transmission Unit Discovery) — был разработан для избегания фрагментации по пути между хостами. PMTUD используется для автоматического определения минимального MTU вдоль пути пакета между хостами.
PMTUD поддерживается только TCP, UDP и другие протоколы не поддерживают PMTUD.
Хост отсылает нефрагментированный пакет с установленным DF bit. Если маршрутизатор пытается отдать пакет на link, с меньшей MTU чем этот пакет, маршрутизатор дропнет этот пакет и возвратит сообщение ICMP «Destination Unreachable», с кодом «fragmentation needed and DF set» (type 3, code 4). Когда Хост-источник получает эту информацию, он понижает MSS и затем пересылает TCP сегмент заново.
Наиболее часто встречающаяся проблема с PMTUD — это среда в которой не пропускается сообщения ICMP
Где актуально использование PMTUD
Как уже было сказано, PMTUD нужен в случаях, когда по пути от хоста А к хосту Б встречаются линки с меньшими значениями MTU.
Наиболее общие примеры:
— PPPoE (часто используемый вместе с ADSL) использует 8 bytes для своего заголовка. Это уменьшает эффективное значение MTU для Ethernet до 1492 (1500 — 8).
— Туннельный протоколы GRE, IPsec, and L2TP также используют пространство для своих заголовков, что также уменьшает эффективное MTU на исходящем интерфейсе.Вообще Path MTU Discovery (RFC 1191) осуществляется всеми клиентами включая Windows 2000/2003/XP/7/8.
Для нормальной работы PMTUD необходимо, чтобы пропускался протокол ICMP, в частности должны пропускаться сообщения ICMP «unreachable» и «time-exceeded».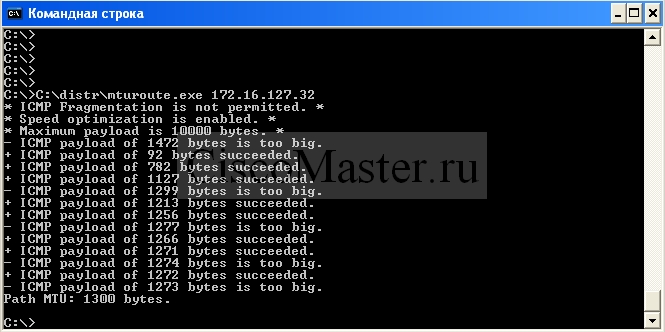
Для проверки можно использовать утилиту mturoute.exe. Утилита отрабатывает аналогично PMTUD и возвращает значение MTU, которое необходимо использовать на данном хосте.
Текущее значение MTU можно увидеть через команды:
Windows 7, Windows Vista: netsh interface ipv4 show subinterfaces
Windows XP: netsh interface ip show interfaceЗначения MTU для локальной машины можно поменять и вручную (хотя и не рекомендуется)
Adjusting IP MTU, TCP MSS, and PMTUD on Windows and Sun Systems
Также можно использовать утилиту Set MTU, поставляемой с Cisco Systems VPN Client.Что такое туннель
Туннель — это логический интерфейс на маршрутизаторе, который обеспечивает инкапсуляцию полезных пакетов внутрь транспортного протокола.
Туннель состоит из основных компонентов:
— Passenger protocol
— Carrier protocol. Протокол, осуществляющий инкапсуляцию:
GRE
IP in IP tunnels
— Transport protocol. Протокол отвечающий за маршрутизацию encapsulated protocol. В нашем случае это IP.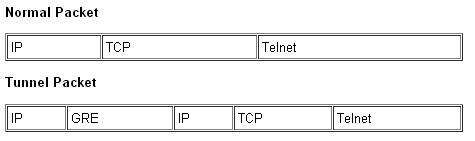
На приведенном рисунке IP у нас выступает как transport protocol и как passenger protocol.
Инкапсуляция трафика дает следующие преимущества:
- Endpoints могут использовать private addresses
- Позволяет строить VPN поверх WAN сетей
- Возможность использования шифрования
Рекомендации построения туннельных интерфейсов
Исходя из того, что наиболее «тяжелый» вариант — это одновременное использование GRE и IPsec, рекомендации будут следующие:
— PMTUD позволяет установить на GRE интерфейсе оптимальное значение MTU и включается на туннельном интерфейсе командой tunnel path-mtu-discovery
— Обеспечьте нормальную работу PMTUD, при этом на обоих целевых хостах должна успешно выполняться mturoute.exe
— Также рекомендуется одновременно использовать и команду ip mtu 1400. В этом случае ip mtu будет обеспечивать пространство для GRE + IPSec, в случае же более низких значениях MTU по пути, IP MTU бует подкорректировано динамически. Значение 1400 рекомендовано, т.к. оно покрывает большинство возможных комбинаций GRE + IPSec.
— Следует использовать ip tcp adjust-mss 1360 на туннельном интерфейсе. Это позволит маршрутизатору уменьшить значение TCP MSS в TCP SYN Packet. Что позволить двух конечным хостам генерировать достаточно малые пакеты. (1360 = 1400 — 20(TCP) — 20 (IP))Общий конфиг для туннельного интефейса DMVPN + IPSec будет выглядеть:
interface Tunnel200
description ### DMVPN TUNNEL HUB
ip address 10.5.0.1 255.255.255.0
no ip redirects
ip mtu 1400
tunnel path-mtu-discovery
ip nbar protocol-discovery
ip hold-time eigrp 1 35
no ip next-hop-self eigrp 1
ip flow ingress
ip flow egress
ip nhrp authentication baurus
ip nhrp map multicast dynamic
ip nhrp network-id 200
ip tcp adjust-mss 1360
no ip split-horizon eigrp 1
delay 100000
tunnel source 87.237.40.107
tunnel mode gre multipoint
tunnel key 123
tunnel protection ipsec profile DMVPNIpsec vpn mtu 1400 что это
Здравствуйте.
В продолжении своей приятной (для меня) канители с собственным VPN, я таки нарвался на его детекторы.
Самый приятный — VPN fingerprint, сайтец https://2ip.ru/privacy/.
Сначала детектор мне показывал PPTP/VPN (MTU 1396). С размером MTU игрался долго, в настройках клиента (рестр Windows), и в pptpd-options. MTU мог становиться только меньше, но выше этого значения (1396) он не поднимался. Этот MTU, как я понял, максимальный по умолчанию.
Но я добрался до файла ip-up, задал ifconfig $1 mtu 1500, и чудо — мой захудалый pptpd превратился в IPsec с размером MTU в 1400 байт. Так во всяком случае говорит детектор.
Дальнейшие ручные настройки размеров MTU на 1400+ с места не двигают.Но я пока не сдался: пошёл гуглить VPN fingerprint, нагуглил это — здесь автор рассказал, что в неком файле server.conf необходимо прописать mssfix 0.
Как водится, поиск по команде find / -name ‘server.conf’ -print ничего мне не дал.
Запросы гуглу server.conf и mssfix 0 (с нулём и без) дают мне выход на «настройку OpenVPN».
Без этого куда можно пихнуть mssfix 0 (ну и что бы работало как надо) ? Иль может дело вовсе не в этом .
ОС — бубен 16.04.Почему то коннект отвалился, тестирование продолжается. Если вдруг чё, слезу со своего IPsec, ибо на обычном PPTP просидел весь день.
Подпись ? Не, не слышал .
Последний раз редактировалось OmegaBerkut; 20.12.2017 в 02:59 .OmegaBerkut Посмотреть профиль Найти ещё сообщения от OmegaBerkut